


- WIADOMOŚCI
Wyciek, który odsłania ludzi. Dlaczego dane personelu FBI mogą mieć wartość dla obcego wywiadu

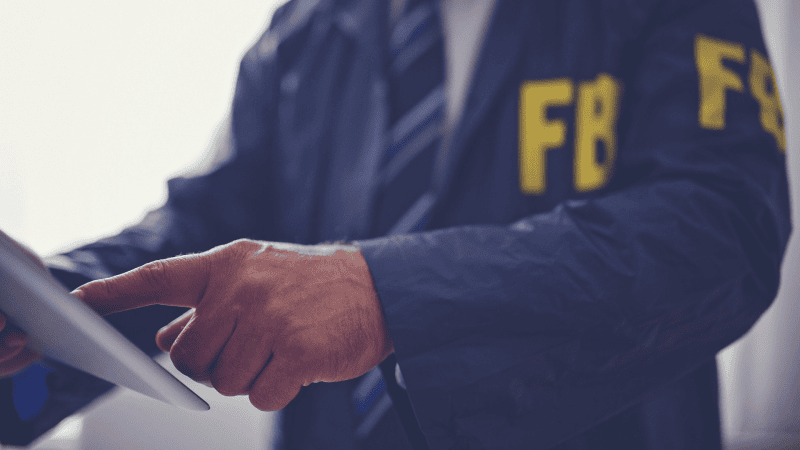
Autor. CyberDefence24/Canva
Wyciek danych pracowników FBI może mieć znacznie poważniejsze konsekwencje niż kradzież nazwisk, adresów czy numerów Social Security. Ujawnione informacje pozwalają bowiem powiązać konkretne osoby z pracą przy HUMINT, nadzorze elektronicznym, czy sprawach dotyczących Rosji, Chin czy Iranu. Taki zbiór może stać się nie tylko dla cyberprzestępców, ale i obcych służb punktem wyjścia do budowania profili ludzi pracujących w najbardziej wrażliwych obszarach Biura — długo po samym wycieku.
Najpoważniejszym skutkiem incydentu dotyczącego FBI może nie być samo ujawnienie nazwisk, adresów i numerów telefonów. Znacznie większe znaczenie ma możliwość połączenia tych danych z miejscem konkretnych osób w strukturze Biura, charakterem wykonywanych przez nie zadań oraz informacjami o ich najbliższych. Kolejne ustalenia Reutersa, Nextgov/FCW i 404 Media pokazują, że próbka danych obejmuje osoby związane nie tylko z analizą Rosji, Chin czy Iranu, lecz również z HUMINT, elektronicznym nadzorem, technicznymi metodami uzyskiwania dostępu do urządzeń i sieci oraz obsługą procedur FISA.
Taki zbiór nie jest jeszcze „mapą amerykańskiego kontrwywiadu”. Nie ujawniono dowodów wskazujących, że zawiera nazwiska źródeł FBI, szczegóły konkretnych operacji czy pełną strukturę wyspecjalizowanych pionów. Może jednak tworzyć coś znacznie bardziej użytecznego niż zwykła baza danych osobowych: fragmentaryczną mapę ludzi i kompetencji, pozwalającą wskazać osoby pracujące w szczególnie wrażliwych częściach FBI. Właśnie na takie ryzyko zwraca Nextgov/FCW, wskazując, że informacje o stanowiskach mogą pomagać podmiotom zewnętrznym identyfikować ludzi zatrudnionych w wrażliwych strukturach Biura.
Nie tylko nazwisko, ale funkcja
Podstawą analizy pozostają ustalenia Reutersa, w których opisano arkusz liczący około 5000 rekordów. Zawierał nazwiska, adresy, numery telefonów, daty urodzenia, numery Social Security oraz dane kontaktów alarmowych, ale również informacje dotyczące przydziałów części pracowników do określonych obszarów działania FBI.
Reuters ustalił, że w bazie wskazano 14 osób związanych ze sprawami dotyczącymi Chin, dziewięć powiązanych z pracą dotyczącą Rosji oraz trzy osoby zajmujące się według danych Iranem lub Hezbollahem. Przy części nazwisk widniały określenia jednostek odnoszących się m.in. do operacji rosyjskich czy analizy chińskiego transferu technologii. Nazwy te należy traktować jako określenia występujące w ujawnionej bazie, ponieważ Reuters nie potwierdził, że wszystkie pozostają aktualnymi nazwami formalnych struktur FBI.
W danych znalazło się ponadto 18 osób powiązanych z technologiami przechwytywania danych, telekomunikacji, niejawnymi operacjami technicznymi lub nadzorem elektronicznym oraz 11 pracowników związanych z HUMINT, czyli pozyskiwaniem informacji od ludzi. Reuters nie zweryfikował całego arkusza, ale potwierdził informacje dotyczące ponad 22 osób, a w przypadku ośmiu zdołał powiązać stanowiska lub przebieg kariery z dokumentami sądowymi, publikacjami prasowymi i innymi otwartymi źródłami.
FBI potwierdziło natomiast tylko tyle, że bada twierdzenia o kompromitacji portalu FBIJobs.gov i możliwym naruszeniu danych osobowych personelu. W komunikacie z 23 września biuro podkreśliło, że [punkt włamania nadal nie został ustalony](https://www.fbi.gov/news/press-releases/fbi-statement-on-compromise-of-fbijobsgov-portal-and-alleged-impact-to-fbi-employee-pii ) i może znajdować się zarówno po stronie infrastruktury FBI, jak i zewnętrznego dostawcy. FBI nie potwierdziło także deklaracji ShinyHunters o przejęciu dwóch–trzech terabajtów danych.
Zobacz też 

Ujawniono ludzi z wyjątkowo wrażliwych struktur
Nowsze informacje rozszerzają obraz przedstawiony przez Reutersa. Nextgov/FCW powołując się na dwie anonimowe osoby zaznajomione ze sprawą podał, że [przejęty zbiór ma zawierać dane osobowe setek analityków wywiadowczych FBI oraz innych pracowników zaangażowanych w niejawne pozyskiwanie informacji](https://www.nextgov.com/cybersecurity/2026/09/stolen-fbi-data-reveals-employees-roles-intelligence-and-surveillance/416182/ ) i działania nadzorcze.
Według tych samych źródeł część analityków zajmowała się m.in. Rosją, Chinami, Hezbollahem oraz zagadnieniami wywiadowczymi dotyczącymi karteli. Liczba „setek” pochodzi z ustaleń redakcji opartych na anonimowych źródłach i nie została oficjalnie potwierdzona przez FBI. Znacznie ważniejszy od samej liczby jest jednak charakter części ujawnionych stanowisk. Nextgov/FCW ustalił, że w zbiorze znajdują się pracownicy Remote Operations Unit (ROU) — jednostki FBI tworzącej specjalistyczne narzędzia umożliwiające uzyskiwanie dostępu do komputerów i sieci. Redakcja wskazuje również co najmniej jedną osobę związaną z FISA Management Unit, odpowiadającą za obsługę wniosków i ich przedłużeń wynikających z procedur Foreign Intelligence Surveillance Act, regulujących część działań związanych z pozyskiwaniem zagranicznych informacji wywiadowczych.
Osobne ustalenia przedstawiło 404 Media. Redakcja ustaliła, że w bazie znajdują się członkowie Remote Operations Unit, o której personelu, wykorzystywanych narzędziach i operacjach publicznie wiadomo bardzo niewiele. Według 404 Media ujawnienie nazwisk osób należących do takiej jednostki zwiększa wartość zbioru zarówno dla przestępców, jak i potencjalnie dla zagranicznych służb wywiadowczych. Jest to ocena redakcji oparta na charakterze ujawnionych danych, nie informacja o potwierdzonym przejęciu bazy przez obcy wywiad.
To właśnie ten przypadek najlepiej pokazuje różnicę między wyciekiem danych osobowych a utratą anonimowości organizacyjnej. Nazwisko pracownika FBI może mieć ograniczoną wartość. Znacznie większe znaczenie uzyskuje wtedy, gdy można je połączyć z informacją, że dana osoba pracuje w mało znanej jednostce tworzącej narzędzia do zdalnego dostępu do urządzeń. Nie oznacza to ujawnienia samych narzędzi czy operacji ROU, lecz wskazuje ludzi, których działalność może stać się przedmiotem dalszego rozpoznania.
HUMINT: nie ujawniono źródeł, ale wskazano część ludzi zajmujących się ich pozyskiwaniem
Podobną logikę widać w przypadku HUMINT. Reuters i Nextgov/FCW potwierdzają, że w próbce pojawiają się pracownicy związani z pozyskiwaniem informacji od ludzi. Nie ma jednak dowodu, że wyciek ujawnił informatorów, agentów czy inne źródła osobowe FBI. Nie wiadomo również, jakie sprawy prowadzą wymienieni pracownicy ani z kim pozostają w kontakcie.
Z punktu widzenia kontrwywiadu informacja taka nadal może mieć wartość, ponieważ zawęża pole poszukiwania. Jeżeli ktoś wie jedynie, że dana osoba jest jednym z tysięcy pracowników FBI, jej znaczenie może być niewielkie. Jeżeli jednocześnie uzyskuje informację, że pracownik był związany z HUMINT, operacjami technicznymi albo konkretnym kierunkiem geograficznym, może skoncentrować dalszą analizę właśnie na nim.
Nie jest to dowód, że rosyjskie, chińskie czy inne służby prowadzą obecnie takie działania wobec ujawnionych pracowników. Jest to ocena potencjalnej wartości informacyjnej zbioru. Były agent kontrwywiadu FBI Eric O’Neill na którego powołuje się powiedział Reuters stwierdził , że dane mogą stanowić „kopalnię złota” dla zagranicznych służb wywiadowczych. Wskazał przy tym, że Chiny byłyby szczególnie zainteresowane identyfikacją osób pracujących przeciwko nim
Wartość podobnych informacji może ponadto wzrastać wraz z czasem. Stanowisko, które dzisiaj mówi niewiele, może nabrać znaczenia po zmianie przydziału funkcjonariusza, jego wystąpieniu publicznym, pojawieniu się w dokumentach sądowych albo po zestawieniu z innym wyciekiem. Baza personalna nie musi zatem natychmiast ujawniać operacji. Może pełnić funkcję materiału referencyjnego, do którego wraca się wraz z pojawianiem się kolejnych informacji.
Zobacz też

Rodzina poszerza powierzchnię ataku
Szczególnie niepokojącym elementem są informacje o bliskich. Były śledczy wojskowy współpracujący z FBI Trevor Hilligoss zwrócił Reutersowi uwagę, że ujawnienie danych kontaktów alarmowych — często należących do małżonków lub dzieci — zwiększa ryzyko, ponieważ osoby te mogą mieć mniejszą świadomość zasad bezpieczeństwa operacyjnego niż ich krewni pracujący w wrażliwych obszarach. Z analitycznego punktu widzenia oznacza to, że potencjalna powierzchnia ataku może obejmować nie tylko funkcjonariusza, lecz także jego rodzinę, bliskich i znajomych.”
Z tym że nie jest założenie wyłącznie hipotetyczne z racji że ShinyHunters wykorzystuje rodziny jako element presji. FBI Internet Crime Complaint Center (IC3) zwróciło uwagę, że podmioty działające pod tą marką stosowały groźby telefoniczne i tekstowe wobec ofiar oraz członków ich rodzin, a w części przypadków również swatting. FBI ostrzegało także, że dostęp do prawdziwych danych może umożliwiać przygotowywanie bardziej wiarygodnych kampanii spearphishingowych oraz sprzedaż skradzionych informacji innym cyberprzestępcom.
Nextgov/FCW zwraca uwagę, że połączenie miejsca pracy z adresem domowym oraz informacjami o rodzinie może ułatwiać zarówno cyberprzestępcom, jak i grupom państwowym przygotowywanie oszustw, nękania lub gróźb skierowanych wobec pracownika i jego bliskich. Redakcja przedstawia to jako ocenę ryzyka wynikającego z charakteru danych, a nie jako potwierdzenie, że takie operacje już rozpoczęto.
Nowy i potencjalnie jeszcze poważniejszy element: dane medyczne
24 września pojawiła się również informacja o możliwym przejęciu znacznie bardziej wrażliwych danych. Bloomberg, podał, że przedstawiciel ShinyHunters przekazał redakcji dokumenty wyglądające na raporty medyczne pracowników FBI. Miały one zawierać informacje o stanie zdrowia oraz wcześniejszych problemach psychicznych wskazanych z nazwiska osób. Bloomberg nie zdołał niezależnie potwierdzić autentyczności tych dokumentów, dlatego nie można traktować ich zawartości jako ustalonego faktu.
Jeżeli dokumenty okażą się autentyczne, znaczenie wycieku uległoby jednak jakościowej zmianie. Dane o zdrowiu należą do kategorii informacji szczególnie wrażliwych i mogłyby uzupełniać profile personalne budowane na podstawie danych zawodowych, rodzinnych i adresowych. Na obecnym etapie można mówić jedynie o potencjalnym dodatkowym wymiarze kompromitacji, ponieważ sama redakcja Bloomberga podkreśla brak niezależnego potwierdzenia tych materiałów. Jednocześnie ustalił ponadto, powołując się na osobę zaznajomioną z wewnętrzną komunikacją, że 23 września rano FBI wysłało wiadomość do całego personelu, informując o prowadzonym dochodzeniu i zalecając pracownikom podjęcie działań ochronnych. Sama wiadomość nie potwierdzała jeszcze, że rzeczywiście nastąpiło włamanie. Pokazuje jednak, że Biuro uznało potencjalne ryzyko dla personelu za wystarczająco poważne, aby ostrzec pracowników przed zakończeniem dochodzenia.
Zobacz też
Sprawca włamania nie musi być końcowym beneficjentem danych
Nie ma obecnie podstaw do twierdzenia, że za incydentem stoi rosyjska, chińska czy inna państwowa służba. [FBI opisuje ShinyHunters jako grupę cyberprzestępczą specjalizującą się w dużych naruszeniach danych i wymuszeniach](https://www.fbi.gov/news/press-releases/fbi-statement-on-compromise-of-fbijobsgov-portal-and-alleged-impact-to-fbi-employee-pii ). W dostępnych publicznie informacjach FBI i Reutersa nie ma potwierdzenia, że ujawnione dane zostały przekazane którejkolwiek państwowej służbie wywiadowczej
Nie oznacza to jednak, że wymiar kontrwywiadowczy można pominąć. Dane zdobyte przez grupę przestępczą mogą zostać skopiowane, sprzedane, przekazane innym podmiotom albo opublikowane. Samo FBI ostrzegało wcześniej, że informacje zdobyte przez ShinyHunters mogą być sprzedawane innym cyberprzestępcom. W przypadku bazy obejmującej personel służby znaczenie może wykraczać poza typową przestępczość finansową.
Dla cyberprzestępcy dane mogą być narzędziem wymuszenia. Dla obcego wywiadu ten sam zbiór mógłby służyć do identyfikowania interesujących pracowników, budowania profili ich otoczenia, analizowania zmian stanowisk i zestawiania informacji z innymi bazami. Sprawca pierwotnej kradzieży i późniejszy użytkownik danych nie muszą więc być tym samym podmiotem.
OPM pokazał, dlaczego dane o ludziach zachowują wartość przez lata
Historycznym punktem odniesienia pozostaje kompromitacja amerykańskiego Office of Personnel Management (OPM). Government Accountability Office w raporcie z sierpnia 2017 roku przypomniało, że ujawnione w 2015 roku incydenty objęły m.in. dane związane z postępowaniami sprawdzającymi milionów osób. GAO podaje, że jeden z powiązanych incydentów dotyczących dokumentacji background investigations objął 21,5 mln osób.
Z tej racji obecnego incydentu nie można pod względem skali porównywać z OPM. Nie wiadomo nawet, czy deklarowane przez ShinyHunters dwa–trzy terabajty danych rzeczywiście istnieją w przedstawianej formie. Precedens OPM pokazuje jednak, dlaczego uporządkowane informacje kadrowe mają wartość wykraczającą poza ryzyko kradzieży tożsamości: pozwalają budować długoterminową wiedzę o ludziach pracujących dla państwa.
W przypadku FBI pojawia się dodatkowy element. Przynajmniej część danych łączy osobę z rodzajem wykonywanej pracy. Najnowsze ustalenia wskazują już nie tylko na ogólne kierunki takie jak Rosja czy Chiny, lecz także na HUMINT, elektroniczny nadzór, Remote Operations Unit i FISA Management Unit.
Na obecnym etapie nie ma dowodu, że wyciek pozwala odtworzyć operacje FBI, poznać jego źródła osobowe czy pełną strukturę wyspecjalizowanych pionów. Coraz więcej danych wskazuje jednak, że nie jest to wyłącznie incydent dotyczący nazwisk i numerów Social Security. Problem polega na możliwości powiązania ludzi z ich kompetencjami, miejscem w organizacji, metodami pracy i otoczeniem prywatnym.
Dokument może ujawnić pojedynczą tajemnicę. Dobrze ustrukturyzowana baza personalna może natomiast wskazywać ludzi, których warto obserwować i analizować przez kolejne lata. To właśnie może być najbardziej długotrwałą kontrwywiadowczą konsekwencją wycieku dotyczącego FBI.




Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].