


- WIADOMOŚCI
NIS2 bez chaosu. Klaster #CyberMadeInPoland prezentuje kompleksowy przewodnik dla polskich firm
Autor. #CyberMadeInPoland
Osobista odpowiedzialność zarządów i kary do 10 mln EUR – Polski Klaster Cyberbezpieczeństwa #CyberMadeInPoland we współpracy z liderami polskiej branży cyberbezpieczeństwa oddaje w ręce przedsiębiorców kompendium wiedzy o nowych obowiązkach prawnych i sposobach ich wdrożenia. Do 3 października podmioty muszą zarejestrować się w nowym wykazie, a to dopiero początek.
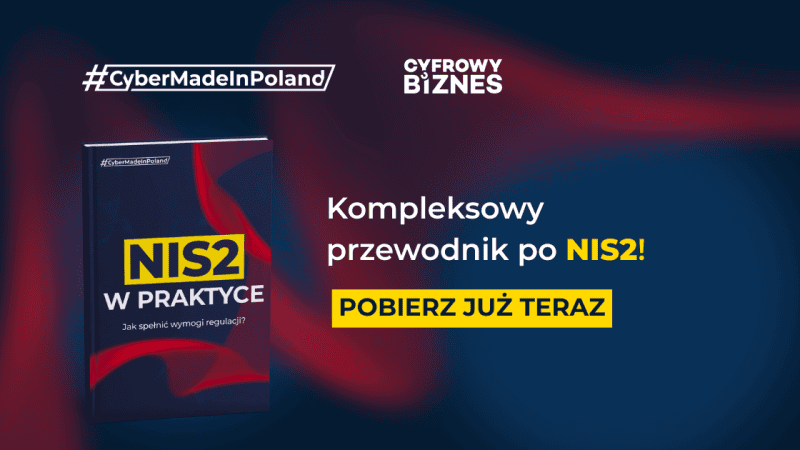
W siedzibie Ministerstwa Rozwoju i Technologii odbyło się spotkanie branżowe poświęcone wdrażaniu nowelizacji ustawy o krajowym systemie cyberbezpieczeństwa połączone z premierą najnowszego przewodnika „NIS2 w praktyce. Jak spełnić wymogi regulacji?”. Publikacja przygotowana przez ekspertów Polskiego Klastra Cyberbezpieczeństwa #CyberMadeInPoland we współpracy z praktykami rynku ma pomóc tysiącom polskich przedsiębiorstw przygotować się do nadchodzących wymogów prawnych.
UKSC przestaje być przewodnikiem wskazującym, „jak postępować, aby było dobrze", a staje się bezwzględnym, twardym prawem. Przełomowość polega na podniesieniu znanych dotąd standardów technologicznych i operacyjnych do rangi bezpośredniej, osobistej odpowiedzialności członków zarządu oraz kadry menedżerskiej. Zapewnienie odporności cyfrowej czy zarządzanie ryzykiem w łańcuchu dostaw stają się formalnym, prawnym obowiązkiem najważniejszych osób w spółce – podlegającym sztywnemu taryfikatorowi kar finansowych i ryzyku personalnych sankcji.
Artur Bicki, CEO, Energy Logserver
Nowe przepisy znacząco rozszerzają dotychczasowy katalog podmiotów objętych rygorem ustawy. Obok strategicznych sektorów takich jak energetyka, transport, ochrona zdrowia, bankowość), dyrektywa NIS2 obejmuje też szeroko rozumiany przemysł – w tym branżę produkcyjną, przetwórstwo żywności, chemię, logistykę i usługi pocztowe, gospodarkę odpadami oraz dostawców rozwiązań ICT i usług cyfrowych.
W wielu organizacjach dostęp rośnie szybciej niż zdolność do jego porządkowania. Z mojego doświadczenia wynika, że właśnie ta luka jest jednym z najbardziej niedoszacowanych źródeł ryzyka. Poprawne uwierzytelnienie, nawet wzmocnione MFA, nie powinno kończyć oceny dostępu. Dojrzała kontrola dostępu jest procesem ciągłym, a prawdziwym testem nie jest to, czy organizacja potrafi przyznać dostęp, lecz czy w każdej chwili potrafi wyjaśnić tę decyzję i szybko – w razie potrzeby – ją zmienić.
Rafał Gębala, CEO, NACVIEW
Regulacja nakłada na firmy liczne obowiązki z zakresu zarządzania ryzykiem, ciągłości działania czy zgłaszania incydentów. Czasu na pierwsze kroki jest niezwykle mało – do 3 października 2026 r. objęte ustawą firmy mają obowiązek złożyć wniosek o wpis do oficjalnego wykazu.
Nowelizacja ustawy o KSC wprowadzająca unijną dyrektywę NIS2 do naszego porządku prawnego diametralnie zmienia krajobraz cyberbezpieczeństwa w Polsce, obejmując tysiące firm, które dotąd nie miały takich obowiązków. Jako Klaster chcemy uniknąć scenariusza, w którym regulacje wprowadzają paraliż i niepewność. Nasz przewodnik to niemal 30 rozdziałów czystej, praktycznej wiedzy, która krok po kroku przeprowadza przedsiębiorców od samodzielnej identyfikacji po wdrożenie odpowiednich procedur i narzędzi.
Łukasz Gawron, Prezes Polskiego Klastra Cyberbezpieczeństwa #CyberMadeInPoland
Wydarzenie w Ministerstwie Rozwoju i Technologii zgromadziło przedstawicieli zarządów, dyrektorów IT, CISO oraz ekspertów ds. compliance z sektora przemysłowego, technologicznego i usługowego. Podczas prelekcji i paneli dyskusyjnych omówiono m.in. praktyczne funkcjonowanie systemu S46 do zgłaszania incydentów, wymogi dotyczące bezpieczeństwa łańcucha dostaw oraz specyfikę obowiązków dla producentów komponentów i dostawców usług cyfrowych.
Z perspektywy inżyniera widzę wyraźnie: naszą piętą achillesową rzadko jest sprzęt, znacznie częściej to „wiedza plemienna" i brak rzetelnych instrukcji. Samo posiadanie backupu to iluzja bezpieczeństwa, jeśli sztab kryzysowy nie wie, w jakiej kolejności podnosić usługi. Odporność osiągamy dopiero wtedy, gdy powrót do środowiska produkcyjnego jest precyzyjnie opisanym procesem, możliwym do wykonania pod presją czasu przez każdego inżyniera w zespole.
Łukasz Nowatkowski, Cybersecurity Advocate & Education Evangelist, Xopero Software S.A.
Z rozmów na scenie i w kuluarach jasno wynika, że cyberbezpieczeństwo stało się kluczowym elementem stabilności operacyjnej i konkurencyjności polskiej gospodarki.
System informatyczny można zaktualizować jedną poprawką, ale człowieka nie aktualizuje się raz w roku szkoleniem. Budowa cyberodporności pracowników to ciągły proces oparty na powtarzalności, kontekstach i doświadczeniu. NIS2 jasno pokazuje, że edukacja i przygotowanie zespołu na wypadek incydentu to obowiązek biznesu oraz zarządów. Wytyczne prawne już mamy. Teraz czas na działanie.
Robert Posłajko, Dyrektor Marketingu i Rozwoju Biznesu, Axence
Przedstawiciele administracji publicznej oraz eksperci rynku zgodnie podkreślali, że wdrażanie dyrektywy NIS2 nie może paraliżować codziennej działalności przedsiębiorstw. Biznes potrzebuje praktycznych, gotowych do wdrożenia narzędzi, które pozwolą dostosować się do wymagań regulacji i podnosić standardy ochrony w sposób płynny i bezpieczny dla ciągłości procesów operacyjnych.
Łańcuch dostaw brzmi jak jeden proces zakupowy. W praktyce to strumień zdarzeń, w którym o bezpieczeństwie nie decyduje rygor zapisanych procedur, lecz to, czy zespoły są w stanie z nimi pracować na co dzień. Inaczej zostaje bezpieczeństwo pozorne: udokumentowane, a martwe w praktyce. Bezpieczeństwo, które usprawnia pracę, jest jedynym, które przetrwa: zespoły nie będą go omijać, a organizacja obroni je w audycie.
Sebastian Myszak, Owner / Presales Director, Uniteam
O przewodniku „NIS2 w praktyce”
Przewodnik „NIS2 w praktyce. Jak spełnić wymogi regulacji?” to blisko 30 rozdziałów opracowanych przez praktyków rynku cyberbezpieczeństwa, uzupełnionych o materiały Ministerstwa Cyfryzacji oraz Ministerstwa Rozwoju i Technologii. W publikacji szczegółowo omówiono m.in.:
- procedurę rejestracji w wykazie KSC i obsługę systemu S46,
- przeprowadzanie analizy ryzyka oraz wdrażanie Systemu Zarządzania Bezpieczeństwem Informacji (SZBI),
- zgłaszanie incydentów i procedury zarządzania ciągłością działania (BCM),
- audytowanie oraz weryfikację bezpieczeństwa dostawców i podwykonawców,
- zewnętrzne źródła finansowania inwestycji w cyberbezpieczeństwo.
Wersja elektroniczna przewodnika jest dostępna do pobrania na stronie: https://cybermadeinpoland.pl/nis2-w-praktyce/ .
Najgroźniejsze uprawnienie w organizacji to często nie to, które zostało skradzione, lecz to, o którego istnieniu nikt już nie pamięta. Dlatego kontrola dostępu nie powinna być traktowana jako jednorazowe wdrożenie. Dojrzałość w tym obszarze zaczyna się wtedy, gdy organizacja nie tylko wie, komu daje dostęp, ale również potrafi odpowiedzieć, dlaczego ten dostęp nadal istnieje. I właśnie ta regularna weryfikacja powinna być jednym z fundamentów cyberodporności.
Beata Kwiatkowska, Business Development Officer, Secfense
O Polskim Klastrze Cyberbezpieczeństwa #CyberMadeInPoland
Klaster #CyberMadeInPoland to platforma współpracy zrzeszająca obecnie 85 firm i organizacji branżowych z polskiego rynku cyberbezpieczeństwa, która od 2020 roku działa na rzecz podnoszenia poziomu odporności cyfrowej krajowej gospodarki. Obok promocji polskich technologii w kraju i za granicą, Klaster prowadzi szeroką działalność edukacyjną – przekłada wymogi regulacyjne na praktyczny język biznesu i wspiera przedsiębiorstwa, zwłaszcza sektor MŚP, w przygotowaniu do nowych obowiązków. Efektem współpracy firm członkowskich są m.in. publikacje branżowe, wydarzenia oraz materiały wdrożeniowe.





Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].