


- WIADOMOŚCI
Cyberataki, zagrożenia i permanentny kryzys. Jak wygląda odporność państwa i biznesu?
Autor. CyberDefence24
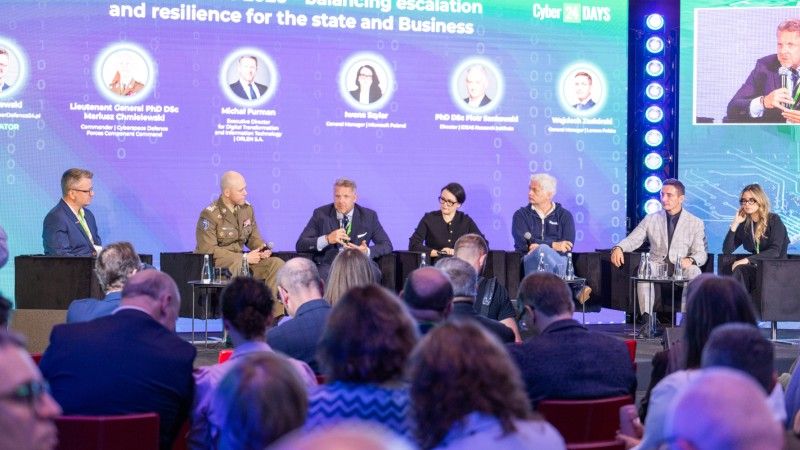
Napięta sytuacja polityczna i trwająca wojna na Ukrainie wzbudzają niepokój nie tylko u polityków i zwykłych Polaków. Na zagrożenia muszą reagować także firmy. Jak jednak powinna wyglądać odporność państwa i biznesu pod tym względem? Podczas panelu otwarcia Cyber24 DAYS nad problemem pochylili się czołowi przedstawiciele branżowi.
Materiał sponsorowany
Podczas VII edycji konferencji Cyber24 DAYS, która odbyła się na PGE Narodowym w dniach 7-8 października, jednym z najważniejszych tematów była odporność przed cyberzagrożeniami. Dyskusje napędzały wydarzenia z ostatnich kilku miesięcy – od sierpnia doszło do kilku wycieków danych, które dotknęły kilkunastu milionów Polaków.
Wczesną wiosną informowaliśmy o czterech cyberatakach na szpitale, do których doszło w ciągu 25 dni. Z kolei na przełomie 2025 i 2026 roku miał miejsce atak na polską energetykę, który udało się powstrzymać.
Jak w atmosferze ciągłego zagrożenia ma wyglądać odporność zarówno państwa, jak i biznesu? O tym podczas panelu otwarcia konferencji, prowadzonego przez redaktora naczelnego CyberDefence24 Piotra Pilewskiego rozmawiali:
- gen. dyw. Mariusz Chmielewski, Dowódca Komponentu Wojsk Obrony Cyberprzestrzeni;
- Iwona Szylar, Dyrektor Generalna Microsoft;
- Michał Furman, CIO, ORLEN S.A.;
- Wojciech Zaskórski, Lenovo;
- prof. Piotr Sankowski, Dyrektor Instytutu IDEAS;
- Andrea Gómez Sánchez, Presales Manager for Defense w firmie IndraMind.
Zapewnienie bezpieczeństwa wymaga wiele pracy
Zapytany o tezę budowy w społeczeństwie poczucia braku bezpieczeństwa po atakach i braku możliwości wyłączenia infrastruktury, Michał Furman zapewnił, że ORLEN dokłada „wszelkiej możliwej staranności” i rozbudowuje możliwości cyberobrony. Dzięki temu możliwe jest zapewnienie niezakłóconego funkcjonowania spółki.
„Ciągłość działania jest niezbędna do tego, żeby prowadzić działalność kluczową dla bezpieczeństwa, nie tylko energetycznego. Robimy to stale, odpierając rosnące ataki zorganizowanych grup przestępczych pochodzących z Rosji” – wyjaśnił dyrektor Furman.
Nawiązał również do słów wicepremiera i ministra cyfryzacji Krzysztofa Gawkowskiego, wygłoszonych podczas inauguracji Cyber24 DAYS. Zwrócił uwagę, że odpowiedzialność za bezpieczeństwo kraju jest wspólnym zadaniem, w którym istotną rolę odgrywają spółki sektora energetycznego.
„Wszystkie sytuacje dziejące się za naszą wschodnią granicą świadczą o tym, że otoczenie, w którym się znajdujemy, nie daje nam żadnych przesłanek do tego, żebyśmy czuli się w pełni bezpiecznie. Musimy uświadamiać wszystkich uczestników systemu bezpieczeństwa o tym, że mamy jeszcze dużo pracy do wykonania, żeby budować poczucie odpowiedzialności i żeby to bezpieczeństwo zapewnić” – podkreślił Michał Furman, Dyrektor Wykonawczy ds. Transformacji Cyfrowej i IT, ORLEN S.A.

Liderzy muszą odpowiedzialnie wybierać technologie
Do deklaracji dotyczących bezpieczeństwa Polski w zakresie cyber odniósł się także gen. dyw. Mariusz Chmielewski. Jego zdaniem, jest to kontrproduktywne działanie – bezpieczeństwo jest bowiem procesem – potrzeba penetracji systemów w celu jego zaburzenia lub pozyskania informacji powoduje zainteresowanie aktorów zagrożeń. Ci z kolei szukają narzędzi wpływu lub podważenia autorytetu organów państwa, i według słów dowódcy polskich cyberwojsk „nie zawahają się ich użyć”. Kwestią jest determinacja i potrzeba zastosowania tych narzędzi, a także chęć rażenia celu.
„Bardzo często ludzie, którzy obserwują z boku cyberbezpieczeństwo i to co dzieje się w systemach zadają sobie pytanie: jak to się dzieje, że te systemy są penetrowane. Są tak naprawdę dwie drogi: albo człowiek, który został oszukany za pomocą socjotechniki, gdzie on był tą akcją wprowadzenia tego potencjalnego przeciwnika do systemu, albo podatności samych technologii, które bardzo często są tym powodem” – powiedział Dowódca Komponentu Wojsk Obrony Cyberprzestrzeni.
Gen. Chmielewski wskazał również na kwestię suwerenności technologicznej. Nie polega ona na budowie „technologii oswojenia” od początku do końca, co jest niemożliwe ze względu na koszty oraz sytuację na rynku technologicznym.
Muszą być tacy liderzy, którzy umieją wybierać kluczowe technologie jak węzły, które powinniśmy zabezpieczyć. I te technologie i zmyślność wyboru tych technologii do zabezpieczenia, do tego, żeby one były suwerenne, polskie, to moim zdaniem może być bardzo dobry przykład zabezpieczenia witalnych interesów państwa polskiego, sojuszu NATO i Unii Europejskiej.
Gen. dyw. Mariusz Chmielewski, Dowódca Komponentu Wojsk Obrony Cyberprzestrzeni
Budowa infrastruktury kontra transparentność
W jaki jednak sposób powinny być projektowane systemy i z których z nich należy korzystać, aby nie doszło do kryzysu? Według Iwony Szylar podejmowanie działań dopiero w momencie wystąpienia incydentu jest najgorszym wyjściem. Budowa infrastruktury informatycznej musi być wpisana na stałe w procesy. Dodatkowo na koszty patrzy się z błędnego punktu widzenia.
„Odporności oraz bezpieczeństwa nie należy traktować w kategorii kosztów, tylko w kategorii budowania przewagi konkurencyjnej organizacji i państwa. Jeżeli dana organizacja czy państwo nie jest bezpieczne w cyberprzestrzeni i naraża na ataki wszystkich obywateli i użytkowników, to tak naprawdę traci przewagę konkurencyjną. Klienci, którzy są coraz bardziej świadomi, będą wybierać te organizacje, które mają odporność wpisaną na stałe w architekturę działania” – wyjaśniła dyrektor Microsoftu.
Równie ważną kwestią jest współpraca między podmiotami. Firmy globalne mogą dostarczyć wiedzę, doświadczenie czy skalę – przykładowo w liczbie pracowników – jednak to lokalne partnerstwa stanowią istotne dopełnienie tego krajobrazu.
Głos zabrał jednak gen. Chmielewski, wskazując na sprawę transparencji technologicznej. Wgląd do danego rozwiązania ma tylko jego producent, a odmowa dostępu do kodu i wymuszenie udzielenia odpowiednich zgód są najczęstszymi powodami zakończenia współpracy.
„Wola otwartego podejścia, takich programów jak GSP i wglądu pod nadzorem w technologie buduje wiedzę i zaufanie w cyberbezpieczeństwie” – podkreślił dowódca cyberwojsk.
Szylar odpowiedziała z kolei przykładem z Ukrainy, gdzie analitycy Microsoft Intelligence Center po wykryciu złośliwego oprogramowania przekazali o tym informację władzom w Kijowie wraz z zaleceniami technicznymi. Słowa generała określiła jako „bardzo konkretny wymiar” w budowaniu partnerstw prowadzącym do odporności.
Odporność to nie jest wyłącznie przeciwdziałanie atakom. Ataki dzieją się, będą się działy, i wszystkie raporty pokazują, że będzie ich coraz więcej. Chodzi o zastosowanie takich mechanizmów, które pozwalają nam działać wystarczająco wcześnie, aby zastopować działania szkodliwe.
Iwona Szylar, Dyrektor Generalna Microsoft

Wymiana informacji to konieczność w cyberbezpieczeństwie
W kontekście budowy odporności istotne znaczenie ma wymiana informacji. Andrea Gómez Sánchez zauważyła, że w ostatnich latach odporność przestała być już tylko aspiracją, a stała się operacyjną koniecznością, która nie może być uzależniona od kontroli podmiotów zagranicznych. Oprócz współpracy między podmiotami prywatnymi i publicznymi głównym jej założeniem jest koncept suwerenności, rozumianej m.in. w postaci superkomputerów, które trenują modele i tworzą dane mogące decydować o sytuacji na polu walki.
„Widzimy, jak wpływy rosyjskie, jak i amerykańskie na wschodzie i zachodzie mogą kształtować politykę i demokracje poprzez procesy wyborcze. Widzimy jednak również, że suwerenność, znana jako synonim europejskiego podejścia do bezpieczeństwa, ma charakter zbiorowy nie tylko na poziomie Unii Europejskiej, ale także w kontekście zdolności do komunikowania się i współpracy z NATO oraz wszystkimi partnerami z nim powiązanymi” – wyjaśniła przedstawicielka IndraMind.
Z kolei Wojciech Zaskórski zapytany o stworzenie „mostu” między podmiotami publicznymi i prywatnymi do przekazywania informacji stwierdził, że jest on nie tylko możliwy do zbudowania, ale też jest koniecznością. Jego zdaniem, dostawca powinien być zobowiązany do transparentności, audytowalności oraz weryfikowalności w swoich działaniach. A ponieważ system jest tak odporny jak najsłabszy jego element, tak wszystkie elementy łańcucha dostaw do momentu otrzymania pełnego produktu są równie ważne.
Gdy buduję to porozumienie między dostawcą a odbiorcą technologii, którą my proponujemy, namawiam do tego, żeby nas audytować, żeby nas sprawdzać, żeby mieć wybór. To też jest bardzo ważne, że nasza architektura może i powinna w każdej chwili móc być przełączona na inne rozwiązania technologiczne, że istnieje taka konieczność i powinno się to odbywać w miarę gładko. Mógłbym mówić o tym, że jest tylko jeden dobry dostawca w tej kategorii rozwiązań – tego nie mówię, bo odpowiedzialność dostawcy to jest odpowiedzialność, żeby powiedzieć, że trzeba rozłożyć ryzyka.
Wojciech Zaskórski, Lenovo
Do wypowiedzi przedstawiciela Lenovo odniósł się także dyrektor Furman, podkreślając, że współpraca oraz wymiana informacji o cyberzagrożeniach znacząco wzmacniają odporność sektora energetycznego. Taką wiedzą dysponuje m.in. wojsko, chociaż ze względu na charakter i poufność posiadanych informacji, nie zawsze może się nią dzielić.
„Firmy takie jak ORLEN inwestują bardzo dużo środków, sił i kompetencji w to, aby się zabezpieczać. Natomiast nasze łańcuchy dostaw i firmy, które biorą udział w tych łańcuchach, są poza naszą kontrolą. Ta kwestia wspólnej odpowiedzialności wszystkich uczestników systemu bezpieczeństwa padła u premiera Gawkowskiego, pan minister Motyka też uważa, że to jest fundamentalne. Musimy poczuć wszyscy, że bierzemy odpowiedzialność za bezpieczeństwo kraju, w tym także za cyberbezpieczeństwo” – podkreślił Dyrektor Wykonawczy ds. Transformacji Cyfrowej i IT, ORLEN S.A.
Gdzie leży rola świata nauki?
Cyberbezpieczeństwo rodzi również pytania o współpracę podmiotów ze światem nauki, komercjalizację opracowywanych przez niego rozwiązań oraz finansowanie. Prof. Piotr Sankowski przyznał, że współpraca Instytutu IDEAS z Dowództwem Komponentu Wojsk Obrony Cyberprzestrzeni rozwija się bardzo dobrze; podobnie wygląda sytuacja zarówno w kooperacji z całym wojskiem, jak i Ministerstwem Obrony Narodowej.
Jednocześnie istnieją wyzwania organizacyjne, które trzeba uporządkować. Jednym z nich jest zbyt małe wykorzystanie polskich firm oraz inżynierów w krajowych przedsiębiorstwach. Jedną z rekomendacji Rady Przyszłości było zwrócenie uwagi na suwerenność przy zatrudnianiu zewnętrznych firm.
„Wydaje mi się, że w tę stronę powoli zaczynamy się poruszać jako Polska i te duże polskie firmy, ale niestety moim zdaniem jeszcze za wolno i za mało. Natomiast suwerenność powinniśmy robić w sposób przemyślany, patrząc na to, gdzie ci duzi dostawcy są, co mogą nam dać. Powinniśmy to robić i zaplanować mądrze” – podkreślił dyrektor Instytutu IDEAS.
Sankowski wyraził jednocześnie opinię, że kwestie związane z bezpieczeństwem, dezinformacją oraz cyberatakami są obecnie gigantycznie wzmacniane przez rozwój modeli sztucznej inteligencji. To nowa technologia jest bowiem przyczyną znacznego wzrostu liczby ataków w porównaniu z 2025 rokiem.




Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].