


- WIADOMOŚCI
- WAŻNE
Firmy widzą wzrost cyberataków. Droga do odporności jest jednak daleka
Autor. CyberDefence24
Polskie małe i średnie firmy coraz lepiej rozumieją cyberzagrożenia, ale między świadomością ryzyka a rzeczywistą odpornością organizacji wciąż pozostaje luka. 79 proc. badanych przedsiębiorstw uważa, że liczba ataków rośnie, 61 proc. zetknęło się w ostatnim roku z próbą wyłudzenia danych, a dwie trzecie wskazuje pracownika i jego komputer jako najsłabsze ogniwo bezpieczeństwa. Jednocześnie tylko w 49 proc. firm za cyberbezpieczeństwo formalnie odpowiada konkretna osoba lub zewnętrzny dostawca.
Tak wynika z badania przeprowadzonego w drugiej połowie września na próbie 300 przedstawicieli małych i średnich przedsiębiorstw zrealizowanego przez Ibris na zlecenie CyberDefence24.pl. W raporcie czytamy, że respondenci coraz rzadziej traktują cyberbezpieczeństwo wyłącznie jako domenę informatyków.
47 proc. rozumie je jako ochronę danych, systemów i ciągłości działania firmy przed atakami, a 43 proc. jako zestaw codziennych nawyków pracowników: aktualizacje, bezpieczne hasła czy ostrożność w sieci. Zaledwie 7 proc. sprowadza je przede wszystkim do odpowiedzialności działu IT lub zewnętrznego dostawcy.
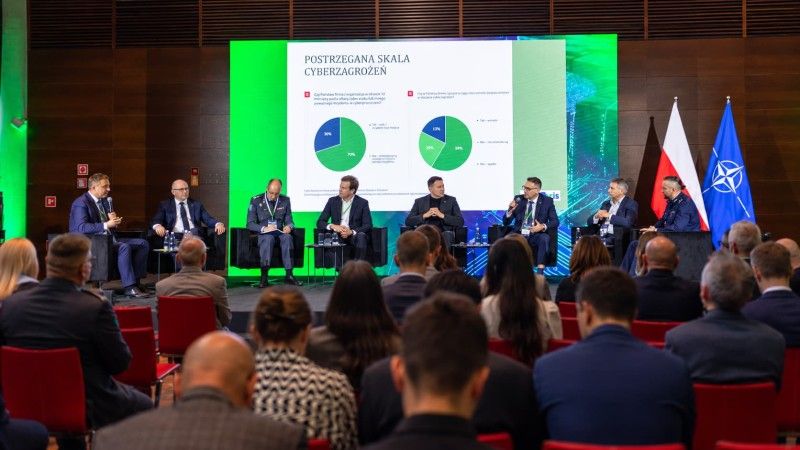
O raporcie dotyczącym postrzegania cyberzagrożeń oraz sposobach budowania cyfrowej odporności rozmawiali podczas Cyber24Days Paweł Olszewski, płk Paweł Doniec, Tomasz Hodakowski, Grzegorz Latosiński, insp. Wojciech Olszowy, Sebastian Ruciński i Andrzej Sowiński. Relacja z debaty oraz sam raport dostępne są poniżej.
Mała firma nie znaczy bezpieczna
Wśród badanych firm zmienia się przekonanie, że cyberprzestępcy interesują się wyłącznie dużymi organizacjami. 51 proc. ankietowanych nie zgadza się ze stwierdzeniem, że ich firma jest zbyt mała, aby stać się celem cyberataku. Nadal jednak co trzeci respondent uważa odwrotnie.

Ocena ryzyka ataku w najbliższym roku jest już znacznie mniej jednoznaczna. 30 proc. przedsiębiorców ocenia takie prawdopodobieństwo jako wysokie, 33 proc. wybiera środek skali, a 38 proc. uważa je za niewielkie. Jednocześnie aż 79 proc. respondentów widzi wzrost liczby cyberataków na polskie firmy.

Autor. CyberDefence24
Do tej ostatniej liczby odniósł się podczas dyskusji Paweł Olszewski, sekretarz stanu w Ministerstwie Cyfryzacji. Jak podkreślał, skala zagrożeń obserwowana przez instytucje odpowiedzialne za cyberbezpieczeństwo rośnie bardzo szybko.
– Edukacja, edukacja i jeszcze raz edukacja, ale również inwestycje – mówił Olszewski. Wskazywał, że wydatki na bezpieczeństwo nie powinny być postrzegane jako kolejne obciążenie nakładane na przedsiębiorców. – Wiele podmiotów mówiło, że to jest koszt dla małych i średnich przedsiębiorstw, że to nadmierne obciążenie obowiązkami. Ja mówię: to są inwestycje – zaznaczył.

Autor. CyberDefence24
Według wiceministra dane zbierane przez instytucje państwowe pokazują bardzo szybki wzrost liczby zagrożeń i incydentów. Olszewski mówił o wzroście rzędu 150 proc. rok do roku, wskazując m.in. na informacje gromadzone przez Ministerstwo Cyfryzacji, NASK, CBZC i ABW.
Świadomość to za mało
Wyniki badania pokazują jednak również jeszcze jeden problem. W 49 proc. przedsiębiorstw cyberbezpieczeństwo ma formalnie przypisaną odpowiedzialność – zajmuje się nim wyznaczona osoba albo zewnętrzny dostawca. W kolejnych 33 proc. odpowiadają za nie właściciel lub pracownicy, ale bez wskazania jednej odpowiedzialnej osoby. Jednocześnie 75 proc. badanych deklaruje, że aktualizacje komputerów i oprogramowania odbywają się automatycznie i na bieżąco.
To właśnie przejście od samej świadomości do zdolności reagowania akcentował płk Paweł Doniec, zastępca dowódcy Komponentu Wojsk Obrony Cyberprzestrzeni ds. operacji w cyberprzestrzeni. – Nie ma systemów, które są dla przeciwnika całkowicie odporne – mówił.

Autor. CyberDefence24
Według niego pierwszą warstwą ochrony powinna być właściwie zaprojektowana architektura – segmentacja sieci, uwierzytelnianie wieloskładnikowe, kontrola ekspozycji systemów na internet i szkolenie użytkowników. To działania relatywnie proste i niedrogie, ale nie dają gwarancji, że napastnik nigdy nie przedostanie się do środka.
Dlatego – jak przekonywał Doniec – dojrzała organizacja działa zgodnie z zasadą, która zakłada możliwość skutecznego przełamania zabezpieczeń. Kluczowe stają się wtedy monitoring, szybkie wykrycie atakującego, ograniczenie jego możliwości działania oraz odtworzenie systemów.
Doniec wskazywał również, w jaki sposób o cyberbezpieczeństwie powinno się rozmawiać z zarządami przedsiębiorstw: pokazując ekspozycję, konkretne zagrożenie oraz wynikające z nich ryzyko biznesowe.
– Tu są nasze podatności, tu są zagrożenia, a to jest ryzyko z tym związane. Może się skończyć tak, że firma przestanie działać operacyjnie – tłumaczył.
Cyberbezpieczeństwo wychodzi z działu IT
Podobnie problem widzi Sebastian Ruciński z AB S.A. Jego zdaniem jednym z błędów przedsiębiorstw było przez lata traktowanie aktualizacji systemów, ochrony urządzeń końcowych czy modernizacji infrastruktury przede wszystkim jako zadań działu IT.
Zmiana następuje wtedy, gdy te same kwestie zostaną przełożone na język biznesu.

Autor. CyberDefence24
– Jeżeli zaczniemy mówić o cyberbezpieczeństwie z punktu widzenia ciągłości działania firmy, bezpieczeństwa danych, bezpieczeństwa łańcucha dostaw czy efektywności pracowników, to temat automatycznie staje się tematem biznesowym – podkreślał Ruciński.
Badanie pokazuje, że przedsiębiorcy mają już stosunkowo dużą świadomość zagrożeń wynikających z pracy na niewspieranym oprogramowaniu. 70 proc. respondentów słyszało o zakończeniu wsparcia dla Windows 10, a 82 proc. deklaruje przynajmniej częściową wiedzę na temat konsekwencji braku aktualizacji bezpieczeństwa.
Ryzyko pracy na starym, nieaktualizowanym systemie jako wysokie ocenia 65 proc. ankietowanych, a 68 proc. twierdzi, że w razie zakończenia wsparcia byłoby w stanie zmienić system w ciągu trzech miesięcy.
Technologia nie jest już tylko modernizacją
Ten sam trend dostrzega Andrzej Sowiński z HP Inc Polska. Z jego obserwacji wynika, że cyberbezpieczeństwo coraz częściej pojawia się na samym początku rozmów przedsiębiorców z dostawcami technologii.

Autor. CyberDefence24
Klientów interesuje już nie tylko wydajność urządzenia, możliwość wykorzystania AI, praca hybrydowa czy całkowity koszt użytkowania. Pytają również, czy kupowana infrastruktura będzie bezpieczna przez cały cykl życia i czy urządzenie końcowe, na którym znajdują się wrażliwe dane, posiada odpowiednie mechanizmy ochrony.
Zmienia się przez to również sposób patrzenia na samą modernizację infrastruktury. Wymiana starszego sprzętu czy systemu przestaje być wyłącznie inwestycją w nowszą technologię. Staje się elementem budowy odporności całej organizacji, bo poziom bezpieczeństwa zależy również od tego, jakie rozwiązania przedsiębiorstwo wybierze na etapie zakupów.
Regulacje mogą dotrzeć do firmy przez kontrahenta
Na jeszcze inny aspekt zwracał uwagę Tomasz Hodakowski z Polskiej Izby Informatyki i Telekomunikacji. W kontekście wymagań wynikających z krajowego systemu cyberbezpieczeństwa wskazywał, że przedsiębiorstwo nie musi być bezpośrednio objęte ustawą, aby nowe wymagania zaczęły mieć dla niego praktyczne znaczenie. Powodem jest łańcuch dostaw.

Autor. CyberDefence24
– Nawet jeżeli jestem firmą, która nie jest objęta ustawą, to czy czasem nie znajduję się w łańcuchu dostaw podmiotu objętego? – pytał Hodakowski.
Duży, regulowany podmiot może bowiem oczekiwać określonego poziomu bezpieczeństwa również od swoich dostawców i podwykonawców. W efekcie wymagania mogą obejmować także mniejsze firmy, które formalnie znajdują się poza bezpośrednim zakresem regulacji.
Hodakowski zwracał jednocześnie uwagę, że część skutecznych zabezpieczeń nie wymaga bardzo zaawansowanych technologii. W wielu przypadkach punktem wyjścia są aktualne oprogramowanie, zabezpieczone serwery i urządzenia końcowe oraz właściwa ocena ryzyka w całym łańcuchu dostaw.
Człowiek pozostaje najsłabszym ogniwem
Technologia nie rozwiązuje jednak całego problemu. Z badania wynika, że 61 proc. firm zetknęło się w ciągu ostatniego roku z co najmniej jedną próbą wyłudzenia danych, np. za pomocą podejrzanej wiadomości e-mail lub SMS. Aż 66 proc. respondentów wskazuje pracownika i jego komputer jako najsłabsze ogniwo cyberbezpieczeństwa.

Autor. CyberDefence24
To właśnie dlatego tak duży nacisk na edukację kładł również insp. Wojciech Olszowy, komendant Centralnego Biura Zwalczania Cyberprzestępczości. – Cyberprzestępczość i cyberbezpieczeństwo stają się trwałą tkanką naszego życia społecznego. To jest coś, co już istnieje, funkcjonuje i musimy nauczyć się z tym żyć – mówił Olszowy.
Jak zaznaczał, CBZC – formacja licząca około 1300 osób – mierzy się nie tylko z klasycznymi przestępstwami komputerowymi. Cyberprzestrzeń stała się medium dla problemów, które mają znacznie szerszy, społeczny charakter. Dlatego, jego zdaniem, sama techniczna ochrona systemów nie wystarczy.
Zobacz też 

– Od świadomości do odporności. Im częściej będziemy o tym mówić i im więcej będzie edukacji, tym większe prawdopodobieństwo, że będziemy potrafili sobie z tym problemem radzić – podkreślał.
Od inwestycji w IT do inwestycji w odporność
O potrzebie patrzenia szerzej mówił również Grzegorz Latosiński, wiceprezes Poczty Polskiej. Podkreślał znaczenie ciągłości działania organizacji, zwłaszcza tych pełniących ważną rolę w sytuacjach kryzysowych.

Autor. CyberDefence24
– Cyberbezpieczeństwo to obszar, w którym nie ma miejsca na kompromisy – mówił.
Jego zdaniem konieczne jest też odejście od ogólnych deklaracji dostawców technologii na rzecz konkretnych odpowiedzi: jaki problem rozwiązuje dane narzędzie, jak wpłynie na odporność organizacji i w jaki sposób pozwoli reagować na rzeczywisty incydent.
W tym punkcie wypowiedzi uczestników dyskusji spotykają się z wynikami badania. Świadomość zagrożenia wśród MŚP jest już stosunkowo wysoka. Kolejnym etapem jest przełożenie jej na odpowiedzialność, procedury, inwestycje, właściwy dobór technologii i zdolność do działania także wtedy, gdy zabezpieczenia okażą się niewystarczające.
Bo – jak wynika zarówno z danych, jak i z wypowiedzi ekspertów – pytanie coraz rzadziej brzmi dziś, czy firma może zostać zaatakowana. Coraz częściej brzmi: jak szybko wykryje atak, ograniczy jego skutki i wróci do normalnego działania.







Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].