


- WIADOMOŚCI
Polski ślad w cyberataku na Albert Heijn. Nowe ustalenia
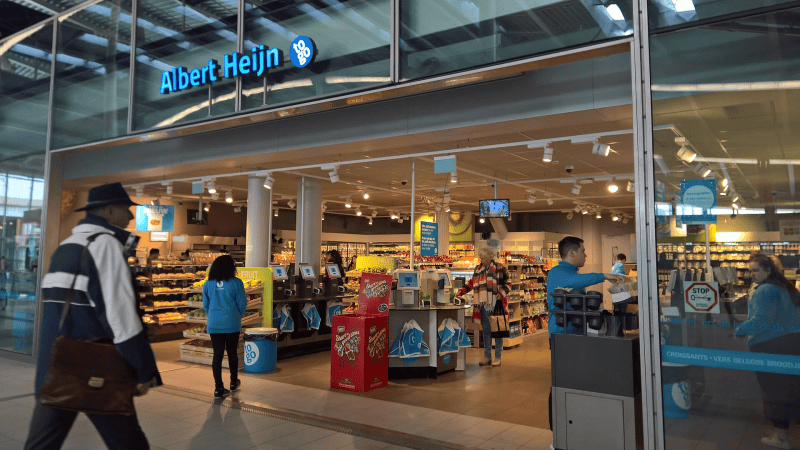
Autor. Donald Trung / Wikimedia
Cyberincydent, który sparaliżował część działalności holenderskiej sieci supermarketów Albert Heijn, może mieć związek z infrastrukturą znajdującą się w Polsce. Jak ustalił NOS, atakujący korzystali z serwerów w kilku państwach. Eksperci podkreślają jednak, że nie oznacza to, iż właśnie tam przebywają sprawcy.
Według informacji uzyskanych przez holenderski NOS – od anonimowych źródeł z branży cyberbezpieczeństwa – po wykryciu podejrzanego ruchu sieciowego, wskazującego na próbę włamania, od razu wyłączono systemy informatyczne, aby uniemożliwić ich głębszą penetrację.
Albert Heijn najwyraźniej ma jasny obraz infrastruktury hakerów, której użyli do przeszukania systemów lub za pomocą której zamierzali wykraść dane z systemów sieci sklepów.
Pim Takkenberg, ekspert ds. bezpieczeństwa komputerowego
Ustalono, że cyberprzestępcy wykorzystywali serwery zlokalizowane w czterech państwach: Polsce, Stanach Zjednoczonych, Mołdawii i Turcji – co nie przesądza o ich pochodzeniu. Przestępcy mogą bowiem celowo kierować połączenia przez infrastrukturę w różnych krajach, ukrywając w ten sposób swoją rzeczywistą lokalizację.

Wykorzystano systemy koncernu?
Nowe ustalenia wskazują też na możliwy udział serwerów amerykańskiej części Ahold, właściciela Albert Heijn. Według Takkenberga istnieje scenariusz, w którym przestępcy najpierw przejęli te systemy, dopiero potem wykorzystując je do atakowania infrastruktury w Holandii. Nie zostało to jednak potwierdzone.
„Albert Heijn udostępnił informacje o infrastrukturze hakerów innym firmom, aby mogły lepiej zabezpieczyć swoje systemy. Z reguły firmy robią to tylko wtedy, gdy mają poważne przesłanki wskazujące na to, że serwer jest celem ataku.” – pisze NOS.
Firma nie ujawnia szczegółów technicznych zdarzenia. Eksperci zaznaczają, że samo wykrycie infrastruktury napastników nie oznacza, że udało im się skutecznie włamać do sieci. Możliwe, że zagrożenie zostało zatrzymane odpowiednio wcześnie.
Zakłócenia w dostawach i problemy klientów
Jak informowaliśmy na naszych łamach, problemy Albert Heijn rozpoczęły się 11 października, zakłócając pracę centrów dystrybucyjnych i realizację zamówień. Klienci stracili wtedy też dostęp do strony internetowej i aplikacji, a dostawy zakupów do domów zostały wstrzymane.
Dwa dni później sieć rozpoczęła stopniowe przywracanie usług i dostaw. Według NOS proces ten nadal napotykał trudności organizacyjne.
Albert Heijn zapewnia, że traktuje incydent poważnie. Dotychczas nie stwierdzono oznak kradzieży danych klientów. Tożsamość sprawców oraz rzeczywista skala włamania pozostają nieznane.







Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].