


- WIADOMOŚCI
Samochód jak smartfon. Dane kierowcy trafiają do zewnętrznych firm
Autor. CyberDefence24/Canva
Nowoczesne samochody zbierają znacznie więcej danych, niż mogłoby się wydawać — nie wszystkie trafiają też tylko do producenta pojazdu. Badacze z Northeastern University odkryli, że zarówno systemy pokładowe, jak i połączone z nimi aplikacje mobilne regularnie łączą się z serwerami reklamowymi, firmami analitycznymi i brokerami danych. W wielu przypadkach przesyłane informacje pozwalają bez powiązać konkretną osobę z jej pojazdem, dokładną lokalizacją i codzienną aktywnością.
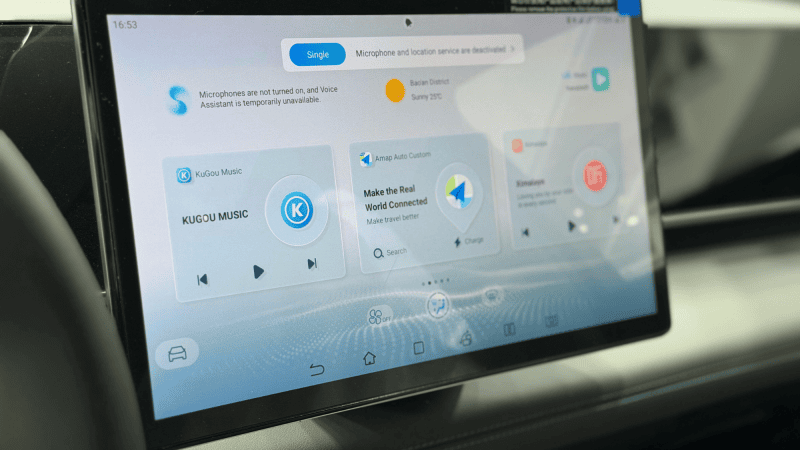
Współczesne samochody coraz częściej nazywamy „komputerami na kołach”. Nic dziwnego – mają stałe połączenie z internetem, GPS, mikrofony, kamery, rozbudowane systemy multimedialne i aplikacje mobilne. Wszystkie te elementy generują ogromne ilości danych, które trafiają nie tylko do producenta auta, ale też – jak odkryli naukowcy z Northeastern University – do zewnętrznych firm zajmujących się m.in. śledzeniem użytkowników.
Naukowcy, we współpracy z organizacją Consumer Reports, zbadali ruch sieciowy 21 samochodów – podczas postoju, korzystania z ich funkcji oraz jazdy. Przyjrzeli się też 30 aplikacjom je obsługującym, w przypadku których mogli dodatkowo sprawdzić, jakie konkretnie informacje są przesyłane do zewnętrznych serwerów.

Gdzie trafia ruch z samochodu?
To, że dane z samochodów nie trafiają wyłącznie do ich producentów, niekoniecznie musi oznaczać problemy z prywatnością. Łączenie się z serwerami zewnętrznych firm jak Google czy Microsoft, choć nadal wątpliwe pod względem bezpieczeństwa przetwarzania danych, wynikają z potrzeby systemów multimedialnych. Kontakt z infrastrukturą tych firmy jest konieczną częścią działania np nawigacji, streamingu muzyki, usług chmurowych czy funkcji systemu operacyjnego.
Badacze rozróżniają jednak takie połączenia od domen wykorzystywanych do reklamy, śledzenia i analityki (ATA – Advertising, Tracking and Analytics).
Tutaj warto zaznaczyć, że w przypadku ruchu bezpośrednio z samochodów najczęściej mogli oni ustalić jedynie, z jakimi serwerami pojazd się komunikował – transmisja była szyfrowana.
Różnice między modelami były wyraźne. Najwięcej domen tego typu wykryto w Tesli Model 3, która przez Wi-Fi łączyła się z 34 serwisami związanymi z ATA. Co ciekawe, uchodzący za „nowocześniejszy” Cybertruck kontaktował się z 23 tego typu domenami. Badacze nie wykryli żadnej domeny z tej kategorii w Nissanie Ariya, Land Roverze Range Roverze, Mercedesie EQS i Buicku Envista.
Niektóre (samochody-red.) zachowywały się bardziej jak smartfony, kontaktując się z wieloma podmiotami, podczas gdy inne działały raczej jak urządzenia o ograniczonej liczbie funkcji.
Automatic Transmission: An Empirical Study of Data Privacy in the Connected Vehicle Ecosystem
Autorzy zauważyli przy tym, że samochody z bardziej rozbudowanymi systemami infotainment zazwyczaj komunikowały się z większą liczbą zewnętrznych usług.
Najwięcej danych ujawniają aplikacje
Jeszcze więcej połączeń pojawiało się po uwzględnieniu aplikacji na smartfony – siedem na dziesięć badanych aplikacji kontaktowało się z co najmniej sześcioma domenami ATA. Dla porównania taki poziom osiągnęło 29 proc. samych samochodów.
Podczas korzystania z aplikacji dane mogą więc trafiać do infrastruktury wielu zewnętrznych podmiotów, które je analizują i łączą z innymi informacjami. Każdy dodatkowy odbiorca oznacza też kolejne miejsce, w którym dane są narażone na wyciek.
Takie firmy mogą wykorzystywać stałe identyfikatory i dane osobowe do śledzenia użytkowników w różnych kontekstach, co pozwala powiązać właściciela samochodu z jego danymi behawioralnymi i historią zakupów pochodzącą z innych stron internetowych i aplikacji mobilnych.
Automatic Transmission: An Empirical Study of Data Privacy in the Connected Vehicle Ecosystem
Siedem aplikacji – HondaLink, Lincoln, MyNISSAN, myCadillac, myChevrolet, myBuick i myGMC – przekazywało zewnętrznym usługom dane pozwalające zidentyfikować użytkownika lub powiązać go z konkretnym samochodem. W zależności od aplikacji były to:
- adres e-mail,
- numer telefonu,
- dokładna lokalizacja,
- numer VIN pojazdu.
Ten ostatni może być szczególnie niepokojący – w przeciwieństwie do wielu identyfikatorów reklamowych w telefonie, VIN jest na stałe przypisany do konkretnego samochodu. Jeśli VIN trafia do tej samej firmy razem z wymienionymi wcześniej danymi, znacznie łatwiej powiązać samochód z konkretną osobą i jej aktywnością.

Czy zewnętrzny audyt może coś zmienić?
Ten sam mechanizm znamy już z innych cyfrowych usług. Niedawno na naszych łamach opisywaliśmy podobny schemat popularnych darmowych gier mobilnych, które mimochodem przekazywały dane w Izraelskim, Rosyjskim czy Chińskim firmom. Tam łatwo było przywołać zasadę: „jeśli nie płacisz za produkt, jesteś produktem” – tutaj mówimy jednak o urządzeniach, za które użytkownicy płacą dziesiątki, a niekiedy setki tysięcy złotych.
Ustaliliśmy, że wszyscy producenci udostępniający dane osobowe informowali, iż mogą przekazywać je podmiotom trzecim, jednak nie wskazywali, o jakie podmioty chodzi, ani nie określali celów takiego przepływu danych.
Automatic Transmission: An Empirical Study of Data Privacy in the Connected Vehicle Ecosystem
Badacze podkreślają, że określając prywatności nowoczesnego samochodu trzeba brać pod uwagę cały cyfrowy ekosystem: system operacyjny, aplikację producenta i wszystkie powiązane z nimi usługi. W przypadku tego badania dopiero całościowe spojrzenie ujawniło, że w niektórych przypadkach samochód i powiązana z nim aplikacja kontaktowały się z ponad 20 dodatkowymi usługami związanymi z ATA.
Autorzy badania przed jego publikacją, poinformowali producentów o wykrytych praktykach. Jedynie Honda zmieniła aplikację (HondaLink) tak, aby ta nie przesłała już precyzyjnej lokalizacji użytkownika, zwróciła się też do Amplitude o usunięcie zebranych wcześniej danych.
Jest to przykład, że zewnętrzna kontrola może przełożyć się na konkretne zmiany w sposobie przetwarzania danych – podobnej gotowości powinno się oczekiwać również od innych producentów.





Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].