


- sponsorowane
- WIADOMOŚCI
Od monitorowania zagrożeń do globalnej współpracy. Jak SOCCER wzmocnił SOC AGH
Autor. CyberDefence24/Canva
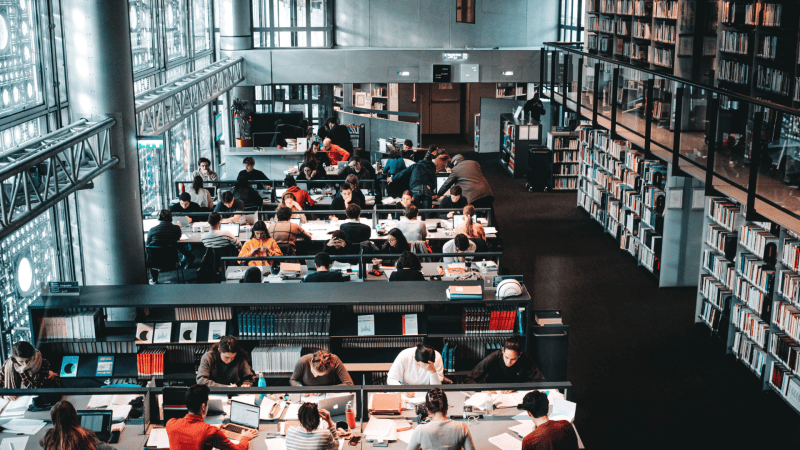
Dołączenie AGH CSIRT do FIRST – największej międzynarodowej społeczności zespołów reagowania na incydenty – jest jednym z najważniejszych efektów kończącego się projektu SOCCER. Członkostwo potwierdza dojrzałość rozwijanego na uczelni zespołu, a jednocześnie otwiera dostęp do globalnej wymiany informacji o zagrożeniach i doświadczeń operacyjnych. Za tym sukcesem stoi jednak znacznie szersza transformacja: rozwój SOC AGH, uporządkowanie procesów i przejście od reagowania na pojedyncze incydenty do systemowego zarządzania cyberbezpieczeństwem.
Cyberbezpieczeństwo uczelni przez lata kojarzono przede wszystkim z ochroną systemów administracyjnych, zapewnieniem ciągłości działania oraz zabezpieczeniem danych osobowych studentów i pracowników. Nadal są to zadania o podstawowym znaczeniu, jednak nie wyczerpują one specyfiki sektora akademickiego.
Jak wskazywała Izabela Albrycht, dyrektorka Centrum Cyberbezpieczeństwa AGH oraz inicjatorka i liderka projektu SOCCER, uczelnie są nie tylko dużymi i złożonymi organizacjami, ale przede wszystkim miejscami, w których powstają najnowsze technologie, wynalazki i niepublikowane wyniki badań. Część z nich ma znaczenie gospodarcze, strategiczne lub podwójne zastosowanie.
Oznacza to, że zagrożeniem dla uczelni nie jest wyłącznie ransomware, blokada systemów albo wyciek danych zagrożony karą finansową. Celem atakujących może być także własność intelektualna, dokumentacja technologiczna, dane badawcze, zgłoszenia patentowe oraz wiedza, która może zapewnić przewagę gospodarczą lub militarną. Szpiegostwo naukowe i przemysłowe rozszerza więc katalog ryzyk znacznie poza zagrożenia, z którymi mierzy się typowa jednostka administracji publicznej.
Najgroźniejszy incydent nie zawsze musi zatrzymać pracę uczelni. Może przez wiele tygodni lub miesięcy pozostać niezauważony, pozwalając atakującym obserwować prowadzone badania i systematycznie wyprowadzać najcenniejsze informacje.
Od reagowania do systemowego zarządzania bezpieczeństwem
Jednym z najważniejszych celów projektu SOCCER było wsparcie uczelni w przechodzeniu od reaktywnego modelu bezpieczeństwa do systemowego budowania cyberodporności.
Reaktywne podejście rozpoczyna się w momencie wystąpienia problemu: trzeba zatrzymać atak, przywrócić działanie systemów i ograniczyć skutki incydentu. Zarządzanie systemowe zaczyna się znacznie wcześniej – od identyfikacji najważniejszych zasobów, oceny ryzyka, ustalenia odpowiedzialności oraz przygotowania procedur wykrywania, klasyfikowania i obsługi zdarzeń.
W praktyce oznacza to konieczność połączenia technologii, ludzi, procedur i odpowiedniego umocowania organizacyjnego. Uczelnia musi wiedzieć nie tylko, jakie systemy posiada, lecz także które z nich są niezbędne do prowadzenia dydaktyki, badań i współpracy z partnerami. Powinna również określić, kto podejmuje decyzje podczas incydentu, jak przebiega eskalacja i które zasoby muszą zostać objęte monitoringiem w pierwszej kolejności.
Przykładem takiej transformacji jest rozwój Centrum Operacji Bezpieczeństwa AGH oraz działającego na uczelni zespołu AGH CSIRT.

Jak działa SOC AGH?
SOC, czyli Security Operations Center, odpowiada za operacyjny wymiar cyberbezpieczeństwa. Jego zadaniem jest monitorowanie infrastruktury, wykrywanie podejrzanej aktywności, analiza alertów oraz wspieranie reakcji na rozpoznane zagrożenia. SOC pozwala organizacji zobaczyć sygnały, które w rozproszonym środowisku informatycznym mogłyby pozostać niezauważone.
Nie jest to jednak wyłącznie pomieszczenie z ekranami ani pojedynczy system generujący ostrzeżenia. Skuteczność SOC zależy od tego, czy alerty są analizowane przez odpowiednio przygotowanych specjalistów, czy zespół zna chronione środowisko i czy potrafi przełożyć informacje techniczne na konkretne działania.
AGH CSIRT rozwija natomiast zdolność do zorganizowanego reagowania na incydenty: ich przyjmowania, klasyfikowania, analizowania, dokumentowania i koordynowania działań naprawczych. Funkcje SOC i CSIRT wzajemnie się uzupełniają. SOC koncentruje się na monitorowaniu i wykrywaniu zagrożeń, natomiast CSIRT zapewnia procesową oraz organizacyjną zdolność odpowiedzi.
Dzięki rozwojowi tych funkcji cyberbezpieczeństwo przestaje być zbiorem interwencji podejmowanych po wystąpieniu problemu. Staje się trwałym procesem obejmującym obserwację środowiska, analizę ryzyka, reagowanie, wyciąganie wniosków z incydentów oraz ciągłe doskonalenie organizacji.
SIM3 porządkuje rozwój zespołu
W projekcie SOCCER ważną rolę odegrał model SIM3, czyli Security Incident Management Maturity Model. Pozwala on ocenić dojrzałość zespołu reagowania na incydenty w czterech obszarach: organizacji, ludzi, narzędzi i procesów.
Model nie ogranicza się do sprawdzenia, czy uczelnia posiada określone rozwiązania techniczne. Analizuje również m.in. mandat zespołu, jego odpowiedzialność i uprawnienia, katalog świadczonych usług, klasyfikację incydentów, zasady komunikacji, kompetencje pracowników, wykorzystywane narzędzia oraz sposób dokumentowania i doskonalenia działań.
SIM3 pomaga przełożyć ogólne deklaracje dotyczące bezpieczeństwa na mierzalne zdolności operacyjne. Pokazuje, które elementy zostały już formalnie uporządkowane, a które nadal wymagają rozwoju. Umożliwia również przygotowanie długofalowej mapy dojrzewania zespołu zamiast skupiania się na pojedynczych zakupach lub wdrożeniach.
”Jednym z najważniejszych rezultatów projektu SOCCER jest utworzenie Działu Operacji Bezpieczeństwa – SOC w Centrum Bezpieczeństwa Informacji AGH. Dzięki temu możemy monitorować ruch i zdarzenia w sieci, wykrywać i analizować zagrożenia oraz reagować na incydenty bezpieczeństwa. Ważnym elementem budowania dojrzałości organizacyjnej było również przeprowadzenie oceny SIM3, którą rekomendowaliśmy w ramach projektu. Pozwoliła ona ocenić poziom dojrzałości zespołu, wskazać obszary wymagające rozwoju i zaplanować dalsze działania. Kolejnym krokiem było utworzenie zespołu AGH CSIRT i przejście wymagającego procesu akcesyjnego do globalnej społeczności FIRST, po wcześniejszym uzyskaniu statusu Listed Team w Trusted Introducer. To potwierdzenie osiągniętego poziomu dojrzałości, a jednocześnie dostęp do międzynarodowej społeczności zespołów reagowania na incydenty, szybszej wymiany informacji o zagrożeniach i sprawdzonych praktyk operacyjnych” – mówi dr inż. Łukasz Faber, Dyrektor Centrum Bezpieczeństwa Informacji AGH i redaktor publikacji „SOC4Academia Toolbox”.
Przyjęcie AGH CSIRT do FIRST nie jest więc wyłącznie formalnym członkostwem w międzynarodowej organizacji. Potwierdza, że rozwój zespołu doprowadził do osiągnięcia poziomu umożliwiającego współpracę z dojrzałymi zespołami reagowania na incydenty z całego świata.
Zobacz też 

AGH CSIRT dołącza do globalnej społeczności
FIRST, czyli Forum of Incident Response and Security Teams, jest najstarszą globalną platformą współpracy zespołów odpowiedzialnych za reagowanie na incydenty i bezpieczeństwo. Zrzesza zespoły reprezentujące instytucje publiczne, firmy technologiczne, sektor finansowy, operatorów infrastruktury, organizacje międzynarodowe oraz ośrodki akademickie.
Podstawą jej funkcjonowania jest zaufanie. Podczas poważnego incydentu szybkość dotarcia do właściwego zespołu i możliwość bezpiecznej wymiany informacji mogą decydować o ograniczeniu skali ataku. Członkostwo pozwala korzystać z wiedzy społeczności, uczestniczyć w projektach i grupach roboczych oraz rozwijać bezpośrednie kontakty z zespołami posiadającymi doświadczenie w obsłudze najbardziej złożonych zagrożeń.
„Dołączenie do społeczności FIRST to kolejny krok na ścieżce dojrzałości AGH CSIRT. To największa i najstarsza na świecie platforma współpracy zespołów CSIRT. Blisko 900 zespołów z całego świata systematycznie rozwija współpracę operacyjną, realizuje projekty i dzieli się najciekawszymi doświadczeniami. AGH CSIRT dołącza do społeczności z wyjątkowym doświadczeniem, jakim jest koordynacja projektu SOCCER” – mówi Mirosław Maj, prezes Fundacji Bezpieczna Cyberprzestrzeń współpracujący z Centrum Cyberbezpieczeństwa AGH.
Dostęp do globalnej społeczności ma znaczenie nie tylko podczas reagowania na trwający atak. Pozwala również wcześniej identyfikować nowe kampanie, metody działania przestępców i podatności wykorzystywane przeciwko organizacjom o podobnym profilu.
Dzięki temu zespół może szybciej sprawdzić, czy dane zagrożenie dotyczy również infrastruktury uczelni, odpowiednio wcześniej wprowadzić mechanizmy ochronne i ostrzec użytkowników. Wiedza pochodząca z innych zespołów przestaje być jedynie ogólnym komunikatem o zagrożeniu, a staje się elementem bieżącej pracy operacyjnej.
SOCCER jako impuls do rozwoju SOC AGH
Rozwój SOC AGH i dołączenie AGH CSIRT do FIRST wpisują się w szersze cele projektu SOCCER. Projekt miał nie tylko opisywać zagrożenia, ale przede wszystkim budować praktyczne zdolności ich wykrywania, analizowania i obsługi.
AGH pełniło w tym procesie podwójną rolę. Jako lider międzynarodowego konsorcjum koordynowało współpracę partnerów z pięciu państw Unii Europejskiej. Jednocześnie rozwijało własne zdolności operacyjne, które pozwalały konfrontować przygotowywane rekomendacje z praktyką funkcjonowania uczelni.
Doświadczenia te zostały wykorzystane m.in. w publikacji „SOC4Academia Toolbox”, której polska wersja ukazała się pod tytułem „Cyberbezpieczeństwo sektora akademickiego. Narzędzia, regulacje, rekomendacje”. Opracowanie pokazuje, jak budować i rozwijać SOC, wybrać odpowiedni model organizacyjny, ocenić dojrzałość zespołu, przygotować obsługę incydentów oraz dobrać potrzebne technologie.
Toolbox nie przedstawia jednego rozwiązania dla wszystkich instytucji. Duże uczelnie mogą rozwijać wewnętrzne centra operacji bezpieczeństwa, natomiast mniejsze korzystać z modeli hybrydowych, usług zewnętrznych albo współdzielonych. Celem nie jest bowiem samo posiadanie jednostki nazwanej SOC, ale osiągnięcie realnej zdolności do wykrywania zagrożeń i reagowania na nie.

Od sukcesu jednej uczelni do odporności całego sektora
Członkostwo AGH CSIRT w FIRST ma znaczenie również w kontekście dalszego rozwoju współpracy w polskim sektorze nauki. Uczelnie mierzą się z podobnymi kampaniami phishingowymi, podatnościami, próbami przejęcia kont oraz zagrożeniami dla infrastruktury badawczej. Informacja zdobyta przez jeden zespół może pomóc zabezpieczyć wiele kolejnych instytucji.
Dlatego jednym z kolejnych celów będzie dążenie do utworzenia sektorowego CSIRT dla nauki, który wspierałby uczelnie i instytucje badawcze w reagowaniu na incydenty oraz koordynowaniu działań podczas poważnych cyberataków. Równolegle planowany jest rozwój ISAC Nauka - platformy służącej wymianie informacji o zagrożeniach, podatnościach i dobrych praktykach pomiędzy podmiotami sektora. Obie inicjatywy mają pomóc w przekształceniu współpracy rozwiniętej w ramach projektu SOCCER w trwały system wzmacniania cyberodporności polskiej nauki.
Dlatego jednym z rezultatów SOCCER jest nie tylko wzmocnienie pojedynczych zespołów, lecz także rozwijanie relacji pomiędzy uczelniami i ekspertami. Cyberbezpieczeństwo wymaga stałej wymiany wiedzy, wspólnych standardów, ćwiczeń oraz kanałów komunikacji, które będą działały również podczas rzeczywistego kryzysu.
Formalne zakończenie projektu nie kończy tego procesu. SOCCER dostarczył narzędzi, modeli organizacyjnych i doświadczeń, które mogą być dalej wykorzystywane przez sektor akademicki. Rozwój SOC AGH oraz członkostwo AGH CSIRT w FIRST pokazują natomiast, jak wiedza wypracowana w projekcie może zostać przełożona na trwałe zdolności operacyjne.
To właśnie one decydują o tym, czy uczelnia potrafi nie tylko przywrócić działanie systemów po ataku, ale również odpowiednio wcześnie wykryć próbę kradzieży badań, własności intelektualnej lub technologii o znaczeniu strategicznym.
materiał sponsorowany




Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].