


- WIADOMOŚCI
Kolejny cyberatak na sklepy. Tym razem we Francji
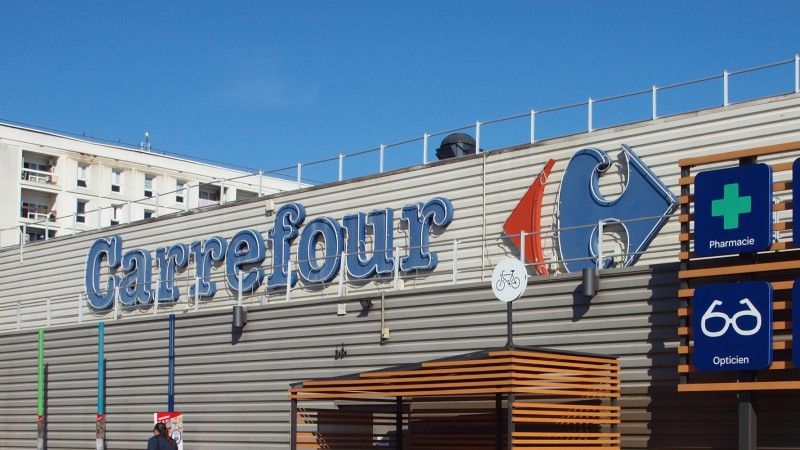
Autor. François GOGLINS - Own work, CC BY-SA 4.0, https://commons.wikimedia.org/w/index.php?curid=77692120
Trwają poszukiwania sprawców cyberataku na lodówki w kilku francuskich sieciach supermarketów. Do tej pory żadna z grup cyberprzestępczych nie przyznała się do jego przeprowadzenia. Incydent, który dotknął w sumie kilkuset placówek i wymusił wyrzucenie sporej ilości mięsa oraz mrożonek, umożliwiły stare wersje oprogramowania obecne w urządzeniach chłodniczych.
Pod koniec pierwszej połowy października holenderska sieć sklepów Albert Heijn poinformowała o incydencie cyberbezpieczeństwa. W wyniku zdarzenia konieczne było wyłączenie części systemów, co spowodowało problemy z zaopatrzeniem sklepów, a także zakłócenia w funkcjonowaniu sklepów internetowych powiązanych z siecią supermarketów oraz aplikacją.
Jak opisywaliśmy na naszych łamach, badający atak eksperci natrafili na polski ślad w sprawie. Problemy dotknęły także sklepy na terenie Belgii i Stanów Zjednoczonych.
Rozmrozili lodówki w czterech sieciach handlowych
Okazuje się, że równolegle do holenderskiej sieci celem cyberataku stały się supermarkety we Francji. Według informacji podawanych przez Reutersa, aktorzy zagrożeń uzyskali dostęp do lodówek w sklepach, co pozwoliło na zmianę temperatury. W efekcie, pracownicy musieli wyrzuć dużą część zgromadzonych w nich mrożonek i mięs.
Incydent dotknął co najmniej czterech sieci handlowych. W tym gronie znalazły się Carrefour, Intermarche, Monoprix oraz U. Łącznie do rozmrożenia lodówek miało dojść w 350 sklepach w całej Francji.
Wszczęte przez Francuzów śledztwo w sprawie natrafiło na dość istotny problem. Do tej pory nikt nie przypisał sobie odpowiedzialności za przeprowadzenie operacji. Jej sukces jest tym istotniejszy, że wpłynął na życie zwykłych mieszkańców kraju, utrudniając im zakupy. Sytuacji nie ułatwia też fakt, że według holenderskich śledczych incydenty we Francji i w Beneluksie nie są ze sobą powiązane.
Łatki były dostępne od sierpnia
Dostawcy oprogramowania do lodówek poinformowali, że pomagają klientom dotkniętym cyberincydentem. Jedna z firm z tego grona, Danfoss, przyznała jednak, że duża część urządzeń miała przestarzałe oprogramowanie lub nie otrzymywała aktualizacji ze względu na zakończenie wsparcia. Zaleciła przy tym, aby wymieniać sprzęt na nowy i regularnie wgrywać nową wersję oprogramowania.
Problem w tym, że podatności umożliwiające pominięcie logowania są znane od sierpnia i zostały załatane w jednej z aktualizacji. Cytowany przez Reutersa Ken Munro z brytyjskiej firmy Pen Test Partners wskazuje, że jest to przejaw braku podstawowej higieny cyfrowej, który mógł wykorzystać każdy – w tym dzieci.
„Jeżeli atak przeprowadził aktor wspierany przez państwo, dlaczego celem stały się tylko urządzenia we francuskich sklepach? Lodówki z dostępem do sieci są także w innych krajach” – zauważył ekspert.
Ataki nie omijają producentów żywności
Pomimo ujawnienia incydentu, wiele urządzeń wyprodukowanych przez Danfoss jest wciąż dostępnych z poziomu internetu. Według Reutersa, we wtorek ich liczba wynosiła 4,5 tys. Zdaniem francuskiej firmy z branży cyberbezpieczeństwa Onyphe, tylko w niewielkiej części z nich oprogramowanie zostało zaktualizowane do nowej wersji zawierającej odpowiednie łatki.
Ataki na podmioty związane z żywnością nie są jednak niczym nowym. O jednym z incydentów informowaliśmy na początku 2026 roku, gdy Departament Sprawiedliwości USA poinformował o działaniach przeciwko rosyjskim hakerom. Mieli oni odpowiadać m.in. za włamanie do zakładu przetwórczego, co spowodowało zepsucie kilku tysięcy ton mięsa.
Cyberzagrożenia nie ominęły także polskich zakładów. Ofiarami działań cyberprzestępców stały się Herbapol oraz SuperDrob, co mogło wzbudzić niepokój co do wytwarzanych przez nie produktów.





Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].