


- sponsorowane
- WIADOMOŚCI
Trzy na cztery z badanych uczelni bez dedykowanego zespołu cyberbezpieczeństwa. Jak chronić polską naukę?
Autor. CyberDefence24/Canva
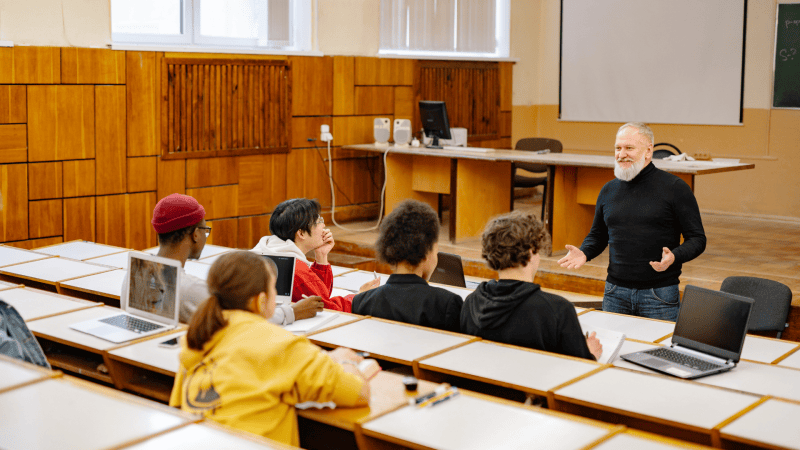
Aż 73 proc. polskich uczelni uczestniczących w badaniu nie posiada dedykowanego zespołu odpowiedzialnego za cyberbezpieczeństwo, takiego jak SOC, CERT lub CSIRT. Jednocześnie zaledwie 14 proc. badanych przeprowadza testy penetracyjne, pozwalające zweryfikować odporność systemów w warunkach zbliżonych do rzeczywistego ataku. To jedne z najważniejszych wniosków raportu Centrum Cyberbezpieczeństwa AGH „Cyberuczelnia”, będącego częścią publikacji „Cyberbezpieczeństwo sektora akademickiego. Narzędzia, regulacje, rekomendacje”.
materiał sponsorowany
Pierwsza tak kompleksowa diagnoza polskich uczelni
Jednym z najważniejszych elementów publikacji jest badanie cyberodporności polskich uczelni przeprowadzone w latach 2024–2025. Jego metodologia obejmowała pytania skierowane do uniwersytetów i jednostek naukowo-badawczych dotyczące m.in. struktur odpowiedzialnych za bezpieczeństwo informacji, stanu infrastruktury związanej z bezpieczeństwem cyfrowym, polityk i procedur cyberbezpieczeństwa, stosowanych zabezpieczeń, podnoszenia świadomości użytkowników oraz doświadczeń związanych z incydentami takimi jak ransomware i phishing. Dane uzupełniono również o bezpośrednie rozmowy z przedstawicielami wybranych uczelni. Badanie przeprowadzali Bartłomiej Kukulski i Radosław Koziara w ramach Centrum Cyberbezpieczeństwa AGH.
Jest to pierwsze tak kompleksowe opracowanie dotyczące cyberodporności polskiego sektora akademickiego. Wyniki pokazują, że uczelnie dostrzegają znaczenie zagrożeń związanych z cyberbezpieczeństwem i stopniowo rozwijają swoje zdolności w tym obszarze. Skala potrzeb nadal pozostaje jednak bardzo duża.
Z badania wynika, że 59 proc. uczelni posiada lub planuje ustanowić stanowisko osoby odpowiedzialnej za bezpieczeństwo informacji. Niemal jedna trzecia nie ma jednak takiej funkcji i nie planuje jej utworzenia w najbliższym czasie. Jeszcze większa luka dotyczy wyspecjalizowanych zespołów operacyjnych – 73 proc. badanych uczelni nie posiada własnego SOC, CERT ani CSIRT.
Jednocześnie 73 proc. badanych deklaruje prowadzenie działań służących analizie i weryfikacji skuteczności wdrożonych polityk, procedur i zabezpieczeń. Najczęściej są to jednak kontrole wykonywane wewnętrznie. Znacznie rzadziej uczelnie decydują się na testy penetracyjne, które przeprowadza zaledwie 14 proc. badanych instytucji.
Uczelnie chronią nie tylko dane studentów
Sektor akademicki jest szczególnie trudnym środowiskiem z perspektywy cyberbezpieczeństwa. Uczelnie posiadają rozległą, często niejednorodną infrastrukturę, korzystają z systemów rozwijanych przez wiele lat i obsługują tysiące użytkowników o różnych potrzebach oraz poziomach uprawnień. Jednocześnie ich działalność opiera się na otwartości, swobodnej wymianie wiedzy, mobilności i współpracy międzynarodowej.
Cyberatak na uczelnię może prowadzić nie tylko do wycieku danych osobowych czy zakłócenia rekrutacji, zajęć i pracy administracji. Coraz częściej stawką są wyniki badań, nieopublikowane patenty, własność intelektualna oraz technologie rozwijane we współpracy z przemysłem, administracją publiczną czy wojskiem. Szczególnego znaczenia nabiera ochrona technologii podwójnego zastosowania oraz strategicznych innowacji wpływających na bezpieczeństwo państwa, jego konkurencyjność gospodarczą i suwerenność technologiczną.
”Cyberbezpieczeństwa uczelni nie możemy sprowadzać wyłącznie do ochrony danych osobowych, poczty elektronicznej czy systemów administracyjnych. W murach uczelni powstają technologie i strategiczne innowacje, które mogą mieć znaczenie dla bezpieczeństwa państwa i konkurencyjności całej gospodarki. Ich utrata lub kradzież może oznaczać zaprzepaszczenie wielu lat pracy badawczej. Wyniki badania pokazują, że uczelnie rozumieją skalę zagrożeń, ale często nie dysponują wystarczającymi zasobami kadrowymi, finansowymi i organizacyjnymi. Dlatego potrzebujemy nie tylko kolejnych narzędzi, lecz także długofalowego, systemowego podejścia oraz współpracy całego sektora.” – podkreśla Izabela Albrycht, dyrektorka Centrum Cyberbezpieczeństwa AGH.
Zobacz też 

Brakuje specjalistów i stabilnego finansowania
Wśród najważniejszych barier utrudniających uczelniom budowanie cyberodporności uczestnicy badania wskazywali brak specjalistów, koszty finansowe oraz wymagania wynikające z regulacji i przepisów.
Uczelnie konkurują o ekspertów z sektorem prywatnym, który najczęściej może zaoferować im znacznie atrakcyjniejsze warunki zatrudnienia. Budowa SOC oznacza natomiast nie tylko zakup sprzętu i oprogramowania, ale również konieczność utrzymania zespołu, rozwijania jego kompetencji, finansowania szkoleń i certyfikacji oraz stałego dostosowywania infrastruktury do zmieniającego się krajobrazu zagrożeń.
Dlatego, aby zbudować skuteczną cyberodporność sektora akademickiego, potrzebne jest stabilne finansowanie uwzględniające zarówno zakup technologii, jak i wieloletnie koszty ich utrzymania oraz obsługi.
Nie każda uczelnia musi budować własny SOC
Autorzy publikacji wskazują, że odpowiedzią na ograniczenia finansowe i kadrowe mogą być modele oparte na współpracy. Alternatywą dla tworzenia osobnych centrum operacji bezpieczeństwa w każdej instytucji, jest rozwijanie zespołów współdzielonych przez kilka podmiotów, korzystanie z regionalnych centrów lub zlecanie wybranych usług wyspecjalizowanym dostawcom.
Pozwala to ograniczyć koszty, lepiej wykorzystać dostępnych specjalistów oraz zapewnić mniejszym uczelniom dostęp do kompetencji i technologii, których nie byłyby w stanie rozwijać samodzielnie. Warunkiem powodzenia takiego modelu jest jednak jasny podział odpowiedzialności, bezpieczna wymiana informacji oraz dostosowanie zakresu usług do specyfiki poszczególnych instytucji.
Wyniki badania pokazują, że polskie uczelnie podejmują działania na rzecz poprawy bezpieczeństwa. Niemniej cyberodporność sektora nie może zależeć wyłącznie od możliwości poszczególnych instytucji. Ochrona badań, własności intelektualnej oraz strategicznych technologii wymaga współpracy uczelni, administracji publicznej i ekspertów. Konieczne jest także długofalowe podejście wykraczające poza samo spełnienie wymogów regulacyjnych.

Praktyczna mapa budowania cyberodporności
Publikacja „Cyberbezpieczeństwo sektora akademickiego. Narzędzia, regulacje, rekomendacje” ma pomóc uczelniom przejść od ogólnych wymagań do konkretnych działań. Obejmuje strategiczne, organizacyjne, prawne, techniczne i operacyjne aspekty tworzenia oraz rozwoju SOC.
Materiał przedstawia m.in. dostępne modele centrów operacji bezpieczeństwa, metody oceny dojrzałości, wymagania organizacyjne, architektury techniczne, narzędzia wspierające wykrywanie zagrożeń oraz procesy reagowania na incydenty. Uwzględnia również zagadnienia związane z cyber threat intelligence, informatyką śledczą, zarządzaniem zespołem i mierzeniem skuteczności działania SOC.
Publikacja stanowi polskojęzyczne opracowanie przygotowane w ramach projektu SOCCER „SOC4Academia Toolbox” — kompleksowego zestawu wiedzy, rekomendacji i praktycznych narzędzi wspierających uczelnie oraz organizacje badawcze w budowaniu zdolności do wykrywania cyberzagrożeń i reagowania na incydenty. Materiał został dostosowany do polskich realiów prawnych, organizacyjnych i technologicznych, a jego opracowanie objęło honorowym patronatem Ministerstwo Cyfryzacji.





Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].