


- WIADOMOŚCI
Wyciek danych z Fakturowni. Zgłoszenia do UODO i francuski wątek
Autor. Magnific.com. Licencja: https://www.magnific.com/ai/docs/licenses-attribution
Na przełomie września i października br. usłyszeliśmy o wycieku danych z portalu „Fakturownia.pl”. Za atakiem stoi ta sama grupa (bądź osoba), co w przypadku kradzieży informacji z MyDr czy Medyc, używająca pseudonimu „Fingerprint”. Incydent ma obejmować każde konto w Fakturowni. W sprawie pojawia się jednak wątek zagraniczny.
29 września na łamach CyberDefence24 informowaliśmy o cyberataku i wycieku danych z Fakturowni. Atakujący przekazał redakcji Zaufanej Trzeciej Strony dowody włamania do systemu. „Fingerprint” twierdzi, że wykradł m.in. 6 terabajtów faktur.
Firma błyskawicznie opublikowała komunikat dotyczący incydentu. W czwartkowe popołudnie zamieszczono aktualizację zawiadomienia, które pragniemy przytoczyć na naszych łamach.
Jest to szczególnie ważne pod kątem ewentualnego zgłoszenia do Urzędu Ochrony Danych Osobowych, do którego mogą być zobowiązane osoby korzystające z usług Fakturowni (jako podmiotu przetwarzającego).

Fakturownia o incydencie
Aktualizacja komunikatu z 1 października (godz. 16:00) zawiera szczegółowy opis zdarzenia. „Incydent dotyczy każdego konta w Fakturowni” – podkreślono w komunikacie.
Dostęp osoby nieuprawnionej trwał „od 27.09.2026, ok. godz. 3:20, do 28.09.2026, ok. godz. 17:45.”. Klientom Fakturowni zalecono podjęcie poniższych kroków:
- ustawienie nowego hasła;
- zmiana kluczy API w integracjach;
- telefoniczne potwierdzanie próśb o przelew na inny rachunek (pod znanym wcześniej numerem).
Zakres wycieku obejmuje m.in.adresy e-mail i skróty haseł. Wiadomo, że pobrane mogły zostać również: imię i nazwisko, numer telefonu i identyfikator konta
„Przy zakładaniu konta system oblicza skrót z podanego hasła i zapamiętuje wyłącznie ten wynik” – czytamy na łamach portalu wiedza.cert.pl w artykule odnośnie hashy (skrótów) haseł. W tym miejscu należy nadmienić, że nasze hasła powinny być unikalne – jeżeli jednak hasło do Fakturowni było gdzieś przez nas ponownie wykorzystywane, powinniśmy je niezwłocznie zmienić na inne.
Możliwość odgadnięcia pierwotnej frazy z funkcji skrótu poprzez jego „odgadnięcie” (tzw. łamanie) jest zależna od stopnia skomplikowania naszego hasła oraz algorytmu wykorzystywanego przez Fakturownię. Dzięki relacji Niebezpiecznika wiemy, że hasła wykorzystywały tzw. „hash z solą” – oznacza to, że są trudniejsze do złamania.
Szczególne zagrożenie dotyczy ok. 2250 kont, z których pobrano „wszystkie dane dostępne w systemie z lat 2022–2026 do daty innej dla każdego konta”. Osoby mają uzyskać szczegółowe informacje dotyczące ich konta.
Dokładny zakres naruszenia dostępny jest pod tym linkiem. Co najważniejsze, certyfikaty KSeF czy dane dotyczące kart płatnicznych nie zostały wykradzione.

Autor. Fakturownia.pl
Informowanie i zgłaszanie do UODO
Fakturownia informuje o incydencie na dwóch płaszczyznach: jako administrator danych właścicieli kont oraz podmiot przetwarzający dane w ich imieniu (np. w ramach faktur). Warto nadmienić, że podobnie jak w przypadku wycieków z podmiotów z sektora medycznego (MyDr, Medyc, Felg Dent, Fakturownia była podmiotem przetwarzającym dane.
Oznacza to, że ewentualny obowiązek informowania osób (art. 34 RODO) spoczywa na każdym administratorze z osobna (firmie korzystającej z usług Fakturowni). Art. 33 RODO zakłada niezwłoczne zgłoszenie naruszenia przez administratora (ust. 1) oraz przekazywanie informacji o naruszeniu do administratora przez podmiot przetwarzający (ust. 2). Zostało to również podkreślone w sierpniowym komunikacie Prezesa UODO po wycieku z MyDr, który zatytułowano: „Administrator musi zgłosić wyciek, do którego doszło w podmiocie przetwarzającym”.
Fakturownia udostępnia dedykowane narzędzie do obsługi incydentu. „Jeśli z Twojego konta skopiowano dane osobowe kontrahentów, po zalogowaniu zobaczysz komunikat z przyciskiem »Przygotuj zgłoszenie do UODO«” – czytamy na stronie.
W weekend (3 i 4 października) pojawiły się jednak informacje o problemach z działaniem portalu biznes.gov.pl. Użytkownik „kwasixx” z portalu Wykop udostępnił zrzut ekranu informacji o niedoręczeniu pisma wskutek „problemów technicznych”. W niedzielę na rządowej stronie widniała informacja o problemach z dostępnością portalu z racji na „wysokie obciążenie systemu”, co uwieczniła Beata Zalewa w poście na LinkedIn.

Autor. Beata Zalewa na portalu LinkedIn (https://lnkd.in/p/dFvDYMZA). Zdjęcie przycięte
Warto przy tym przypomnieć, że zgodnie z art. 33 ust. 1 RODO, administrator ma obowiązek zgłosić naruszenie bez zbędnej zwłoki, lecz nie później niż 72 godziny od stwierdzenia naruszenia. „Według wytycznych EROD 9/2022 (pkt 44) administrator co do zasady stwierdza naruszenie, gdy poinformuje go podmiot przetwarzający” – podkreśla Fakturownia.
Jednocześnie samo dokonanie zgłoszenia do organu nadzorczego nie jest wymagane, gdy ”jest mało prawdopodobne, by naruszenie to skutkowało ryzykiem naruszenia praw lub wolności osób fizycznych”. Podobna sprawa tyczy się zawiadamiania osób o zdarzeniu – wymagane jest w sytuacji, gdy wspomniane ryzyko jest wysokie. Sprawę szerzej opisuje UODO w artykule ”Nie każde naruszenie ochrony danych wymaga zgłoszenia do Prezesa UODO” z 5 października br.
Jako administrator tych danych oceniasz ryzyko i decydujesz, czy i jak zawiadomić osoby, których dane dotyczą.
Fakturownia.pl (komunikat)

Przebieg ataku
Portal Niebezpiecznik.pl otrzymał odpowiedzi na pytania prasowe od Pawła Charyło, CTO Fakturowni (dyrektora ds. technologii).
„(…) atakujący znalazł i wykorzystał podatność w szablonach faktur, a następnie dziurę w bibliotece do generowania pdf-ów. Uzyskał w ten sposób klucz do podpisywania sesji. Natomiast znajomość tego klucza umożliwiła mu uzyskać dostęp do serwera” – przekazał przedstawiciel firmy w odpowiedzi na pytanie o wykorzystanie błędu przez atakującego.
Wątek międzynarodowy
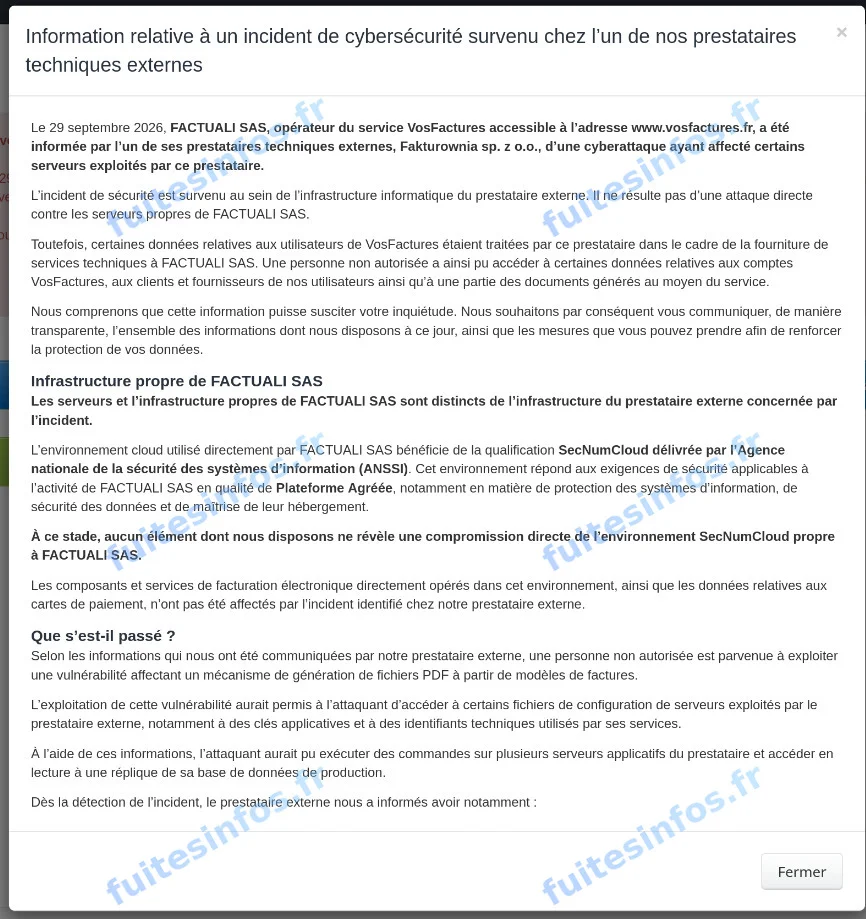
W przypadku Fakturowni pojawia się ciekawy wątek francuskiej platformy VosFactures (służącej do rozliczeń online). „29 września 2026 r. FACTUALI SAS, operator usługi VosFactures dostępnej pod adresem www.vosfactures.fr, został poinformowany przez jednego ze swoich zewnętrznych dostawców technicznych, spółkę Fakturownia sp. z o.o., o cyberataku, który dotknął niektóre serwery wykorzystywane przez tego dostawcę” – czytamy w zawiadomieniu opublikowanym przez portal Fuites Infos (tłumaczenie automatyczne).
Fakturownia była jednym z podmiotów przetwarzających dane w imieniu VosFactures w zakresie OCR (rozpoznawania tekstu z obrazów), co zawarto w regulaminie.
Incydent miał doprowadzić do tymczasowego zawieszenia wymiany informacji między systemami francuskiej firmy a platformą „Chorus Pro” od Agencji ds. Informatyki Finansowej Państwa (AIFE), co opisano na portalu e-Watchers. Obecnie na stronie w francuskiej domenie rządowej widnieje komunikat o przywróceniu możliwości korzystania z usług.

Autor. portail.chorus-pro.gouv.fr/aife_csm
Ponad 500 000 firm tworzy swoje faktury za pomocą naszego oprogramowania
VosFactures, vosfactures.fr/pl

Fala wycieków danych
Na przestrzeni ostatnich dwóch tygodni byliśmy świadkami wielu wycieków danych. Oprócz „Fakturowni” mowa o poniższych organizacjach:
Ofiarą cyberataku padła również Państwowa Uczelnia Zawodowa w Suwałkach.
Szerzej o działaniach po wyciekach danych pisaliśmy na łamach CyberDefence24.pl.


Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].