


- WIADOMOŚCI
- WAŻNE
Cybersuwerenność po polsku. Stawką jest technologiczna zależność [DEBATA]
Autor. Materiały prasowe / Forum Cyberbezpieczeństwa
Cybersuwerenność to nie autarkia, czyli stan pełnej samodzielności gospodarczej i technologicznej. To nie jest stan, który Polska lub jakikolwiek inny europejski kraj jest w stanie osiągnąć. To jednak kierunek, w którym warto podążać, bo buduje podmiotowość. Także we współpracy z zagranicznymi dostawcami. Polska nie wyprodukuje wszystkich procesorów, systemów chmurowych i aplikacji, z których korzysta państwo.
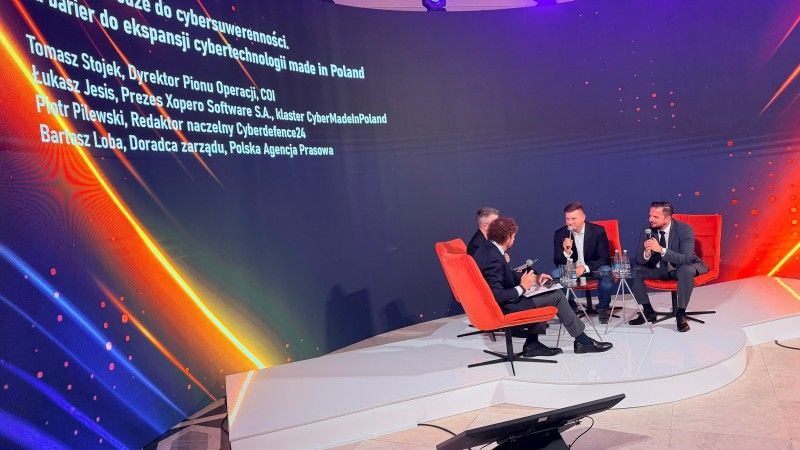
Nie oznacza to jednak, że musi pozostawać bez kontroli nad kluczowymi technologiami. O tym, rozmawialiśmy podczas panelu „Polska na drodze do cybersuwerenności. Od barier do ekspansji cybertechnologii made in Poland”.
W trakcie VIII Forum Cyberbezpieczeństwa organizowaneog przez Ministerstwo Cyfryzacji wraz z Łukaszem Jesisem, CEO Xopero Software oraz Tomaszem Stojkiem, Dyrektorem Pionu Operacji w Centralnym Ośrodku Informatyki pytaliśmy nie tylko o technologiczną niezależności, ale też o zamówienia publiczne, kompetencje administracji i szanse polskich firm na rozwój w kraju oraz ekspansję zagraniczną.
Nie chodzi o produkowanie wszystkiego samemu
Pełna technologiczna samowystarczalność Polski – podobnie jak całej Unii Europejskiej – nie jest dziś realistycznym scenariuszem. Państwo będzie korzystało z technologii rozwijanych poza granicami kraju. Kluczowe staje się więc inne pytanie: nad którymi elementami musimy zachować kontrolę i co stanie się w sytuacji, gdy jeden z dostawców, produktów albo elementów infrastruktury przestanie być dostępny?

Autor. Materiały prasowe / Forum Cyberbezpieczeństwa
Tomasz Stojek z COI zwracał uwagę właśnie na praktyczny wymiar suwerenności. Z punktu widzenia instytucji odpowiedzialnej za usługi cyfrowego państwa nie wystarczy bowiem wiedzieć, gdzie znajdują się serwery. Znacznie istotniejsze jest to, kto ma kontrolę nad danymi i operacjami, czy państwo posiada własne kompetencje oraz czy potrafi wyjść z danego rozwiązania. Stojek podsumował tę perspektywę pytaniem: czy po utracie dostawcy, technologii albo części infrastruktury nadal jesteśmy w stanie świadczyć usługę państwa?
Wskazywał też, że plan wyjścia od dostawcy powinien powstawać już razem z planem wdrożenia, a rzeczywisty koszt technologii powinien uwzględniać również bezpieczeństwo, migrację, utrzymanie i zakończenie współpracy.
To podejście odpowiada szerszemu problemowi poruszanemu podczas debaty: lokalizacja infrastruktury w Polsce nie oznacza jeszcze technologicznej niezależności. System może znajdować się fizycznie w kraju, ale nadal być całkowicie uzależniony od zagranicznego oprogramowania, licencji, aktualizacji czy serwisu.
Polski produkt musi najpierw wygrać za granicą?
Dodatkowa perspektywę przedstawiał Łukasz Jesis. Jego zdaniem budowanie cybersuwerenności wymaga nie tylko bezpiecznego korzystania z zagranicznych technologii, ale również tworzenia własnych produktów i firm zdolnych konkurować poza Polską.
Xopero jest przykładem spółki, która budowała pozycję przede wszystkim poprzez ekspansję międzynarodową. Jesis od dłuższego czasu zwraca uwagę na paradoks polskiego rynku: krajowa firma technologiczna często musi najpierw zdobyć klientów i referencje poza Polską, zanim zacznie być traktowana jako wiarygodny dostawca we własnym kraju.
Zobacz też 

Problemem nie musi więc być brak technologii. Polska posiada firmy tworzące własne rozwiązania w obszarze cyberbezpieczeństwa i kompetencje pozwalające konkurować na zagranicznych rynkach. Wyzwaniem pozostaje stworzenie warunków, w których te technologie będą miały możliwość skalowania również dzięki krajowym wdrożeniom.
Jesis wskazywał, że silne gospodarki nie ograniczają się do korzystania z cudzych technologii – tworzą własne rozwiązania, rozwijają je i sprzedają na świecie. W takim rozumieniu ekspansja zagraniczna polskich firm nie jest przeciwieństwem cybersuwerenności. Jest jednym z jej elementów.
Państwo nie jest zwykłym klientem
To prowadzi do jednego z najtrudniejszych pytań: czy administracja publiczna powinna preferować polskie i europejskie rozwiązania, jeżeli produkt globalnego dostawcy jest tańszy, popularniejszy albo bardziej dojrzały?
Odpowiedzią nie powinno być proste „kupujmy polskie”. Zakup technologii przez państwo różni się jednak od zwykłej decyzji konsumenckiej. Cena i funkcjonalność nie są jedynymi konsekwencjami takiego wyboru. Państwo może jednocześnie zdecydować o tym, gdzie rozwijane będą kompetencje, kto będzie posiadał wiedzę dotyczącą kluczowych systemów i jak duża zależność od jednego dostawcy powstanie na kolejne lata.

Autor. Materiały prasowe / Forum Cyberbezpieczeństwa
Podczas dyskusji mocno wybrzmiał również problem zamówień publicznych. Nawet dobre polskie rozwiązanie może mieć trudności z wejściem do administracji, jeżeli zamawiający kieruje się przede wszystkim ceną, obawia się ryzyka proceduralnego albo nie posiada wystarczających kompetencji, żeby porównać skomplikowane technologie.
Cybersuwerenność wymaga więc również świadomego państwa jako klienta. I nie chodzi o zamknięcie rynku przed zagranicznymi firmami. Chodzi o to, żeby przy strategicznych zakupach oprócz ceny i funkcjonalności oceniać również bezpieczeństwo, interoperacyjność, możliwość migracji, dostęp do kompetencji i ryzyko uzależnienia od dostawcy.
Najważniejszą technologią mogą być ludzie
Wspólnym mianownikiem wielu poruszanych podczas panelu problemów okazały się kompetencje. Państwo może posiadać własną infrastrukturę i formalnie kontrolować dane, a mimo to pozostawać zależne od zewnętrznej firmy, jeżeli nie ma ludzi, którzy rozumieją architekturę systemu, potrafią go utrzymać, ocenić pracę dostawcy albo przejąć działania w sytuacji kryzysowej.
Dlatego część zadań może być powierzana partnerom zewnętrznym, ale – jak wskazywał Stojek – odpowiedzialność za ciągłość usług i wiedza konieczna do zarządzania nimi muszą pozostać po stronie państwa.

Ten problem dotyczy nie tylko informatyków. Decyzje technologiczne podejmują również menedżerowie, prawnicy, osoby odpowiedzialne za zamówienia publiczne i decydenci. To oni określają warunki, które później przez lata wpływają na architekturę cyfrowego państwa.
Prawdziwy test przychodzi w kryzysie
W normalnych warunkach technologiczne współzależności mogą być ekonomicznie racjonalne. Problem pojawia się dopiero wtedy, gdy dochodzi do dużego cyberataku, wojny, awarii, przerwania łańcucha dostaw albo ograniczenia dostępu do usługi przez zagranicznego partnera.
Wtedy pytanie o cybersuwerenność staje się bardzo konkretne: czy nadal mamy dostęp do danych? Czy system będzie działał? Czy potrafimy zmienić dostawcę? Czy mamy ludzi, którzy wiedzą, jak utrzymać usługę? I to właśnie jest jedna z najprostszych definicji technologicznej suwerenności, jaka płynie z debaty zorganizowanej w trakcie kolejnej edycji Forum Cyberbezpieczeństwa.





Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].