


- sponsorowane
- WIADOMOŚCI
Regulacje, odpowiedzialność i współpraca. Jak państwo i biznes podchodzą do infrastruktury krytycznej?
Autor. CyberDefence24
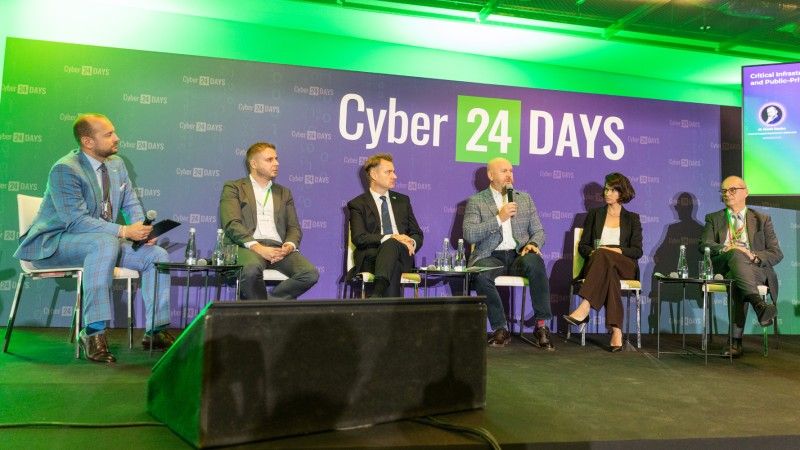
Biznes mierzy się z coraz większą liczbą regulacji i wymagań w zakresie cyberbezpieczeństwa. W jaki sposób przekładają się one na odpowiedzialność i czy wpływają na wzrost odporności? Czy współpraca przedsiębiorców z instytucjami oraz służbami również daje efekty w tej kwestii? Zagadnieniom związanym z infrastrukturą krytyczną przyjrzeli się uczestnicy panelu, który odbył się drugiego dnia Cyber24 DAYS.
Materiał sponsorowany
Jednym z kluczowych tematów rozmów podczas VII edycji konferencji Cyber24 DAYS, która odbyła się na PGE Narodowym w dniach 7-8 października, była sprawa infrastruktury krytycznej. Nie dotyczyła ona wyłącznie kwestii ochrony, na co zwraca się uwagę m.in. po podpaleniu stacji Starlinków na Mazowszu.
Czy nowe regulacje przekładają się na wzrost odporności? Jak wygląda odpowiedzialność operatorów i współpraca publiczno-prywatna w przypadku infrastruktury krytycznej? O tym drugiego dnia konferencji, podczas panelu prowadzonego przez dra Jacka Raubo, szefa Działu Analiz Defence24 rozmawiali:
- Tomasz Dziduch, Business Unit Manager w Ingram Micro,
- Zbigniew Muszyński, Dyrektor Rządowego Centrum Bezpieczeństwa,
- Weronika Bajbak, Dyrektor ds. relacji z administracją publiczną i rządem Polski i Ukrainy w Microsoft,
- Marcin Laskowski, Wiceprezes Zarządu PGE ds. regulacji,
- Paweł Wojtunik, Wiceprezes Zarządu ORLEN S.A. ds. Bezpieczeństwa i Ryzyka.
Kwestia przepisów nigdy nie będzie zamknięta
Czy obecny poziom regulacji pozwala już na udoskonalanie instytucjonalne, a także technologii i zasobów ludzkich, czy też może jest konieczność ich dopracowania? Zapytany o to Zbigniew Muszyński wskazał na funkcjonującą ustawę o zarządzaniu kryzysowym, a także wpływającą na nią dyrektywę Critical Entity Resilience Directive (CER/CERD).
Jego zdaniem, te regulacje są wystarczające. Poprzednie przepisy pochodziły z 2008 roku i nakazywały chronić urządzenia oraz instalacje „w oderwaniu od rzeczywistości”.
„Dyrektywa nakazywała tylko ochronę sektora energetycznego i sektora transportowego, i miała tak zwane podejście minimalistyczne – każdy kraj mógł powiększyć ten element ochrony. Myśmy wtedy wskazali 11 sektorów – w poprzedniej wersji było 20 sektorów, które objęliśmy. Było to bardzo dużo sektorów, jeżeli chodzi o ochronę infrastruktury krytycznej i trudno nam było wdrożyć dyrektywę CERD, ponieważ trudno jest dalej poprawiać system, który jest całkiem nieźle zbudowany” – powiedział dyrektor Rządowego Centrum Bezpieczeństwa.
Muszyński przyznał także, że obecnie panuje stan pomiędzy pokojem i wojną ze względu na zagrożenia hybrydowe. Uregulowania prawne dotyczące wojska nie są jednak całkowicie dostosowane do sytuacji, m.in. w kontekście podjęcia działań przed wprowadzeniem stanu wojennego, nad czym pracuje Ministerstwo Obrony Narodowej.
Nie ma takiej możliwości, żebyśmy zawsze byli do końca zadowoleni z obecnych uregulowań formalnoprawnych. Z każdej sytuacji trzeba wyciągać wnioski, a dzisiaj to tempo jest bardzo przyspieszone, zwłaszcza w kwestii tego, co się dzieje na Ukrainie, gdzie tempo wzrostu tych zagrożeń jest stałe. Nie ma możliwości, żeby regulacje prawne zamknąć i być szczęśliwym z tego powodu i do końca to realizować. To jest po prostu niemożliwe.
Zbigniew Muszyński, dyrektor Rządowego Centrum Bezpieczeństwa

Przy odporności nie można improwizować
Jak natomiast wyglądają doświadczenia ukraińskie w kontekście infrastruktury krytycznej i dynamiki zmian w środowisku bezpieczeństwa? Weronika Bajbak stwierdziła, że możliwość pracy w Ukrainie jest nie tyle przyjemnością, co „doskonałą lekcją”. Regulacje mogą być spisane na papierze, ale w sytuacji ataku kinetycznego lub cybernetycznego przestaje on być istotny – w odróżnieniu od przepisów.
„Odporność państwa nie jest kwestią, którą można improwizować. Ważne jest, żeby ten papier dał nam pewne procedury, pewne gwarancje, przetestowane kanały komunikacji, relacji, że my jako instytucje wiemy, gdzie i kiedy idziemy, że mamy to przetestowane w czasie pokoju, a później nie musimy tego improwizować” – zaznaczyła dyrektorka Microsoftu.
Przedstawicielka amerykańskiej firmy wskazała również na fakt, że mówiąc o infrastrukturze krytycznej i zarządzaniu kryzysowym, rozmowa dotyczy funkcjonowania i ciągłości państwa. Przypomniała równocześnie sprawę ewakuacji ukraińskich rejestrów publicznych, co pozwoliło na utrzymanie państwowości. Nawet w przypadku zajęcia całego terytorium, umożliwia to odtworzenie elementów funkcjonowania kraju.
Żeby to się wydarzyło w 2022 roku, zostały wcześniej stworzone regulacje, aby te dane mogły być ewakuowane za terytorium Ukrainy. Wcześniej dane nie mogły opuszczać terytorium Ukrainy, więc została zachowana prawna ciągłość. To była ewakuacja „na hejnał", ignorując system prawny. Częścią państwowości jest to, że mamy system prawny, którego przestrzegamy. Działanie poza systemem prawnym, zasadami państwa niweluje istnienie i funkcjonowanie państwa. Musimy się bronić, ale musimy dbać też o istotę naszego państwa. A przestrzeganie prawa jest też istotną rzeczą.
Weronika Bajbak, dyrektor ds. rządowych na Polskę i Ukrainę w Microsoft
Zagrożenia wymagają zwinności i elastyczności
Odnosząc się do obowiązujących regulacji dotyczących ochrony infrastruktury krytycznej oraz doświadczeń związanych z ich praktycznym stosowaniem, Paweł Wojtunik, Wiceprezes Zarządu ORLEN S.A. ds. Bezpieczeństwa i Ryzyka ocenił, że obecne przepisy są wystarczające i spójne z regulacjami, dlatego nie ma potrzeby wprowadzania kolejnych. Jednocześnie nastąpiła istotna zmiana w podejściu do bezpieczeństwa infrastruktury krytycznej. Dziś priorytetem jest nie tylko sama ochrona infrastruktury, ale również zapewnienie ciągłości usług kluczowych.
„Wyzwaniem pozostaje przede wszystkim poziom i jakość wdrażania przepisów, co wymaga czasu. Tymczasem funkcjonowanie w warunkach zagrożenia wymaga elastyczności i umiejętności szybkiego reagowania na nieprzewidziane sytuacje, oczywiście w granicach obowiązującego prawa. Dlatego tak duży nacisk kładziemy na zwinność w budowaniu odporności organizacji” – wyjaśnił Wiceprezes ORLENU.
Jak zaznaczył Paweł Wojtunik, dynamicznie zmieniający się charakter zagrożeń wymaga podejmowania działań bez oczekiwania na kolejne regulacje. Kluczowe znaczenie mają elastyczność, kreatywność oraz zdolność do szybkiego reagowania i ograniczania ryzyka. Wszystkie te działania muszą być prowadzone zgodnie z prawem i wspierać rozwój kultury bezpieczeństwa w organizacji.
„Cyberbezpieczeństwo jest jednym z obszarów, które w największym stopniu wymagają elastycznego podejścia. Jako ORLEN jesteśmy poddawani niezwykle intensywnym cyberatakom, ale jednocześnie w tym obszarze czujemy się stosunkowo spokojni. Dysponujemy jednym z najlepiej rozwiniętych pionów cyberbezpieczeństwa. Na co dzień mierzymy się również z hybrydowym charakterem zagrożeń. Doświadczenia z Ukrainy pokazały mi, że cyberataki, alarmy bombowe czy przeciwlotnicze często są ze sobą skoordynowane. Dlatego w jednym centrum zarządzania połączyliśmy zespoły odpowiedzialne za cyberbezpieczeństwo oraz monitoring bezpieczeństwa fizycznego, dostrzegając zależności między różnymi rodzajami działań podejmowanych przez Rosjan. Patrzymy na bezpieczeństwo w sposób kompleksowy i przekrojowy. Wprowadziliśmy również zmiany w podziale kompetencji, aby wszystkie te obszary były odpowiednio skoordynowane i skutecznie zarządzane” – powiedział Paweł Wojtunik, Wiceprezes ORLENU.

Każda inwestycja obejmuje dziś cyfryzację
Do kwestii regulacji odniósł się także Marcin Laskowski, wskazując, że w przypadku Polskiej Grupy Energetycznej odporność i bezpieczeństwo są jej podstawowymi obowiązkami. Regulacje nie są punktem wyjścia do myślenia o odporności. Z jednej strony, dyrektywa NIS2 dotyczy cyberbezpieczeństwa, zaś z drugiej dyrektywa CER obejmuje ciągłość działania i budowanie odporności.
„My patrzymy dzisiaj na bezpieczeństwo jako pełen system. Ciężko jest w tym momencie mówić o cyberbezpieczeństwie bez oderwania się od całości – z jednej strony mówimy, że zdajemy sobie sprawę, że w dobie transformacji energetycznej bardzo ważna jest cyfryzacja. Ona już nie jest mierzona przez pryzmat liczby wdrożonych programów, liczby liczników pomiaru energii elektrycznej czy długością budowy sieci teletransmisyjnych” – przekazał wiceprezes PGE.
Dodał przy tym, że każda inwestycja w energetyce zawiera komponent cyfryzacji, który jest narażony na zagrożenia.
Trzeba sobie powiedzieć, że cyberbezpieczeństwo jest jednym z elementów, który musi być powiązany również z ochroną fizyczną, operacjami, procesami jakie zachodzą w firmie. Wspomniana zwinność organizacji to będzie de facto to, co będzie determinowało naszą odporność w perspektywie najbliższego czasu.
Marcin Laskowski, wiceprezes Zarządu PGE ds. regulacji
Regulacje są, ale czy firmy będą je respektować?
Z kolei Tomasz Dziduch stwierdził, że regulacje mają na celu stworzenie pewnego standardu i podstaw dla partnerów biznesowych. W przypadku infrastruktury krytycznej ma on nie tyle wyeliminować, co zminimalizować ryzyka wynikające z danego źródła potencjalnego ataku. Jednym z przykładów są dostawcy, którzy mają status zaufanych, a z ich domeny może wyjść – i często wychodzi – potencjalne zagrożenie.
„Obawiam się, że regulacje skończą się na tym, że większość tych dostawców będzie nadal traktować to tylko jako papier i będziemy robić bezpieczeństwo dla papieru, a nie dla spełnienia wyższego celu. To tak naprawdę powinna być baza, bez której firmy nie powinny w ogóle wchodzić do kooperacji” – wyjaśnił przedstawiciel Ingram Micro.
Dziduch wskazał przy tym na rolę podmiotów infrastruktury krytycznej co do intensywniejszego badania partnerów. Jego zdaniem, o ile dobrze, że regulacje są, tak nie ma możliwości zweryfikowania poziomu bezpieczeństwa we wszystkich podmiotach, które są nimi objęte. Brakuje bowiem ekspertów.
Niektórzy mówią jeszcze o większej ilości podmiotów, że nagle będą inwestować znacząco w cyberbezpieczeństwo. Dzisiaj większość tych podmiotów siedzi z kancelariami prawnymi, tworzą papiery dla papierów, dla regulacji.
Tomasz Dziduch, Business Unit Manager w Ingram Micro







Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].