- sponsorowane
- WIADOMOŚCI
- WAŻNE
Co ma działać, gdy wszystko przestaje działać? Najważniejsze wnioski z Cyber24 DAYS 2026
Autor. CyberDefence24
Publiczne wskazywanie firm zaniedbujących cyberbezpieczeństwo, ostrzeżenie przed wielomiliardowymi kosztami blackoutu i spór o odpowiedzialność platform za bezpieczeństwo dzieci. Cyber24 DAYS 2026 przyniosło mocne deklaracje, ale także konkretne pytania o przygotowanie Polski na kryzys. W centrum rozmów znalazły się decyzje, współpraca i zdolność utrzymania najważniejszych usług.
Materiał sponsorowany
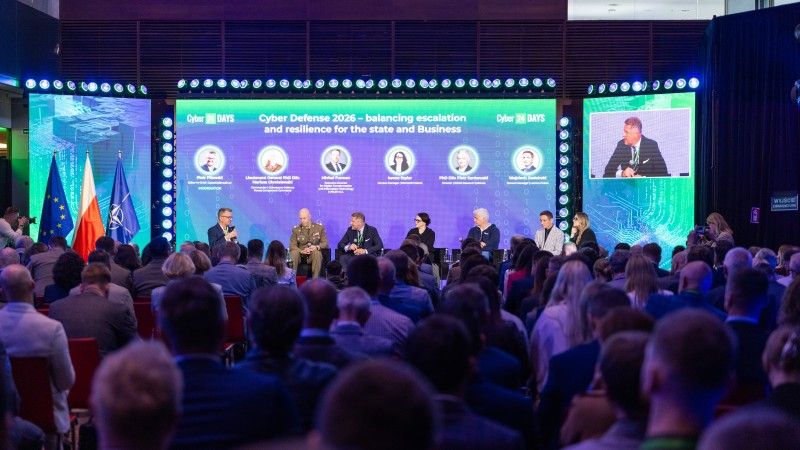
Siódma edycja konferencji zorganizowanej przez CyberDefence24 zgromadziła przedstawicieli rządu, wojska, administracji, nauki i biznesu, którzy rozmawiali o najważniejszych aspektach związanych z cyberbezpieczeństwem na tematy związane z bezpieczeństwem państwa, problemami przedsiębiorców i codziennymi doświadczeniami użytkowników technologii. Wśród partnerów strategicznych znaleźli się Bank Pekao, Indra, Microsoft i ORLEN.
Bezpieczeństwo wymaga decyzji i pieniędzy
Pierwszy dzień rozpoczęły wystąpienia wicepremiera i ministra cyfryzacji Krzysztofa Gawkowskiego, szefa BBN Bartosza Grodeckiego, ministra energii Miłosza Motyki, dowódcy Komponentu Wojsk Obrony Cyberprzestrzeni gen. dyw. Mariusza Chmielewskiego oraz prezesa Grupy Defence24 Piotra Małeckiego.
Inauguracja pokazała ramy najważniejszych tematów, o których debatowali eksperci. Jeden z wniosków, który płynął z wystąpień, które można obejrzeć poniżej był następujący – odporność Polski zależy również od tego, jak swoje obowiązki wykonują prywatne firmy.
Gawkowski mówił o ponad 273 tys. odpartych ataków i skuteczności krajowego systemu przekraczającej 99 proc. Tym liczbom towarzyszył apel do biznesu – bezpieczeństwo musi otrzymać odpowiednie miejsce w budżetach i decyzjach zarządów. Minister wskazywał też na odpowiedzialność ponad 65 tys. podmiotów obejmowanych obowiązkami związanymi z krajowym systemem cyberbezpieczeństwa.
Jedną z najgłośniejszych deklaracji była zapowiedź publicznego wskazywania firm zaniedbujących ochronę danych i systemów. Gawkowski zapowiadał zwiększenie presji na organizacje, które ignorują zalecenia.
Z kolei minister Miłosz Motyka pokazał ekonomiczną stawkę tych decyzji. Według przedstawionego przez niego szacunku jeden dzień blackoutu mógłby kosztować Polskę co najmniej 40 mld zł. Zwracał uwagę, że droga do strategicznych informacji może zaczynać się od przejęcia zwykłego komputera lub poczty elektronicznej.

Wojskową perspektywę przedstawiał gen. Mariusz Chmielewski, mówiąc o przeciwniku nieskrępowanym ograniczeniami etycznymi i prawnymi, który wskazał na ponad 4,5 tys. incydentów rocznie w systemach wojskowych. Z kolei Bartosz Grodecki akcentował współpracę administracji, sektora prywatnego i społeczeństwa. Podkreślał znaczenie kompetencji i szybkiego reagowania, które w cyberprzestrzeni mogą dawać przewagę także mniejszym państwom.

Państwo i biznes w warunkach permanentnego kryzysu
W ramach tej tematyki rozmawiano podczas panelu otwarcia „Cyberodporność państwa i biznesu w erze permanentnego kryzysu”, w którym zasiedli m.in. gen. Mariusz Chmielewski i Michał Furman, który zwracał uwagę, że jednym z najważniejszych wyzwań dla spółki Orlen jest zapewnienie ciągłości dostaw energii i paliw, od których zależy funkcjonowanie przedsiębiorstw, gospodarstw domowych i wojska.
Podkreślał, że cyberbezpieczeństwo nie ogranicza się do ochrony własnych systemów, ale obejmuje również cały łańcuch dostaw. To właśnie zewnętrzni partnerzy i dostawcy, nad którymi duże organizacje nie zawsze mają pełną kontrolę, mogą stanowić najsłabsze ogniwo zabezpieczeń.
Jak zaznaczał, infrastruktura krytyczna pozostaje celem działań wrogich podmiotów, dlatego identyfikowanie zagrożeń i weryfikacja bezpieczeństwa partnerów biznesowych mają kluczowe znaczenie dla utrzymania nieprzerwanych dostaw.
Zestawienie wojska, nauki i dostawców technologii z operatorem infrastruktury energetycznej pokazało potrzebę wspólnego działania. Praktyczny wymiar tych zależności pokazała debata o eskalacji w cyberprzestrzeni. Marcin Dudek z CERT Polska przypomniał grudniowy atak na polską energetykę, wskazując na destrukcyjny charakter operacji.
Michał Furman mówił dodatkowo o konieczności stałego inwestowania w ochronę oraz o zależnościach między dużymi organizacjami a ich dostawcami. Słabość mniejszego podmiotu może przełożyć się na problemy znacznie większej firmy.
Ministrowie o dzieciach. Platformy pod presją
Jedną z najważniejszych rozmów pierwszego dnia był także fireside chat Krzysztofa Gawkowskiego i minister edukacji Barbary Nowackiej, prowadzony przez dr. Konrada Ciesiołkiewicza. Bezpieczeństwo najmłodszych stało się punktem wyjścia do dyskusji o granicach odpowiedzialności wielkich platform.
Nowacka wskazywała na potrzebę ograniczeń w dostępie dzieci do mediów społecznościowych i współpracy z rodzicami, platformami oraz operatorami. Gawkowski oceniał, że same kary finansowe mogą nie wystarczać. W odniesieniu do nadużyć związanych z Grokiem mówił nawet o możliwości zablokowania całej platformy X, gdyby sytuacja się powtórzyła.
Była to jednak deklaracja polityczna, która mimo wszystko pokazała, jak daleko przesunęła się dyskusja o obowiązkach firm technologicznych. Od szkół i rodziców oczekuje się edukacji, ale coraz mocniej wybrzmiewa także żądanie zmian po stronie samych usług. cyberdefence24.pl
Kto podejmuje decyzję, gdy system przestaje działać?
Poza cyberbezpieczeństwem omawiano także cyberodporność państwa. Według byłej minister cyfryzacji Anny Streżyńskiej państwo jeszcze nie wie, co ma działać, jak wszystko przestaje działać – mówiła w rozmowie o odporności i łączności.
Dyrektor Instytutu Łączności – PIB wskazywała na potrzebę określenia funkcji krytycznych w kraju. Przy każdej z nich trzeba ustalić odpowiedzialną instytucję, dopuszczalny czas niedostępności i sposób odtworzenia działania. Kolejnym krokiem powinny być ćwiczenia sprawdzające, czy przyjęte założenia wytrzymują zderzenie z kryzysem.
Podobny problem, na poziomie organizacji, ujawniła debata o przyszłości centrów operacji bezpieczeństwa — SOC. Wykrycie zagrożenia i wysłanie alertu dopiero rozpoczyna reakcję. Ktoś musi mieć prawo zablokować konto, odłączyć urządzenie lub zatrzymać proces. Automatyzacja i zewnętrzna obsługa bezpieczeństwa wymagają więc wcześniejszego ustalenia kompetencji, odpowiedzialności i sposobu przywracania usług.
Z perspektywy obywatela znaczenie ma również to, co dzieje się po incydencie. Podczas panelu z przedstawicielami UODO i UOKiK Mirosław Wróblewski i Daniel Mańkowski zwracali uwagę na ryzyko związane z dostawcami oraz na potrzeby klientów. Osoba, której dane wyciekły, potrzebuje szybkiej informacji i praktycznej pomocy. Przestępcy potrafią wykorzystać lukę między wykryciem incydentu a reakcją firmy. cyberdefence24.pl
Jak skrócić drogę od laboratorium do żołnierza?
Ważną część pierwszego dnia zajęła współpraca wojska, nauki i biznesu omawiana m.in. podczas debaty o technologiach podwójnego zastosowania z udziałem wiceministra obrony Cezarego Tomczyka oraz przedstawicieli przemysłu i środowiska naukowego.
Problem tempa wdrożeń rozwijała rozmowa gen. Marcina Górki z prof. Tomaszem Trzcińskim. Między obiecującym projektem badawczym a zakupem rozwiązania przez armię pozostaje etap, na którym wiele pomysłów traci szansę na zastosowanie. Tymczasem oprogramowanie i potrzeby operacyjne zmieniają się szybciej niż procedury zakupowe.
W dyskusji pojawiały się postulaty długofalowej współpracy, dostępu do danych i testowania rozwiązań z użytkownikami. Potrzebna jest również gotowość do wyciągania wniosków z nieudanych prób. Bez niej trudno rozwijać technologie w tempie wymuszanym przez współczesne pole walki. cyberdefence24.pl
Międzynarodowy kontekst uzupełniła rozmowa z Marco Criscuolo z NATO, poświęcona zagrożeniom cybernetycznym i hybrydowym oraz współpracy publiczno-prywatnej. Z kolei panel o rosyjskiej dezinformacji poszerzał perspektywę o operacje wymierzone w społeczeństwa Polski, Ukrainy i państw Sojuszu.
ORLEN - ciągłość usług i wspólne zarządzanie bezpieczeństwem
Drugiego dnia temat odporności infrastruktury powrócił w debacie prowadzonej przez dr. Jacka Raubo, w której uczestniczyli przedstawiciele Rządowego Centrum Bezpieczeństwa, ORLENU, PGE, Microsoftu i Ingram Micro.
Paweł Wojtunik akcentował jakość wdrażania przepisów i zdolność szybkiej reakcji. Opisał połączenie zespołów cyberbezpieczeństwa oraz monitoringu bezpieczeństwa fizycznego w jednym centrum zarządzania. Uzasadniał to hybrydowym charakterem zagrożeń, w których działania cyfrowe i fizyczne mogą być skoordynowane.
Jego wypowiedź wpisywała się w szerszą dyskusję o utrzymaniu kluczowych usług. Weronika Bajbak z Microsoftu przywoływała doświadczenia ukraińskie i znaczenie wcześniej sprawdzonych procedur oraz kanałów komunikacji. Marcin Laskowski z PGE podkreślał związek inwestycji energetycznych z cyfryzacją. Wspólnym problemem pozostawało przełożenie formalnych wymagań na działanie organizacji podczas rzeczywistego zakłócenia.
Polska AI: liczą się zastosowania i możliwość wyboru
Sztuczna inteligencja przewijała się przez oba dni konferencji. Rozmowa Jacka Dąbrowskiego i prof. Tomasza Trzcińskiego pokazywała różne spojrzenia na skalę ryzyka i szans związanych z jej rozwojem. Drugiego dnia dyskusja zeszła bliżej praktyki, gdzie pytano, jakie miejsce na rynku mogą znaleźć polskie modele?
W panelu poświęconym przyszłości polskiej AI podkreślano znaczenie specjalizacji, własnych danych i użyteczności biznesowej. Sama obsługa języka polskiego nie zapewni trwałej przewagi. Dla organizacji ważne są jakość, koszt, bezpieczeństwo oraz możliwość zmiany dostawcy.
Ten wątek rozwijał Sebastian Kondracki, zapowiadając dalszy rozwój Bielika. Otwartość modelu i możliwość lokalnego uruchamiania mają znaczenie dla budowania kompetencji i kontroli nad wykorzystaniem technologii.
Cyfrową niezależność omawiano także w kontekście raportu „Polskie technologie w cieniu globalnych graczy. Jak zatrzymać wartość, którą tworzymy?”, którego premierę zaplanowano na drugi dzień konferencji. W programie znalazły się rozmowy o cyberodporności MŚP, ochronie zdrowia, samorządach, centrach danych i bezpieczeństwie dzieci w cyfrowym świecie.
Aktualny obraz zagrożeń uzupełniła prezentacja Microsoft Digital Defense Report. Kaja Ciglic zwracała uwagę na operacje rosyjskie i utrzymywanie dostępu do systemów w celu zbierania informacji oraz przygotowywania kolejnych działań. Było to przypomnienie, że skutków włamania nie zawsze widać od razu.
Filary Cyberbezpieczeństwa: siedem kategorii, wspólna odpowiedzialność
Zwieńczeniem pierwszego dnia była gala wręczenia nagród „Filary Cyberbezpieczeństwa”. Statuetki przyznano po raz czwarty, wyróżniając osoby, firmy, instytucje i rozwiązania wspierające cyfrową odporność Polski.
Tytuł Człowieka Roku otrzymał Krzysztof Gawkowski, a Lidera Cyberbezpieczeństwa — Anna Streżyńska. W kategorii Rozwiązanie Roku nagrodzono AIRON „Inteligentna Granica”, stworzony przez Centrum Implementacji Sztucznej Inteligencji DKWOC. Firmą Roku została DataWalk, a Startupem Roku — Flecks.
Nagrodę w kategorii Edukacja otrzymał Bank Pekao S.A. Nagrodę Specjalną przyznano Państwowej Komisji do spraw przeciwdziałania wykorzystaniu seksualnemu małoletnich poniżej lat 15 za działania na rzecz ochrony dzieci w sieci.
Po dwóch dniach debat pozostaje konkretne zadanie dla administracji i biznesu: wskazać, które usługi muszą przetrwać kryzys, kto może podjąć decyzję o ich ochronie i jak szybko da się przywrócić ich działanie. O wartości deklaracji złożonych podczas Cyber24 DAYS zdecydują kolejne budżety, wdrożenia i ćwiczenia — również te, które ujawnią słabości, zanim wykorzysta je przeciwnik.






Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].