


- WIADOMOŚCI
Operacje Rosji w Europie. Microsoft potwierdza: Polska najczęściej atakowanym krajem
Autor. CyberDefence24
Polska jest jednym z najczęściej atakowanych krajów przez Rosję – podał Microsoft w najnowszym Digital Defense Report. Nasz kraj zajął również jedno z czołowych miejsc w Europie pod względem odnotowanych incydentów. Eksperci wskazują nie tylko na działania aktorów wspieranych przez państwa, lecz także na globalny ekosystem hackingu jako usługi.
Ewolucja krajobrazu cyberzagrożeń w ostatnich latach znacznie przyspieszyła. Kiedyś od momentu wykrycia luki, eksperci mieli dużo czasu na reakcję i załatanie luk. Wraz z rozwojem technologii, okres ten skrócił się zaledwie do kilku godzin. Co więcej, rosną wzajemne powiązania ryzyka między zaufanymi relacjami.
Microsoft Digital Defense Report wskazuje, że wystarczy kompromitacja jednego elementu jak tożsamość czy łańcuch dostaw, aby jego konsekwencje były odczuwalne, m.in. w systemach danych czy platformach chmurowych.
W zaprezentowanym podczas Cyber24 DAYS dokumencie, autorzy wskazali, że wyzwaniem dla ekspertów bezpieczeństwa jest obecnie złożoność środowiska, za które odpowiadają.

Przestarzały sprzęt i problem inwestycji
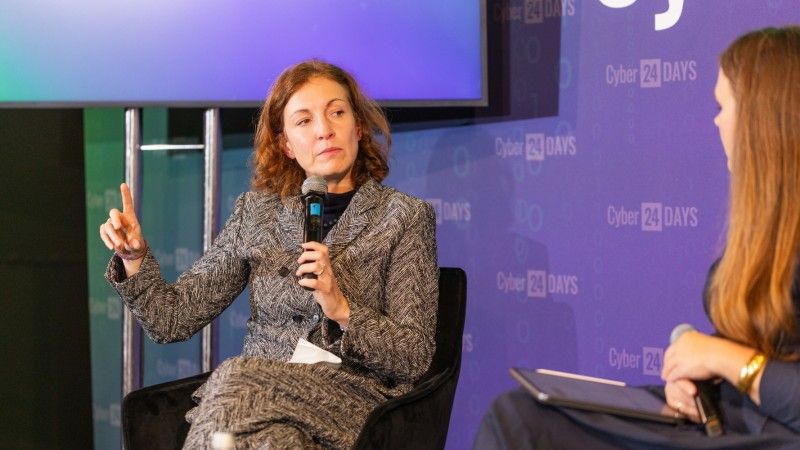
Według wypowiedzi Kai Ciglic, Senior Director ds. Polityki i Dyplomacji Cyberbezpieczeństwa w Microsoft w trakcie wydarzenia, firmy nie mogą rozwiązać problemów dotyczących nałożonego na nich obowiązku korzystania z przestarzałych rozwiązań. Oprogramowanie, które stanie się celem cyberataku może pochodzić sprzed 20 lat, mimo, że nie zostało zaprojektowane na tak długi okres żywotności.
„Musimy zrozumieć, w jaki sposób organizacje mogą inwestować w podstawowe kwestie związane z cyberbezpieczeństwem. Czy to w zakresie dodatkowej ochrony, zapewnienia zmiany haseł, stosowania weryfikacji wieloskładnikowej, ale też w zakresie starszych systemów” – wyjaśniła dyrektorka Microsoftu w trakcie firechatu prowadzonego przez Annę Wittenberg z redakcji Zero.pl.
Techniki się zmieniają, cele nie
O ile cyberataki mogą się zmieniać od strony technicznej, tak cele wciąż pozostają te same.
27 proc. działań aktorów zagrożeń było skierowanych przeciwko podmiotom rządowym, zaś 17 proc. w sektor IT. Istotnym celem dla hakerów był również sektor badawczo-naukowy, gdzie doszło do 14 proc. zdarzeń.
Najwięcej cyberzagrożeń dotknęło klientów Microsoftu znajdujących się w Stanach Zjednoczonych – stanowili oni 25.5 proc. wszystkich przypadków. Na drugim miejscu znalazł się Izrael (7.6 proc. incydentów), zaś na trzecim Ukraina (4,8 proc.). Aktorzy zagrożeń często atakowali również organizacje na Tajwanie (3.9 proc.) oraz Wielkiej Brytanii (3.8 proc.).
W kontekście światowym Polska znalazła się na 33. miejscu. Sytuacja wygląda jednak gorzej w skali europejskiej, gdzie nasz kraj zajął 10. miejsce. Tutaj najwięcej przypadków odnotowano w Wielkiej Brytanii, Niemczech i na Ukrainie.

Rosja działa coraz śmielej
Zapytana o sprawę zajęcia przez Polskę miejsca w dziesiątce najczęściej atakowanych krajów w Europie, Kaja Ciglic stwierdziła, że nasz kraj jest stałym celem operacji cybernetycznych. Dotyczy to zwłaszcza ataków przeprowadzanych przez Rosję. Oprócz takich celów jak Polska i Ukraina, na liście są też kraje wspierające Kijów, jak Niemcy czy Wielka Brytania.
„Można zauważyć, że Rosja w pewnym sensie zmieniła swoje działania w zakresie efektywności. Coraz częściej nie chwalą się swoimi działaniami, tylko po uzyskaniu dostępu do systemów nie czynią w nich wielkich szkód i ograniczają się do zbierania informacji, przygotowując się w ten sposób do ataku” – wyjaśniła dyrektor Microsoftu podczas fireside chatu na Cyber24 DAYS.
Jako przykład Ciglic wskazała grudniowy cyberatak na polski sektor energetyczny, który był „atakiem destrukcyjnym”. Był to przejaw zmiany, ponieważ liczba tego rodzaju operacji była dość niska – zwykle były to działania o charakterze szpiegowskim lub ransomware.
„Jest to sygnał, że działania Rosjan stają się śmielsze pod względem tego, co chcą osiągnąć i jak daleko posunąć się na arenie międzynarodowej” – dodała.
Każdy kraj ma inną strategię
Zmiany widać także w przypadku operacji finansowanych przez władze Rosji, Chin, Iranu oraz Korei Płn. Według raportu, zdecydowanie większy nacisk kładzie się w tych państwach na trwalsze modele dostępu, które są skalowalne i dostosowane do celów strategicznych, przy jednoczesnym umacnianiu pozycji oraz utrzymaniu trwałego dostępu do systemów posiadających wysoką wartość.
W charakterystyce państw wspierających działania aktorów zagrożeń można jednak znaleźć pewne różnice. Każde z nich kieruje się odrębnymi priorytetami, które z kolei wynikają z celów geopolitycznych. Dodatkowo, osoby z Korei Płn. dzięki pracy zdalnej w IT nie tylko generują przychody, lecz także uzyskują dostęp umożliwiający działania wywiadowcze lub zakłócające działalność podmiotu.
Z kolei celem Chin, Rosji oraz Iranu jest dostęp do sektorów strategicznych. O ile Państwo Środka preferuje skalę globalną, szeroki zasięg i dostęp na poziomie infrastruktury przy jednoczesnej dyskrecji, tak działania Kremla są ukierunkowane w ramach wsparcia swoich celów.

Rosjanie wolą pracę w ciszy, Chińczycy zbieranie informacji
Co istotne, aktorzy zagrożeń związani z Rosją – według raportu – ewoluują pod kątem skutczeności, elastyczności i dyskrecji. Ograniczają przy tym ślady pozostawiane przez złośliwe oprogramowanie, intensyfikując wykorzystanie ekosystemów tożsamości oraz chmury. Krajobraz zagrożeń jest z jednej strony trudniejszy do wykrycia, ale jednocześnie przewidywalny.
W odróżnieniu od swojego większego sąsiada, działania Chin koncentrują się na zbieraniu informacji na dużą skalę. Cel ten osiągają za pośrednictwem długotrwałego dostępu do celów. Stałym elementem działań pozostaje wykorzystywanie luk w zabezpieczeniach czy trojanów, jednak liczba ataków opartych na danych osobowych czy przechwytywaniu informacji stała się popularniejsza wśród aktorów zagrożeń z tego kraju.
Znaczny wpływ sztucznej inteligencji można zauważyć w przypadku Korei Płn. Operacje wciąż skierowane są przeciwko branży finansowej, IT, organizacjom rządowym, obronnym i łańcuchowi dostaw, w dalszym ciągu wykorzystując inżynierię społeczną i złośliwe oprogramowanie. Zmianie uległ jednak charakter działań, które koncentrują się uzyskaniu dostępu i kradzieży tożsamości.





Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].