


- WIADOMOŚCI
- WAŻNE
Państwo, wojsko i biznes o nowej odpowiedzialności za cyberbezpieczeństwo na Cyber24Days
Autor. Defence24
Cyberbezpieczeństwo państwa nie zależy dziś od jednej instytucji, jednego resortu ani samych służb. Podczas inauguracji Cyber24Days przedstawiciele rządu, wojska i administracji wskazywali na konieczność współpracy sektora publicznego, biznesu i społeczeństwa, rosnącą skalę zagrożeń oraz odpowiedzialność firm za ochronę danych i infrastruktury. W tle padały konkretne liczby.
Ponad 273 tys. odpartych ataków na Polskę, minimum 40 mld zł potencjalnych strat po jednym dniu blackoutu, ponad 4,5 tys. incydentów rocznie w systemach wojskowych i jasny sygnał do biznesu: cyberbezpieczeństwo nie może być ostatnią pozycją w budżecie. Tak rozpoczęła się tegoroczna edycja Cyber24Days. W inauguracyjnych wystąpieniach przedstawiciele rządu, wojska i instytucji państwa podkreślali przede wszystkim jedno – odporności nie zbuduje jeden resort, jedna służba ani najlepszy zespół IT.
Cyberbezpieczeństwo coraz mniej przypomina odrębny techniczny obszar funkcjonowania państwa. Podczas inauguracji Cyber24Days kolejni prelegenci mówili o nim jako o elemencie bezpieczeństwa narodowego, gospodarki, energetyki, działalności przedsiębiorstw, a nawet codziennych zachowań użytkowników.
Obejrzyj relację wideo z inauguracji Cyber24Days
Rozpoczynamy Cyber24Days! https://t.co/35dfOtC9gb
— Cyber24DAYS (@Cyber24DAYS) October 7, 2026
Zobacz też 

Gawkowski: koniec z odkładaniem cyberbezpieczeństwa na później
Wspólnym mianownikiem wystąpień była odpowiedzialność. Państwa za stworzenie systemu, wojska i służb za skuteczne reagowanie, firm za ochronę powierzonych im danych, a obywateli za podstawową cyberhigienę.
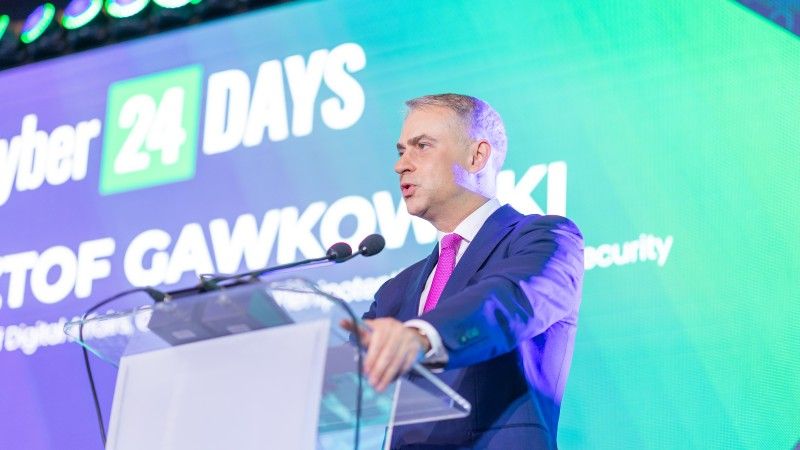
Najmocniej odpowiedzialność biznesu zaakcentował Krzysztof Gawkowski, Wiceprezes Rady Ministrów, Minister Cyfryzacji i Pełnomocnik Rządu ds. Cyberbezpieczeństwa.
Wicepremier ocenił, że Polska należy dziś do najbezpieczniejszych państw Europy pod względem ochrony administracji, instytucji i wojska. Według przedstawionych przez niego danych krajowy system zatrzymuje ponad 99 proc. ataków, a Polska odparła ich ponad 273 tys. Jak wskazywał, szczególnie istotne były próby działań wymierzonych w energetykę, telekomunikację oraz infrastrukturę związaną z NATO.

Autor. Defence24
Jest jednak druga strona medalu. Gawkowski zwrócił tutaj uwagę na problemy sektora prywatnego. Jego zdaniem zbyt wiele przedsiębiorstw nadal traktuje wydatki na cyberbezpieczeństwo jako koszt, który można przesunąć na dalszy plan.
– W wielu firmach prywatnych komponent cyberbezpieczeństwa jest na samym końcu drabinki budżetowej – mówił.
Wicepremier wskazał przy tym na ponad 65 tys. firm, które – ze względu na znaczenie dla systemu i nowe obowiązki – muszą zdać sobie sprawę z odpowiedzialności nie tylko za własne systemy, ale także za dane obywateli i bezpieczeństwo całego ekosystemu.
Jego przekaz był jednoznaczny: okres, w którym przedsiębiorstwa mogły odkładać inwestycje w zabezpieczenia do momentu znalezienia dodatkowych pieniędzy, powinien się skończyć.
– Czas na cyberbezpieczeństwo nadszedł – powiedział.
Gawkowski zapowiedział również twarde podejście wobec podmiotów, które mimo świadomości zagrożeń nadal nie będą inwestować w odpowiednią ochronę. Jak przekonywał, skuteczny system może powstać tylko wtedy, gdy swoją część odpowiedzialności wezmą na siebie wszystkie jego elementy.
– Cyberbezpieczeństwo będzie skuteczne wtedy, jeżeli każdy dołoży do tego swoją cegiełkę – podsumował.
Jeden dzień bez prądu – 40 mld zł
O tym, ile może kosztować brak odpowiednich zabezpieczeń, mówił Miłosz Motyka, Minister Energii. Podał konkretną kwotę: według jego szacunków jeden dzień blackoutu w Polsce oznaczałby minimum 40 mld zł strat dla gospodarki.
– Do czego może doprowadzić niefrasobliwość dzisiaj już każdego podmiotu? I spółek Skarbu Państwa, i podmiotów prywatnych. Do czego może doprowadzić chaos informacyjny albo błąd technologiczny? – pytał minister.
Wskazał przy tym, że odporność energetyczna nie może sprowadzać się jedynie do ochrony elektrowni, sieci czy systemów sterowania. Zagrożeniem może być także przejęcie konta, komputera lub poczty elektronicznej osoby mającej dostęp do informacji istotnych dla funkcjonowania sektora.
Motyka dużo miejsca poświęcił również bezpieczeństwu informacyjnemu. Według ministra rosyjskie działania informacyjne dotyczące energetyki mają służyć podważaniu inwestycji zwiększających niezależność państw europejskich od zewnętrznych dostawców.
W tym kontekście wymienił m.in. energetykę jądrową i odnawialne źródła energii. Zastrzegł jednocześnie, że nie chodzi o stawianie jednej technologii przeciwko drugiej, lecz o rozwijanie tych rozwiązań, które są ekonomicznie uzasadnione i wzmacniają suwerenność państwa.
Jego zdaniem jednym z czynników utrudniających dziś prowadzenie takich inwestycji są fake newsy i manipulacje w przestrzeni informacyjnej. Minister wskazał w związku z tym również na odpowiedzialność platform społecznościowych za treści dotyczące bezpieczeństwa energetycznego.

BBN: cyberbezpieczeństwo to przede wszystkim współpraca
Na inny element odporności zwrócił uwagę Bartosz Grodecki, Sekretarz Stanu w Biurze Bezpieczeństwa Narodowego i Szef BBN. Jego zdaniem cyberprzestrzeń należy dziś traktować jako kolejną domenę bezpieczeństwa, obok lądu, morza czy powietrza. Specyfika zagrożeń powoduje jednak, że żaden podmiot nie jest w stanie skutecznie odpowiadać na nie samodzielnie.

Autor. Defence24
– Cyberprzestrzeń i zagrożenia, które z niej płyną, wymagają od nas daleko idącej współpracy – mówił Grodecki.
Wskazał trzy elementy: administrację publiczną, sektor prywatny oraz społeczeństwo. Dopiero ich współdziałanie – jak przekonywał – pozwala stworzyć odporny system państwa.
Szef BBN podkreślał również, że cyberbezpieczeństwo zaczyna się od świadomości zagrożeń. Dotyczy to zarówno dużych organizacji i infrastruktury krytycznej, jak i najbardziej podstawowego poziomu codziennego korzystania z technologii.
Co ważne, zagrożenia nie pozostają już wyłącznie w domenie cyfrowej. Ich konsekwencje mogą bezpośrednio wpływać na funkcjonowanie infrastruktury fizycznej.
Gen. Chmielewski: cyberbezpieczeństwo jest grą zespołową
O praktycznym wymiarze tej współpracy mówił gen. dyw. dr inż. Mariusz Chmielewski, Dowódca Komponentu Wojsk Obrony Cyberprzestrzeni. Przekonywał, że Polsce udało się stworzyć własny model działania w cyberprzestrzeni, którego istotą jest połączenie obszaru cywilnego i wojskowego.
– Cyberbezpieczeństwo zawsze było grą zespołową – podkreślił.
W praktyce oznacza to szybkie współdzielenie informacji między wojskiem, administracją, służbami oraz innymi zespołami odpowiedzialnymi za reagowanie na incydenty.
Chmielewski podał przykład z dnia poprzedzającego konferencję. Informacja o zagrożeniu miała dotrzeć do dowództwa około godz. 13.00. Po jej analizie rozpoczęto działania, a administratorzy załatali systemy w ciągu dwóch godzin.
– Na tym polega cyberbezpieczeństwo – dodawał.
Dowódca podkreślił też znaczenie centralnych usług bezpieczeństwa dostarczanych przez Ministerstwo Cyfryzacji, które chronią wiele instytucji publicznych i są wykorzystywane również przez wojsko.
Zobacz też

Ponad 4,5 tys. incydentów w systemach wojskowych
Skala wyzwania najlepiej widoczna jest jednak w liczbach.
Według gen. Chmielewskiego Wojska Obrony Cyberprzestrzeni rejestrują każdego roku ponad 4,5 tys. incydentów w samych systemach wojskowych.
Jak zaznaczył, część z nich może dotyczyć informacji objętych najwyższymi klauzulami bezpieczeństwa.
Osobnym obszarem działań była ochrona systemów i danych związanych z przekazywaniem sprzętu wojskowego Ukrainie. W ramach prowadzonej od 2023 roku operacji, realizowanej wspólnie z podmiotami partnerskimi, miało zostać udaremnionych około 4,2 tys. incydentów, które potencjalnie mogły doprowadzić do wycieku bardzo wrażliwych informacji.
Generał podkreślił, że Polska – jako państwo wschodniej flanki NATO oraz jeden z kluczowych uczestników pomocy wojskowej dla Ukrainy – pozostaje pod ciągłą obserwacją przeciwników.
Cyberprzestrzeń jest przy tym szczególnie atrakcyjnym obszarem działania, ponieważ umożliwia prowadzenie operacji poniżej progu klasycznego konfliktu zbrojnego.
Chmielewski mówił również wprost o ofensywnym wymiarze działania wojsk. Jak zaznaczył, od Wojsk Obrony Cyberprzestrzeni należy oczekiwać inteligencji, efektywności, skuteczności, przebiegłości, ale również – gdy jest to potrzebne – agresywnego działania.
Wojska Obrony Cyberprzestrzeni odpowiadają m.in. za utrzymanie i monitorowanie systemów Sił Zbrojnych oraz funkcjonowanie CSIRT MON, działającego w trybie 24/7.
Najlepszy dzień? Taki, w którym nic się nie dzieje
Podsumowanie tego, o czym podczas inauguracji mówili przedstawiciele państwa, podał na początku wydarzenia Piotr Małecki, Prezes Zarządu Defence24 Group. Jak mówił, w cyberbezpieczeństwie najlepszy jest taki dzień, kiedy nie wyją syreny, nie przychodzą alerty RCB i nie trzeba w środku nocy organizować sztabów kryzysowych.
Za takim spokojem stoją jednak ludzie, których pracy najczęściej na co dzień nie widać: żołnierze, przedstawiciele administracji, służb, operatorów infrastruktury i firm odpowiedzialnych za ochronę systemów.
Małecki nazwał ich „cichymi bohaterami”, którzy bronią możliwości normalnego funkcjonowania państwa i obywateli.





Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].