


- WIADOMOŚCI
Głośny protest przeciwko umowie MON-u z Palantirem. „Wyciągnijmy lekcję z Pegasusa” [RELACJA]
Autor. Oskar Klimczuk / CyberDefence24
W Warszawie odbył się protest „Zatrzymajmy Palantir. Nie oddamy naszych danych”. Manifestacja dotyczyła obecnie negocjowanej umowy Ministerstwa Obrony Narodowej z Palantirem, wokół której pojawiło się wiele kontrowersji związanych m.in. z suwerennością cyfrową czy etyką. Jednym z głównych żądań protestujących było przeprowadzenie niezależnego audytu przed wdrożeniem rozwiązań w ramach systemów Sił Zbrojnych RP. Amerykańska firma na łamach naszego portalu wyraziła gotowość na jego przeprowadzenie i odniosła się do palących kwestii.
15 października br. na łamach Frontstory opublikowano artykuł „Palantir: z każdej strony stołu”, dotyczący potencjalnego zakupu i wdrożenia rozwiązań Palantira w ramach systemów Ministerstwa Obrony Narodowej.
Według przedsiębiorstwa, rozwiązanie „Maven Smart Systems Poland” ma być w pełni odseparowane od infrastruktury firmy, zaś wszystkie dane byłyby przechowywane w infrastrukturze klienta (SZ RP). Odpowiedzi Palantria na nasze pytania prasowe (również w tym zakresie) omówimy szerzej w drugiej części artykułu.
W opracowaniu Frontstory znalazło się następujące stwierdzenie „jednego z rozmówców zorientowanego w kulisach negocjacji”:
Chcieliśmy mieć rozwiązanie oddzielne od rozwiązań chmurowych Palantira. Powiedzieli, że to możliwe, ale zaśpiewali za to tyle, że zrobiło nam się słabo. Stanęło na tym, że na razie udostępniamy im nieprawdziwe dane przygotowane wyłącznie na potrzeby testowania systemu.
Frontstory.pl, „Palantir: z każdej strony stołu”
8 listopada w Warszawie odbył się protest w sprawie wdrożenia rozwiązań Palantira w Wojsku Polskim, organizowany m.in. przez inicjatywę „Nasze Dane” (naszedane.pl).

Protest przeciwko Palantirowi
Protest rozpoczął się minutą ciszy poświęconą ofiarom tragicznych wydarzeń z Krakowa w ostatnią sobotę. Z tego samego powodu przebieg protestu został skrócony.
Przemówienia otwierające wygłosili: Natan Chromik (Inicjatywa Wschód), Dominika Lasota (Inicjatywa Wschód), Bogumił Kolmasiak (Akcja Demokracja) oraz Wojciech Klicki (Fundacja Panoptykon).
Przez prawie całe zgromadzenie nieobecny był Patryk Gruszka, współorganizator z ramienia organizacji „Nasze Dane”, ponieważ został zatrzymany przez Policję.
„Powodem był nieopłacony mandat. Policjant, który pracuje w Policji od 17 lat, powiedział mi, że pierwszy raz widzi coś takiego” – wyjaśnił później Gruszka za pośrednictwem Instagrama.
„Dzisiaj wychodzimy z jasnym przekazem do Was: wizję Polski, jaką chcemy tworzyć. To wizja bez technofaszystów, bez systemów, które doprowadzają do zagłady i niszczenia, tak jak miało to miejsce w Gazie; tak jak miało to miejsce na ulicach w Stanach Zjednoczonych, gdzie ludzie – osoby protestujące – są profilowane przez technologię Palantira” – stwierdził Natan Chromik.
Jesteśmy tutaj po to, aby się sprzeciwić polskiej współpracy MON i wicepremiera Kosiniaka-Kamysza z tą oto firmą (Palantir - przyp. red.). (...) Chcemy iść po Polskę, która ma dostęp do swoich danych - gdzie suwerenność cyfrowa tego kraju jest numerem jeden. Nie musimy się uzależniać od amerykańskiej, prywatnej firmy nadzoru, która jest znana z łamania praw człowieka na całym świecie.
Natan Chromik, Inicjatywa Wschód
Chromik podkreślił również rezygnacje zachodnich organizacji z rozwiązań Palantira. Zwrócił się również do szefa MON o przeprowadzenie rzetelnego i jawnego audytu. Dodał, że wojskowe analizy „nie są weryfikowalne”.
„Musimy solidarnie stanąć przeciwko temu złu, a to zło ma imię: „Palantir” – dodał Natan Chromik, odnosząc się do – jak ujął – umożliwiania zagłady w innych terenach świata.

Autor. Oskar Klimczuk / CyberDefence24
Dominika Lasota (Inicjatywa Wschód) stwierdziła, że prezes Palantira „jawnie propaguje poglądy, które są ludobójczymi poglądami” – określiła je również jako skrajnie prawicowe i faszystowskie.
Bogumił Kolmasiak (Akcja Demokracja) określił cel protestu jako sprzeciw wobec „dyktatury technofeudałów”. Podkreślił budowanie suwerenności technologicznej na poziomie Unii Europejskiej.
Wojciech Klicki (Panoptykon) podkreślił kwestię kontroli nad danymi, szczególnie w kontekście wojska.
„Nie możemy polegać tylko na deklaracjach” – dodał, wskazując na konieczność wyciągnięcia lekcji z Pegasusa. Klicki dodał też, że bezpieczeństwo nie musi wiązać się z rosnącą inwigilacją.
W kontekście Pegasusa nikt nie sprawdził, a nawet jeśli sprawdzili, to zignorowali, że dane z Pegasusa wpłyną do innego państwa. Z Palantirem może być tak samo. Tylko że Pegasusa stosowano względem 600 osób, a Palantir będzie dotyczył nas wszystkich. Wyciągnijmy lekcje z Pegasusa. Nie bądźmy zwykłym userem (użytkownikiem - przyp. red.).
Wojciech Klicki, Panoptykon

Autor. Oskar Klimczuk / CyberDefence24

Przebieg protestu
„Ręce precz od naszych danych!” – skandował tłum po zakończeniu przemówień.
Wśród głównych haseł w trakcie marszu pojawiało się m.in.:
- „Palantir zabija w Gazie";
- „Nie ma wolności bez jawności";
- „Najpierw audyt, potem podpis";
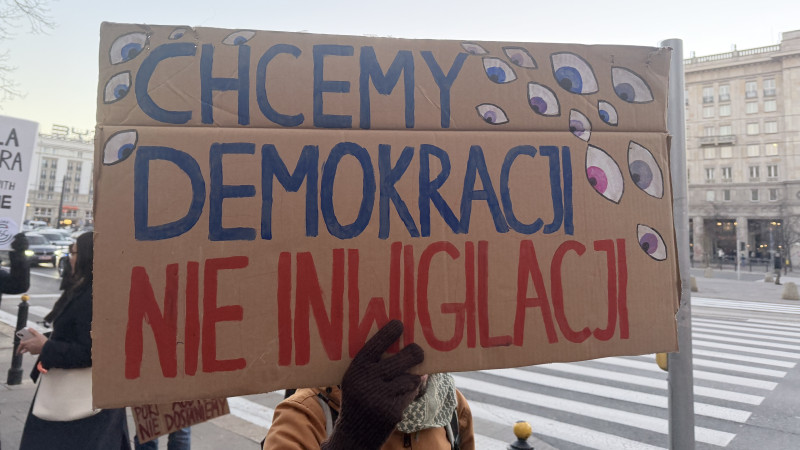
- „Chcemy demokracji, nie inwigilacji";
- „Nasze dane nie są sprzedaż";
- „Wolna, wolna Palestyna" oraz "Free, free Palestine";
- „Ręce precz od naszych danych";
- „Palantir morduje, Polska finansuje/współpracuje";
Prezes Palantira (Alex Karp) oraz przewodniczący rady nadzorczej firmy (Peter Thiel) zostali określeni mianem „terrorystów”.
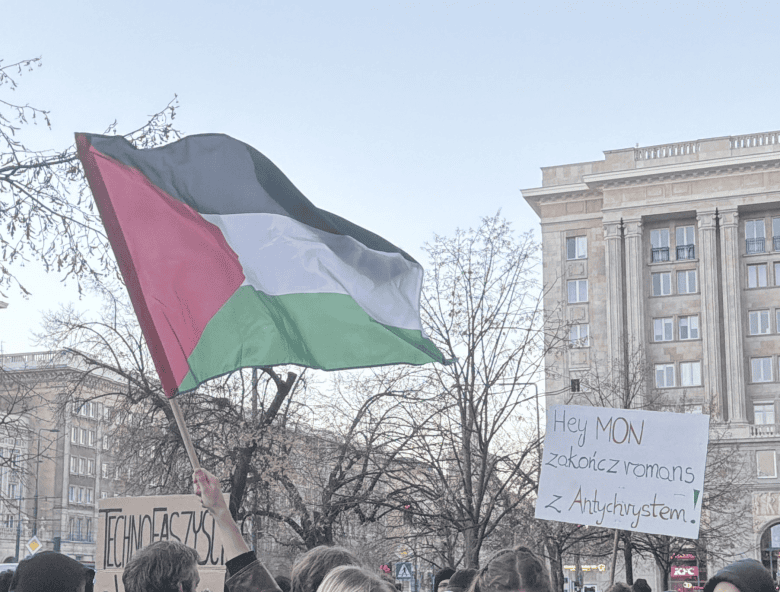
Flaga Palestyny i baner
Autor. Oskar Klimczuk / CyberDefence24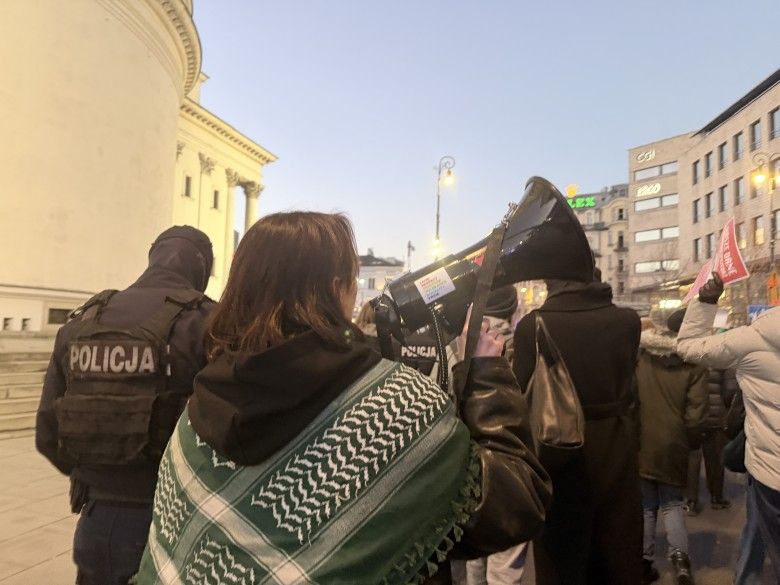
Widok protestującej i policji
Autor. Oskar Klimczuk / CyberDefence24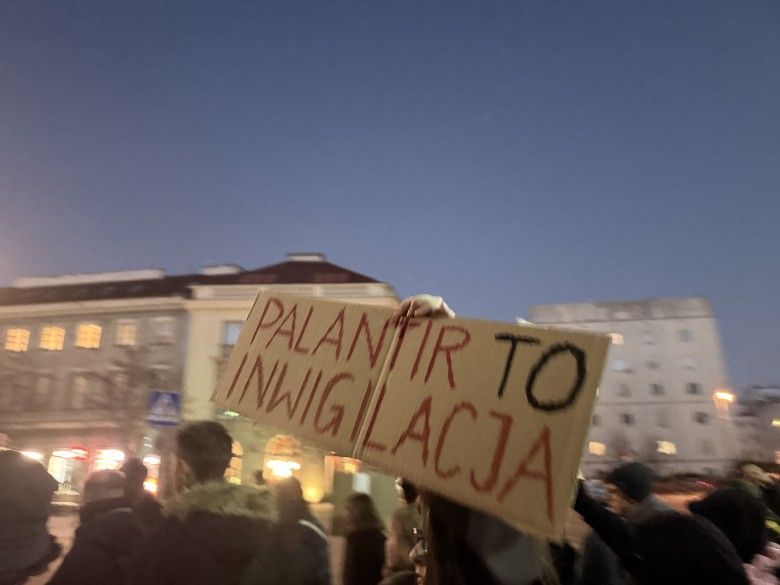
Baner o inwigilacji
Autor. Oskar Klimczuk / CyberDefence24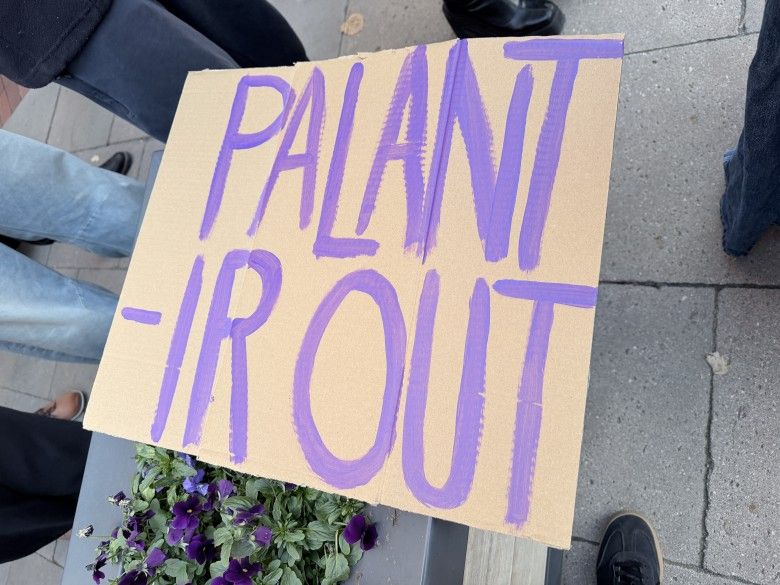
Baner "Palantir OUT"
Autor. Oskar Klimczuk / CyberDefence24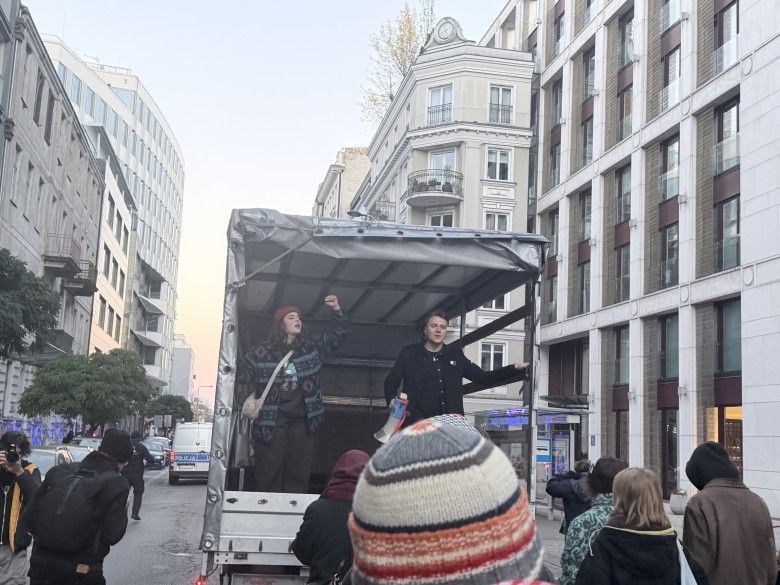
Bus z organizatorami
Autor. Oskar Klimczuk / CyberDefence24
Apel do Prezydenta
Protest zakończył się pod Pałacem Prezydenckim, gdzie do czoła protestujących dołączył Patryk Gruszka („Nasze Dane”), który został przywitany owacjami. Podkreślił, że petycję do głowy państwa podpisało kilka tysięcy osób (3852 w momencie redagowania artykułu wg. „naszedane.pl”).
Wiemy, że lada dzień może zostać podpisana umowa, która jest dla nas naprawdę ogromnym zagrożeniem; która może być dla nas początkiem bardzo groźnej współpracy z technokratami; z miliarderami, którzy mówią nam wprost, że Dolina Krzemowa ma obowiązek przejąć władzę.
Patryk Gruszka, Nasze Dane
Gruszka zaapelował o budowanie polskich systemów w celu zachowania suwerenności cyfrowej. Obarczył również Palantira współodpowiedzialnością za zgony cywilów w Gazie.
Gruszka oraz Chromik odczytali list otwarty (petycję) do Prezydenta RP Karola Nawrockiego, którego treść dostępna jest tutaj.
Kolejny protest został zapowiedziany na 22 listopada pod Ministerstwem Obrony Narodowej.
„Nie chcemy współpracy z technofaszystami!” – skandowali współorganizatorzy (Patryk i Natan) pod koniec protestu.

Autor. Oskar Klimczuk / CyberDefence24
Zobacz też 

Palantir odpowiada na nasze pytania
5 listopada wysłaliśmy kilkanaście pytań do biura prasowego Palantira. Niecałą dobę później otrzymaliśmy odpowiedzi od Macieja Łaski, Dyrektora Zarządzającego Palantir Technologies Polska.
Z racji na obszerność dokumentu (prawie 15 tys. znaków) nie opiszemy go w całości, choć staraliśmy się go przedstawić możliwe szeroko – wszystkim zainteresowanym stronom udostępnimy oryginalny plik ze stanowiskiem firmy.
„Palantir od 2023 roku współpracuje z polskimi Siłami Zbrojnymi w ramach ćwiczeń, szkoleń i prezentacji technologii. W grudniu 2024 roku podpisano memorandum o współpracy, a w październiku 2025 roku list intencyjny dotyczący dalszej współpracy w obszarze sztucznej inteligencji i technologii informacyjnych, w szczególności możliwości wykorzystania Maven Smart System (MSS)” – podkreślił Łaska. Dodał, że ewentualne wdrożenie systemu, wybór dostawcy i warunki współpracy leżą po stronie MON.
„Nie komentujemy doniesień medialnych dotyczących rozmów” – skwitował.
Oskar Klimczuk, CyberDefence24: Na czym polega zaangażowanie Palantira w działania w Strefie Gazy?
Maciej Łaska, Palantir: Palantir publicznie potwierdził współpracę z izraelskim Ministerstwem Obrony. Ze względu na charakter współpracy w sektorze obronnym nie ujawniamy szczegółów wszystkich wspieranych programów i misji.
Palantir jednoznacznie zaprzecza, jakoby dostarczał lub współtworzył systemy Gospel i Lavender, wskazywane w publikacjach dotyczących wykorzystania sztucznej inteligencji do identyfikowania celów w Strefie Gazy. Rozwiązania te powstały niezależnie od Palantira i przed rozpoczęciem ogłoszonej współpracy firmy z izraelskim Ministerstwem Obrony.
Czy wdrożenie MSS-P obejmuje przekazanie stronie polskiej wyłącznej kontroli nad kluczami szyfrującymi oraz kontami administratorów?
Takie są założenia modelu wdrożenia Maven Smart System.
System działa na infrastrukturze należącej do klienta, który samodzielnie zarządza kluczami szyfrującymi, kontami administratorów, uprawnieniami użytkowników, ruchem sieciowym oraz dostępem do danych. Palantir nie posiada kluczy szyfrujących ani możliwości samodzielnego uzyskania dostępu do informacji. Administratorem i dysponentem systemu pozostaje klient.
Suwerenność technologiczna
Z naszej strony pragniemy przypomnieć, że przedsiębiorstwa mające swoją siedzibę w USA podlegają pod tzw. „Cloud Act”, który zakłada obowiązek przekazywania danych do wybranych służb z USA na ich żądanie.
„Palantir stoi na stanowisku, że jako dostawca oprogramowania dla przedsiębiorstw i instytucji nie podlega zakresowi zastosowania tych przepisów w odniesieniu do tego rodzaju danych klientów. Firma nigdy nie otrzymała żądania udostępnienia danych na podstawie CLOUD Act” – przekazał nam Łaska.
Oskar Klimczuk: Do jakich danych może – nawet technicznie lub teoretycznie – uzyskać dostęp Palantir po ewentualnym podpisaniu umowy z MON?
Maciej Łaska, Palantir: Palantir nie ma samodzielnego dostępu do danych klienta ani technicznych możliwości ich samodzielnego pozyskania.
System MSS działa w zamkniętej infrastrukturze klienta, pod jego pełną i wyłączną kontrolą. Palantir nie posiada danych, nie przechowuje ich, nie dysponuje kluczami szyfrującymi ani możliwością zdalnego połączenia z systemem. Nie może więc samodzielnie przeglądać, pobierać ani eksportować informacji przetwarzanych przez swoich klientów.
Dostarczenie oprogramowania nie oznacza dostępu do danych, które są za jego pomocą przetwarzane.
W jaki sposób Palantir jest w stanie zapewnić i wykazać opinii publicznej pełną kontrolę Sił Zbrojnych RP nad danymi, sieciami, procedurami i infrastrukturą?
Podstawą jest architektura samego rozwiązania. MSS-P miałby działać na infrastrukturze teleinformatycznej należącej do Sił Zbrojnych RP i pozostającej pod ich wyłączną i pełną kontrolą.
To polskie wojsko zarządzałoby serwerami, sieciami, kontami administratorów, kluczami szyfrującymi i uprawnieniami użytkowników. Palantir nie miałby (tak jak nie ma w innych instalacjach) możliwości zdalnego dostępu do systemu ani mechanizmu pozwalającego na jego zdalne wyłączenie, tzw. kill switch. Oprogramowanie zapewnia również pełną kontrolę uprawnień, szczegółowe rejestrowanie działań użytkowników i możliwość prześledzenia źródeł danych oraz sposobu ich przetwarzania.
Mechanizmy te są niezależnie weryfikowane przez właściwe zespoły bezpieczeństwa klienta i uprawnione instytucje państwowe. Wyniki ewentualnej weryfikacji mogłyby być przedstawiane opinii publicznej w zakresie dopuszczalnym przez przepisy i wymogi bezpieczeństwa państwa.
Zobacz też

Audyt i rezygnacje
Jedną z kwestii podnoszonych przez protestujących jest niezależny audyt oprogramowania. W grudniu 2025 roku opisywaliśmy rezygnację szwajcarskiej armii z potencjalnego wykorzystania rozwiązań Palantira.
„Wskazano, że oprogramowanie zwiększa zależność od amerykańskiego dostawcy i rośnie ryzyko potencjalnej utraty kontroli nad danymi i suwerenności narodowej” – pisaliśmy wówczas w naszym artykule, opierającym się na ustaleniach szwajcarskiego Republik.
Wniosek ekspertów z około 20-stronicowego raportu jest jednoznaczny: szwajcarska armia powinna rozważyć alternatywy i zrezygnować z rozwiązań Palantira.
"Republik" cytowany przez CyberDefence24
Zapytaliśmy Palantira o kwestię audytu. Firma wyraziła gotowość do współpracy z polskimi służbami. Nie otrzymaliśmy deklaracji niezależnego audytu.
Oskar Klimczuk: Czy Palantir jest skłonny poddać swoje rozwiązania pod niezależny audyt pod kątem ryzyka dla suwerenności cyfrowej oraz bezpieczeństwa danych, jeśli takie wymaganie zostanie przedstawione przez MON?
Maciej Łaska, Palantir: Bezpieczeństwo danych, kontrola klienta i możliwość audytowania systemu należą do podstawowych założeń technologii Palantira.
Nasze oprogramowanie zapewnia szczegółową kontrolę uprawnień, rejestrowanie działań użytkowników oraz możliwość prześledzenia pochodzenia danych i sposobu ich przetwarzania. Rozwiązania Palantira mogą działać w zamkniętej infrastrukturze klienta i podlegać jego procedurom bezpieczeństwa.
Warto podkreślić, że oprogramowanie Palantira zostało poddane niezależnemu audytowi kodu źródłowego przeprowadzonemu przez niemiecki Instytut Fraunhofera na zlecenie bawarskiej policji. Badanie potwierdziło brak ukrytych mechanizmów dostępu (tzw. backdoorów) oraz nieuprawnionego wyprowadzania danych. Ponadto Maven Smart System wykorzystywany przez NATO uzyskał w czerwcu br. pełną akredytację bezpieczeństwa, umożliwiającą jego działanie w niejawnej sieci Sojuszu.
Czy Palantir zgodziłby się na audyt przeprowadzony przez ABW, SKW lub inną właściwą polską służbę? Czy taki audyt został już dokonany i jakie były jego wyniki?
Palantir jest gotowy do współpracy z właściwymi polskimi instytucjami w zakresie weryfikacji bezpieczeństwa technologii, zgodnie z wymaganiami obowiązującymi w Siłach Zbrojnych RP. Nie możemy wypowiadać się w imieniu MON ani właściwych służb na temat prowadzonych przez nie czynności lub wyników ewentualnych ocen bezpieczeństwa.
Warto przypomnieć, że Maven Smart System wykorzystywany przez NATO uzyskał pełną akredytację bezpieczeństwa umożliwiającą działanie w niejawnej sieci Sojuszu i z powodzeniem bezpiecznie funkcjonuje u bardzo wielu klientów rządowych państw NATO.
Dlaczego wybrane kraje europejskie rezygnują z rozwiązań Palantira? Jakie są powody?
Każde państwo samodzielnie określa swoją strategię technologiczną, potrzeby operacyjne i zasady współpracy z dostawcami oprogramowania. Rozumiemy dążenie europejskich państw do rozwijania własnych zdolności technologicznych.
Warto jednak odróżniać deklaracje dotyczące tworzenia krajowych alternatyw od faktycznego zakończenia współpracy. Wbrew pojawiającym się doniesieniom nasi klienci nie zrywają obowiązujących umów ani nie wycofują się ze współpracy. Nadal ściśle z nami współpracują, wielu z nich od kilkunastu lat. Przykładowo francuska DGSI w grudniu 2025 roku przedłużyła kontrakt z Palantirem na kolejne trzy lata (w czerwcu 2026 roku Premier Francji Sébastien Lecornu zapowiedział, że tamtejsza Krajowa Służba Kontrwywiadowcza (DGSI) będzie korzystać z rozwiązania „ChapsVision”, które ma zastąpić Palantira – przyp. red.).
Stanowisko Palantira jest takie, że rozwijanie europejskiego przemysłu technologicznego i korzystanie ze sprawdzonych rozwiązań partnerów międzynarodowych nie są celami sprzecznymi. Kluczowe znaczenie ma to, czy produkt działa i realnie wspiera operacyjne priorytety klienta, który jednocześnie zachowuje kontrolę nad danymi, infrastrukturą i decyzjami, a także możliwość korzystania z technologii innych dostawców.
Eksport danych
Zapytaliśmy Palantira o kwestię odrębności oraz eksportu danych.
„(…) platformy Palantira są projektowane tak, aby klient zachowywał pełną kontrolę nad swoimi danymi i mógł samodzielnie eksportować je w powszechnie stosowanych formatach zarówno w trakcie trwania współpracy, jak i w związku z jej zakończeniem. W przypadku instalacji on-premise nie istnieje mechanizm zdalnego wyłączenia systemu przez Palantira. Co ważne, samo wygaśnięcie licencji nie powoduje automatycznego technicznego wyłączenia oprogramowania” – przekazał nam Maciej Łaska.
„Firma nie sprzedaje pudełka z płytą, wsadza własnych inżynierów do instytucji klienta i wciąga jego dane do zamkniętej struktury, z której wyjście jest kosztowne. Gdy nowojorska policja chciała się wycofać w 2017 roku, Palantir odmówił wydania analiz w formacie umożliwiającym migrację gdzie indziej” – stwierdzono na portalu inicjatywy Nasze Dane. Palantir odpowiedział, że spór dotyczy „elementów powiązanych z własnościową technologią Palantira”.
Kwestię danych nowojorskiej policji opisał BuzzFeed News. Według artykułu, NYPD otrzymało kopię surowych danych wprowadzonych do systemu, bez (oczekiwanej) analizy danych.
Oskar Klimczuk, CyberDefence24: Na portalu naszedane.pl znajduje się stwierdzenie, że w 2017 roku Palantir odmówił nowojorskiej policji wydania analiz w formacie umożliwiającym migrację. Czy jest ono prawdziwe?
Maciej Łaska, Palantir: W 2017 roku pojawiły się publikacje dotyczące sporu pomiędzy Palantirem a nowojorską policją, związanego z przenoszeniem analiz do innego systemu. Spór dotyczył możliwości wykorzystania w nowym środowisku elementów powiązanych z własnościową technologią Palantira. Należy więc odróżnić dane należące do klienta od funkcjonalności i komponentów oprogramowania dostawcy.
Obecne platformy Palantira są projektowane jako rozwiązania otwarte i interoperacyjne. Klienci mogą samodzielnie eksportować nie tylko swoje dane w wielu standardowych formatach, ale też metadane i kod logiki biznesowej. Platforma wspiera pracę w oparciu o powszechnie znane języki programowania. Pozwala to na integracje z innymi rozwiązaniami, rozwijanie własnych aplikacji i swobodną migrację do rozwiązań innych dostawców.
Zmiana dostawcy zaawansowanego oprogramowania może wymagać odtworzenia określonych funkcjonalności, ale nie oznacza utraty kontroli nad danymi ani logiką biznesową i niemożności ich przeniesienia do innego systemu.
Zobacz też

Odpowiedzialność za błędy
Ważnym aspektem sprawy jest ewentualna odpowiedzialność za błędy oprogramowania, szczególnie jeśli mowa o sztucznej inteligencji. Łaska podkreślił, że Palantir wspiera proces decyzyjny, ale odpowiedzialność spoczywa na człowieku.
Oskar Klimczuk: Kto ponosi odpowiedzialność za działania MSS-P, szczególnie w przypadku błędu prowadzącego do szkód finansowych, obrażeń lub śmierci?
Maciej Łaska, Palantir: Maven Smart System jest platformą wspierającą analizę informacji i podejmowanie decyzji. Sztuczna inteligencja może analizować dane, identyfikować obiekty, przedstawiać rekomendacje i automatyzować określone czynności, zgodnie z zasadami ustalonymi przez klienta. W tym sensie pozostaje »drugim pilotem«, ale ostateczne decyzje o podjęciu działań w oparciu o sugestie sztucznej inteligencji podejmuje człowiek.
W związku z powyższym, w zastosowaniach wojskowych odpowiedzialność za decyzje operacyjne pozostaje po stronie uprawnionych ludzi działających w ramach wojskowego łańcucha dowodzenia, zgodnie z właściwymi procedurami i przepisami prawa.
Podsumowanie
Temat Palantira jest skomplikowany i kontrowersyjny. W artykule nie rozstrzygamy o racji bądź słuszności: pragniemy przedstawić możliwe szeroki zakres poglądów z każdej strony sporu. W tym celu pragniemy polecić kilka artykułów odnoszących się do sprawy:
- "Jeden Palantir, by wszystkimi rządzić" - Joanna Cisowska, didleth.pl;
- "Palantir donosi do ICE, gdzie szukać imigrantów. Żyjemy w czasach inwigilacji totalnej" - Joanna Cisowska, oko.press;
- "Palantir: z każdej strony stołu" - Frontstory;
- "Jedna osoba z laptopem zamiast sztabu. Szef Palantira w Europie opowiada, jak AI zmienia wojnę w Ukrainie" - Puls Biznesu;
- "Palantir wchodzi do Wojska Polskiego. Duże nadzieje, ale także obawy" - Łukasz Maziewski, xyz.pl;
- "MON analizuje alternatywy dla Palantira" - Szymon Palczewski, CyberDefence24;
- "Palantir prześwietlony przez polskich żołnierzy. Podbije wojsko?" - Szymon Palczewski, CyberDefence24;
- "Palantir dostanie dane polskiej armii? Narastają wątpliwości wokół współpracy MON" - Nikola Bochyńska, wnp.pl.
- "Czy Palantir może szpiegować polskie wojsko" - Panoptykon.
Wszystkim chętnym polecamy anonimowy kontakt z nami – należy użyć formularza „Zgłoszenia anonimowe” u dołu strony.




Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].