


- sponsorowane
- WIADOMOŚCI
Osobista odpowiedzialność zarządu i 24 godziny na reakcję. Czy NIS2 wymusi transformację polskich firm i organizacji?
Autor. Materiały prasowe
Nadchodząca nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa (UKSC), wdrażająca do polskiego porządku prawnego unijną dyrektywę NIS2, z pewnością zmieni zasady gry. Nowe regulacje budzą wiele emocji zwłaszcza wśród przedsiębiorców, którym kończy się czas na przygotowanie się do nowej rzeczywistości.
Materiał sponsorowany
Przez lata cyberbezpieczeństwo było w wielu organizacjach traktowane jako domena działów IT. Dyrektywa NIS2 kończy ten etap, a nowe przepisy wyraźnie przenoszą ciężar odpowiedzialności na samą górę struktury organizacyjnej, jednocześnie stawiając wyzwania przed zespołami operacyjnymi.
Co te zmiany oznaczają w praktyce i jak przygotować organizację na nowe wymogi? Oto odpowiedź Klastra #CyberMadeInPoland oraz ekspertów branży cyberbezpieczeństwa.
Zmiana paradygmatu: Zarząd odpowiada osobiście
Jednym z najważniejszych punktów nowej regulacji jest nałożenie na organy zarządzające podmiotów kluczowych i ważnych bezpośredniego obowiązku zatwierdzania środków zarządzania ryzykiem w cyberbezpieczeństwie oraz nadzorowania ich wdrażania, regularnego podnoszenia kwalifikacji z zakresu zarządzania ryzykiem w cyberbezpieczeństwie, a także ostateczna odpowiedzialność za całokształt działań w obszarze cyberbezpieczeństwa. Co więcej, ta odpowiedzialność nie ma już charakteru wyłącznie korporacyjnego – staje się imienna.
Zobacz też 

Za zaniedbania grożą kary finansowe, nakładane nie tylko na organizację, ale również bezpośrednio na osoby pełniące funkcje kierownicze. W skrajnych przypadkach uporczywego niewywiązywania się z obowiązków, organ nadzorczy będzie mógł zastosować środek w postaci tymczasowego zakazu pełnienia funkcji kierowniczych przez daną osobę.
Członek zarządu nie musi być inżynierem-bezpiecznikiem, ale musi rozumieć profil ryzyka swojej organizacji i potrafić udowodnić, że podjął należyte środki ostrożności.
Wyścig z czasem: Zgłoszenie w 24 godziny
Drugim istotnym elementem NIS2 jest model zgłaszania incydentów. Dotychczas stosowane procedury, oparte na spokojnej analizie powłamaniowej trwającej dni lub tygodnie, nie będą już akceptowalne.
NIS2 wprowadza trzystopniowy model raportowania:
- do 24 godzin od wykrycia: przesłanie wczesnego ostrzeżenia do właściwego zespołu CSIRT;
- do 72 godzin od wykrycia: przekazanie pełnego zgłoszenia incydentu określającego m.in wpływ incydentu na usługi, liczbę użytkowników których dotyczy incydent czy podjęte działania naprawcze;
- do miesiąca od wykrycia: przygotowanie i przesłanie raportu końcowego, z analizą przyczyn, opisem skutków i listą działań zapobiegawczych. Jeśli analiza lub działania naprawcze trwają dłużej, podmiot i tak jest zobowiązany do złożenia raportu i następnie przesyłania aktualizacji.
Może się wydawać, że 24 godziny to niezwykle krótki czas w warunkach kryzysowych – i słusznie, w takich sytuacjach każda minuta jest na wagę złota. Aby zmieścić się w tym oknie czasowym, organizacja musi posiadać precyzyjnie zdefiniowane kryteria klasyfikacji incydentu oraz sprawdzoną ścieżkę decyzyjną. Próba zwoływania zarządu i analizowania sytuacji od zera w trakcie trwającego ataku ransomware gwarantuje przekroczenie ustawowego terminu.
Dlatego podmioty będą musiały wyznaczyć zespół bądź osobę odpowiedzialną za zgłaszanie incydentów – może to być dział IT, wewnętrzny SOC lub zewnętrzny konsultant ds. cyberbezpieczeństwa. Warto pamiętać, że jeśli incydent dotyczył naruszenia danych osobowych, podmiot musi również dokonać osobnego zgłoszenia do Prezesa UODO.

Za brak zgłoszenia incydentu w wymaganym terminie grożą surowe kary finansowe: dla podmiotów kluczowych do 10 mln EUR lub 2% rocznego obrotu w skali globalnej, a dla podmiotów ważnych do 7 mln EUR lub 1,4% rocznego światowego obrotu.
Łańcuch dostaw – prawdziwy promień rażenia NIS2
Nawet firmy, które nominalnie nie wpadają w zakreślone przez ustawodawcę progi wielkościowe czy sektorowe, odczują skutki dyrektywy. NIS2 nakłada na podmioty kluczowe i ważne obowiązek weryfikacji bezpieczeństwa swoich dostawców i podwykonawców – bezpieczeństwo łańcucha dostaw.
W efekcie mniejsze podmioty z sektora MŚP już teraz otrzymują od swoich kluczowych kontrahentów rozbudowane kwestionariusze audytowe i żądania przedstawienia dowodów na stosowanie odpowiednich polityk bezpieczeństwa i działań (np. ISO 27001, testy penetracyjne, plany BCP). Brak przygotowania w tym obszarze może skutkować utratą kluczowych kontraktów.
Wdrożenie wymogów NIS2 to proces wielowątkowy, łączący audyt prawny, przegląd procesów biznesowych oraz dostosowanie architektury IT/OT. Kluczem do sukcesu jest uniknięcie podejścia deklaratywnego (zgodności na papierze) na rzecz budowania prawdziwej odporności cyfrowej.
Zobacz też

Aby przeprowadzić polskie przedsiębiorstwa i instytucje przez ten skomplikowany proces, przygotowaliśmy kompleksowe opracowanie prosto od ekspertów rynku cyberbezpieczeństwa i prawa nowych technologii.
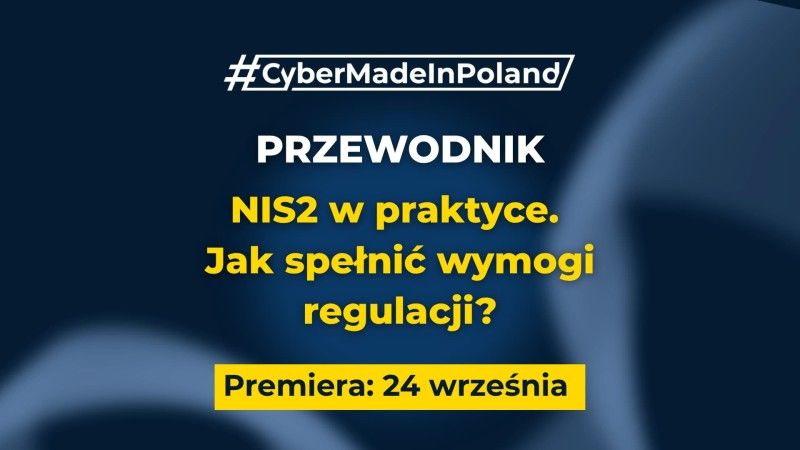
Premiera: Praktyczny przewodnik po NIS2 i KSC
Już wkrótce odbędzie się premiera naszej najnowszej publikacji: „NIS2 w praktyce. Jak spełnić wymogi regulacji?”.
To praktyczne opracowanie stworzone z myślą o członkach zarządów, dyrektorach, CISO, radcach prawnych, audytorach, pracownikach działów IT – osobach, które będą w jakikolwiek sposób zaangażowane w przygotowanie firmy do nowej rzeczywistości regulacyjnej.
Przewodnik powstał we współpracy z ekspertami polskich firm cybersecurity, dzielących się swoim wieloletnim doświadczeniem pracy z klientami z najróżniejszych sektorów.
Na stronach przewodnika przedstawiamy konkretne kroki wdrożeniowe, interpretacje wymagań regulacyjnych, dobre praktyki z rynku, rekomendacje ekspertów, a także przykłady realnych wdrożeń.
Premiera przewodnika zaplanowana jest na 24 września. Zarejestruj się aby otrzymać swoją kopię PDF w dniu premiery.





Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].