


- WIADOMOŚCI
Klucze YubiKey podatne na klonowanie. Badacze wykryli lukę
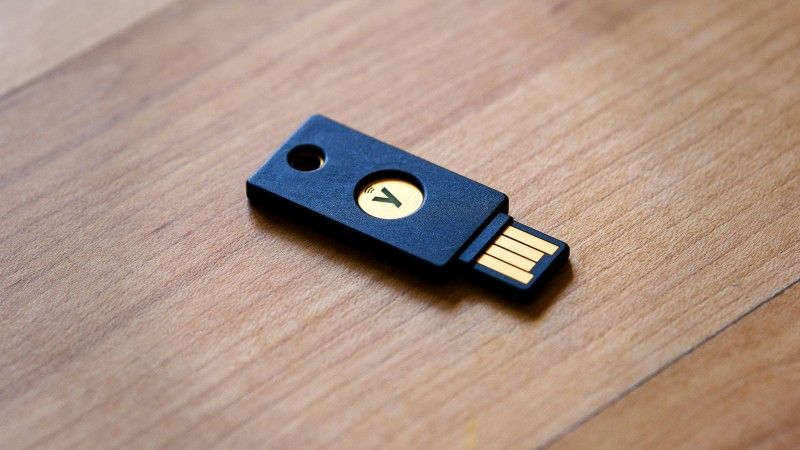
Autor. Andy Kennedy / Unspash
YubiKey 5, najpopularniejszy sprzętowy token do uwierzytelniania dwuskładnikowego zawiera lukę. Umożliwia ona sklonowanie urządzenia, gdy atakujący uzyska do niego dostęp fizyczny.
Podatność szczegółowo opisali w raporcie badacze NinjaLab i nawali ją „EUCLEAK”. Luka występuje w zabezpieczeniach biblioteki kryptograficznej Infineon Technologies.

Podatność EUCLEAK
Chodzi konkretnie o side channel biblioteki i użyty tam algorytm ECDSA (ang. Elliptic Curve Digital Signature Algorithm, pl. algorytm krzywych eliptycznych).
ECDSA jest powszechnie używane w standardzie uwierzytelniania FIDO (Fast Identity Online). Atak typu side-channel na ECDSA pozwolił badaczom na wydobycie prywatnego klucza urządzenia.
Luka odkryta przez NinjaLab pozostawała niezauważona przez 14 lat.

YubiKey z ostrzeżeniem
Producent YubiKey wydał ostrzeżenie dotyczące podatności. „Atakujący może wykorzystać ten problem jako część wyrafinowanego i ukierunkowanego ataku w celu odzyskania dotkniętych nim kluczy prywatnych” - napisano.
Aby atak się udał, oszust musi fizycznie posiadać klucz i znać konta, które chce zaatakować, a także mieć dostęp do specjalistycznego sprzętu. W niektórych przypadkach może też potrzebować dodatkowych informacji, w tym nazwy użytkownika, kodu PIN czy hasła do konta.

Podatne urządzenia
Luka występuję w następujących kluczach:
- YubiKey 5 Series – wersje wcześniejsze niż 5.7
- YubiKey 5 FIPS Series – wersje do 5.7
- YubiKey 5 CSPN Series - wersje do 5.7
- YubiKey Bio Series v- wersje do 5.7.2
- Security Key Series - wersje do 5.7
- YubiHSM 2 - wersje do 2.4.0
- YubiHSM 2 FIPS - wersje do 2.4.0
Aby sprawdzić, jakiego typu mamy urządzenie, można skorzystać z aplikacji Yubico Authenticator, udostępnionej przez firmę.
Luka obejmuje również inne produkty wykorzystujące bibliotekę kryptograficzną Infineon, w tym niektóre moduły Trusted Platform Module (TPM) i krytyczne systemy, takie jak paszporty elektroniczne czy portfele kryptowalut.

Biblioteka Infineon usunięta
Firma Yubico zapewnia, że usunęła „zależność od biblioteki kryptograficznej Infineon na rzecz własnej biblioteki kryptograficznej Yubico”.







Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].