


- WIADOMOŚCI
USA: cyberataki na tankowce. Służby weszły na pokłady, w tle Iran
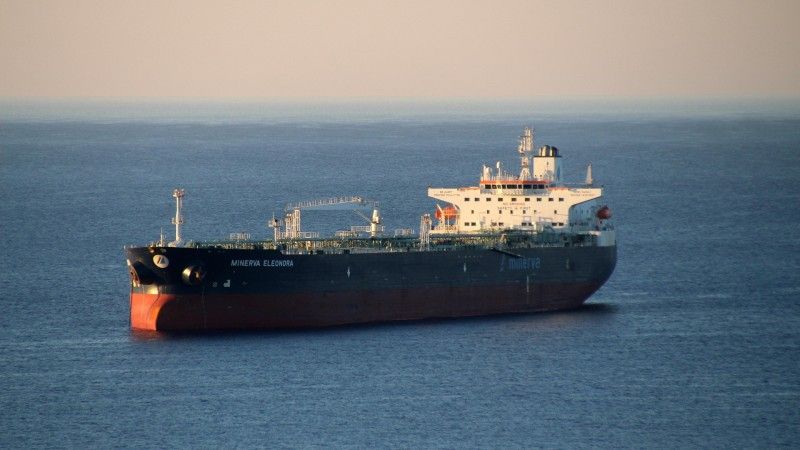
Autor. Pixabay.com; Licencja: https://pixabay.com/service/license-summary/. Zdjęcie ilustracyjne
FBI oraz Straż Przybrzeżna USA (Coast Guard) weszły na pokłady dwóch tankowców płynących do Stanów Zjednoczonych. Służby podejrzewały, że statki padły ofiarami cyberataków – potwierdziło się to przynajmniej w jednym przypadku. Badany jest potencjalny udział Iranu, choć dotychczas nie ma ku temu jednoznacznych dowodów dostępnych publicznie. W sprawie pojawia się również wątek niepotwierdzonych skutków incydentów, kolportowanych przez agencję informacyjną z Teheranu.
Jak podają CBS News i Wall Street Journal, FBI oraz Straż Przybrzeżna USA weszły na pokłady dwóch statków w drugiej połowie sierpnia br.
Jednym z nich był „VL Prosperity”, tankowiec służący do przewozu ropy naftowej, pływający pod banderą Liberii, który może transportować ponad 2 mln baryłek. Drugim tankowcem był „Kohaku”, przeznaczony do przewozu LPG pod banderą Wysp Marshalla. Jego nośność przekracza 59 tysięcy ton.
Powodem interwencji służb w Zatoce Meksykańskiej miało być zapewnienie integralności systemów IT i OT statków wobec podejrzenia skompromitowania ich sieci. Kontradmirał Amy Grable, dowódca U.S. Coast Guard Cyber Command, potwierdziła odnalezienie śladów „złośliwej aktywności” na jednym ze statków, o czym informowało CBS News.

Co wiadomo o cyberataku?
Kontradm. Grable potwierdziła, że obawiano się przejścia atakujących z IT do systemów sterujących statkiem. Należy przy tym podkreślić, że dotychczas służby nie potwierdziły ingerencji w funkcjonowanie tankowców. Nieznany jest również wektor ataku czy kraj pochodzenia atakujących.
W przestrzeni medialnej pojawiła się również informacja o odcięciu łączności statku „VL Prosperity” na 30 godzin. Podało ją ABC News, powołując się na swoje źródła. Identyczną wiadomość przekazała irańska agencja Mehr. Obecnie nie ma oficjalnego potwierdzenia, że faktycznie doszło do odcięcia komunikacji statku.
Iran „wie wszystko"
Do incydentu na tankowcu pod liberyjską banderą odniosła się agencja prasowa Mehr. Warto jednak pamiętać, że to źródło jest bezpośrednio powiązane z rządem w Teheranie, co podkreśla ukraińskie Centrum Zwalczania Dezinformacji. Jako przykład podano wiele kampanii dezinformacyjnych odnośnie wojny z Rosją.
Irańska agencja Mehr twierdzi, opierając się o rzekome informacje od jednego z członków załogi, że cyberatak miał bezpośrednio wpłynąć m.in. na pracę silnika statku. Warto podkreślić, że obecnie nie ma żadnego oficjalnego źródła informacji, które uznało to twierdzenie za prawdziwe. Do sprawy odniosła się również agencja Tasnim. Komunikat jest datowany na dzień wejścia służb na drugi statek – co najmniej kilkanaście dni przed opisaniem sprawy przez amerykańskie media.
Informacje o wpływie ataku na statek mogą być kampanią dezinformacyjną, mającą wyolbrzymić realne skutki incydentu w oczach zachodniej opinii publicznej. Jednocześnie dość mało wiemy o jakichkolwiek technicznych szczegółach zdarzenia.

Nie pierwszy atak na statek
W 2019 roku statek płynący do Portu Nowego Jorku i New Jersey zgłosił Straży Przybrzeżnej incydent dotyczący sieci na pokładzie.
Eksperci stwierdzili zainfekowanie komputerów złośliwym oprogramowaniem, które bezpośrednio wpłynęło na działanie systemów IT. Nie wpłynęło to bezpośrednio na m.in. sterowanie statkiem.
Amerykańska Straż Przybrzeżna zalecała wówczas poniższe rekomendacje dla organizacji związanych z transportem morskim:
- segmentacja sieci;
- unikanie współdzielenia kont;
- ostrożność podczas korzystania z zewnętrznych nośników danych (np. pendrive'ów);
- korzystanie z oprogramowania antywirusowego;
- instalowanie aktualizacji.





Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].