


- WIADOMOŚCI
Cyberatak wyłączył brytyjską elektrownię. Podejrzewany Iran
Autor. Pixabay.com. Licencja: https://pixabay.com/service/license-summary/
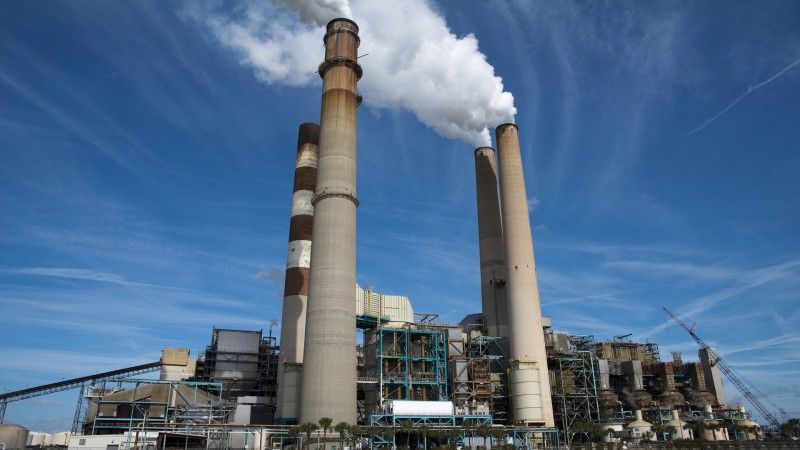
Cyberatak, którego przeprowadzenie przypisano Iranowi, miał spowodować wyłączenie elektrowni gazowej w Wielkiej Brytanii na 4 dni. Incydent jasno pokazuje, że cyberbezpieczeństwo w tym obszarze jest kluczowe – potwierdzają to również liczne cyberataki na polskie obiekty, gdzie celem były m.in. mała elektrownia wodna czy ciepłownia. Co wiemy o sprawie?
Jak podaje The Telegraph, irański cyberatak miał wyłączyć z użytkowania jedną małą elektrownię gazową na cztery dni. Dziennik zaznacza, że był to dotychczas najbardziej udany atak tego typu w Wielkiej Brytanii.
Do incydentu miało dojść w tym samym czasie, co liczne cyberataki na amerykański sektor wodno-kanalizacyjny, które szerzej opisywaliśmy na naszym portalu.

Cyberatak na elektrownię
W materiale prasowym nie ujawniono nazwy jednostki, która miała paść ofiarą cyberprzestępców z Iranu. Obecnie nic nie wskazuje na to, aby incydent miał skutki dla osób fizycznych na Wyspach.
The Telegraph zaznacza, że wiele małych elektrowni podłączonych do sieci elektroenergetycznej (grid) jest używanych zaledwie przez kilka godzin w tygodniu – np. w sytuacji, gdy elektrownie wiatrowe nie dostarczają dużo energii lub popyt na prąd jest wyższy niż zazwyczaj.
To właśnie mała elektrownia gazowa była ofiarą ataku. Incydent miał nie mieć realnych skutków na wytwarzanie energii w Wielkiej Brytanii.
„Dla krajowego systemu elektroenergetycznego, którego moc liczona jest w dziesiątkach GW to incydent o marginalnym znaczeniu. Ale istotny strategicznie. Pokazuje bowiem, że słabo zabezpieczone i zdalnie kierowane obiekty energetyczne mogą być skutecznie zakłócane przez hakerów” – stwierdził dr Łukasz Olejnik na portalu X, odnosząc się do omawianego incydentu.
Polska na celowniku
„Niestety, w mojej ocenie, na dziś polskie OT jest tykającą bombą, której detonator pozostaje w rękach przestępców” – podkreślał Piotr Zielaskiewicz z DAGMA Bezpieczeństwo IT.
W wielu podmiotach – szczególnie w sektorze wod-kan i ciepłownictwie – nadal funkcjonują systemy projektowane kilkanaście czy kilkadziesiąt lat temu, które zostały podłączone do sieci szybciej, niż zbudowano wokół nich adekwatne mechanizmy ochrony. Tam, gdzie wdrożono monitoring, segmentację i procedury reagowania, ataki udało się wykryć i powstrzymać. Największe ryzyko dotyczy organizacji, które wciąż działają reaktywnie, zamiast systemowo zarządzać cyberzagrożeniami.
Piotr Combik, CISO Poland
Aleksander Kostuch (Stormshield) zaznaczył, że obecne środowiska IT/OT wymagają:
- inwentaryzacji zasobów;
- segmentacji;
- stałego monitoringu;
- automatyzacji reakcji.
„Niestety, z tym wciąż mamy problem, a istotną barierą pozostaje również niedobór specjalistów łączących kompetencje IT i automatyki” – podsumował Kostuch.

Cyberataki na wodę i kanalizację
Od drugiej połowy 2024 roku obserwujemy liczne ataki na polski sektor wodno-kanalizacyjny – ofiarami cyberataków było kilka oczyszczalni ścieków oraz stacji uzdatniania wody. Udało się nam ustalić, że w związku z incydentami zarzuty usłyszało dwóch Rosjan.
Manipulowanie parametrami technicznymi obiektów w zdecydowanej większości nie doprowadza do wystąpienia realnych skutków dla odbiorców usług. Przykładem może być oczyszczalnia ścieków w Chodaczowie, gdzie zespół niezwłocznie zareagował na zdarzenie.
Jednocześnie w Raporcie rocznym CERT Polska za 2025 rok wskazano, że cyberatak na jeden z polskich wodociągów doprowadził do wyczerpania się zasobów w zbiorniku, powodując „przerwę w dostarczaniu wody na ok. 6 godzin dla ok. 2,5 tys. mieszkańców gminy”.
Na naszych łamach opisywaliśmy również cyberataki na małą elektrownię wodną oraz stację regazyfikacji LNG. Tak jak w przypadku Wielkiej Brytanii, obecnie nic nie wskazuje na to, że incydenty miały realne skutki dla odbiorców usług.
Komentarz eksperta
Wojciech Górecki, specjalista ds. badań z AGH podkreślił, że omawiany przypadek jest medialny, lecz nie należy do wyjątków.
Zaznaczył, że podobne incydenty odnotowywujemy również w Polsce. „W ostatnich dwóch latach celem cyberataków były m.in. polskie oczyszczalnie ścieków, stacje uzdatniania wody, instalacje OZE i elektrociepłownie. Pod koniec 2025 roku doszło do skoordynowanego, destrukcyjnego ataku na sektor energetyczny, a w jednej z mniejszych elektrociepłowni cyberatak doprowadził już bezpośrednio do zatrzymania turbiny i części procesu technologicznego. Wcześniej atakujący uzyskiwali dostęp do systemów wodociągowych i manipulowali parametrami urządzeń. Nie mówimy więc już o hipotetycznym zagrożeniu, lecz o obserwowanej kampanii ataków na rzeczywiste systemy OT” – stwierdził ekspert.
To, co w brytyjskim przypadku powinno zwracać uwagę, to fakt, że celem nie była wielka elektrownia, lecz relatywnie niewielki obiekt. W cyberbezpieczeństwie infrastruktury krytycznej często koncentrujemy uwagę na największych operatorach, podczas gdy mniejsze elektrownie, elektrociepłownie, wodociągi czy oczyszczalnie mogą dysponować znacznie mniejszymi zespołami IT i cyberbezpieczeństwa, korzystać ze starszych systemów automatyki i mieć ograniczone środki na ich modernizację. Nie oznacza to jednak, że są technologicznie całkowicie odmienne od dużych przedsiębiorstw. Bardzo często wykorzystują urządzenia, sterowniki, rozwiązania komunikacyjne czy oprogramowanie tych samych producentów, a niekiedy nawet bardzo podobne architektury
Wojciech Górecki, AGH
Górecki podkreślił, że styk „dwóch światów” – IT i OT – ma szczególne znaczenie dla systemów przemysłowych. „Problemem nie jest samo „podłączenie do Internetu”, ale niewłaściwie zaprojektowana architektura: słaba segmentacja sieci, nadmierne uprawnienia, niewystarczająco zabezpieczony dostęp zdalny, urządzenia lub systemy z nieaktualnym oprogramowaniem czy brak skutecznego monitorowania. Do tego dochodzi czynnik ludzki np. phishing, przejęcie danych uwierzytelniających czy błędy dostawców i serwisantów mogą stworzyć drogę z sieci biurowej do środowiska technologicznego” – dodał.
Specjalista wyróżnił również podstawowe elementy, które zwiększają poziom bezpieczeństwa w jednostkach tego typu. Zaliczono do nich:
- pełną inwentaryzację urządzeń i połączeń;
- realną separację IT i OT;
- silne uwierzytelnianie dostępu zdalnego;
- kontrolę kont serwisowych;
- zarządzanie podatnościami i kopiami zapasowymi;
- monitoring zdarzeń.

Jak się chronić?
Wojciech Górecki (AGH) zaznaczał, że kluczowa jest wspólna obrona. ”Kilka lub kilkanaście mniejszych podmiotów może korzystać ze współdzielonego albo federacyjnego SOC, wspólnego monitoringu, wymiany informacji o zagrożeniach i skoordynowanej reakcji na incydenty” – przekazał naszemu portalowi, dodając, że eliminuje to wiele finansowych i technicznych problemów.
Ekspert wskazał przy tym, że fundamentem jest budowanie kultury bezpieczeństwa, wraz z porzuceniem myślenia o cyberbezpieczeństwie jako „jednorazowym projekcie lub zakupie kolejnego rozwiązania technicznego”.
Potrzebna jest kultura cyberbezpieczeństwa obejmująca zarząd, informatyków, automatyków, operatorów, utrzymanie ruchu i firmy zewnętrzne. Organizacja powinna zakładać, że nawet przy dobrych zabezpieczeniach skuteczny atak jest możliwy, i wiedzieć, co zrobi w pierwszych minutach: jak odizoluje system, czy potrafi przejść na sterowanie lokalne lub manualne, jak bezpiecznie zatrzyma proces, jak odtworzy konfigurację i z kim skontaktuje się po pomoc.
Wojciech Górecki, AGH
Według Góreckiego, podejście do cyberbezpieczeństwa powinno opierać się nie tylko na technologii, ale obejmować również „przygotowanie ludzi, procedury, ćwiczenia i zdolność do współpracy”.
Polska energetyka zagrożona
Pod koniec 2025 roku doszło do poważnego incydentu w sektorze energii, obszernie opisanego w raportach CERT Polska z stycznia i sierpnia br. Niedawno dowiedzieliśmy się, że doszło do chwilowego przestoju w działaniu elektrociepłowni, dostarczającej ciepło dla 50 tys. osób – jednocześnie nie spowodowało to przerw w dostawach ciepła.
Według relacji pracowników elektrociepłowni sterowniki zostały przełączone w tryb STOP i zabezpieczone hasłem, które uniemożliwiało zmianę ich trybu pracy oraz modyfikację oprogramowania. W rezultacie doszło do zatrzymania turbiny parowej i stacji uzdatniania wody do celów technicznych, co doprowadziło do przerwania procesu kogeneracji
CERT Polska, Uzupełnienie raportu z incydentu w sektorze energii w grudniu 2025 roku
Redakcji CyberDefence24.pl udało się również potwierdzić wystąpienie cyberataku na małą ciepłownię na Mazurach – wówczas atakujący doprowadzili do zmiany parametrów kotła. Również nikomu nie zabrakło wówczas ciepła, lecz każe zadawać pytania o bezpieczeństwo naszej infrastruktury OT.
W 2024 roku CERT Polska rekomendował m.in. odłączenie paneli sterowania od dostępu do Internetu. Rok później ABW wskazywało, że jest to element umożliwiający przeprowadzanie cyberataków. Szerzej temat poruszyliśmy w rozmowie z Katarzyną Łukasiewicz, redaktor naczelną portalu Energetyka24.






Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].