


- WIADOMOŚCI
- OPINIA
Szpital jako podmiot kluczowy KSC. Ten sam przepis, inne konsekwencje [OPINIA]
Autor. CyberDefence24 / Zdjęcie wygenerowane przez ChatGPT
W urzędzie awaria systemu oznacza opóźnioną sprawę administracyjną. W szpitalu może oznaczać brak dostępu do wyniku badania w chwili, gdy decyduje on o sposobie leczenia. Szpital, podobnie jak urząd administracji publicznej, podlega dziś tym samym przepisom o KSC. Ta sama osobista odpowiedzialnoś. Różni się jedynie stawka.
Sektor ochrony zdrowia znajduje się w załączniku do ustawy o krajowym systemie cyberbezpieczeństwa od jej pierwotnej wersji z 2018 r. Podobnie jak urząd administracji publicznej, podlega tym samym przepisom znowelizowanej ustawy o KSC (t.j. Dz.U. 2026 poz. 20, nowelizacja Dz.U. 2026 poz. 252). Ten sam katalog obowiązków. Ten sam System Zarządzania Bezpieczeństwem Informacji obejmujący czternaście obszarów z art. 8 ust. 1. Te same terminy zgłaszania incydentów 24 godziny na wczesne ostrzeżenie, 72 godziny na pełne zgłoszenie.
Skala problemu w liczbach
Dane pokazują lukę między skalą zagrożenia a przygotowaniem placówek. Liczba cyberincydentów w polskiej ochronie zdrowia wzrosła czterokrotnie od 2021 roku. Najczęstszym wektorem ataku pozostaje phishing odpowiada za ponad połowę udanych włamań do systemów szpitalnych.

Mimo to, jak wynika z badania sektora, jedynie 13 proc. placówek medycznych ma własny wewnętrzny zespół ds. cyberbezpieczeństwa, a kolejne 15 proc. korzysta ze wsparcia zewnętrznego. Pozostałe 72 proc. nie ma żadnej dedykowanej struktury w tym obszarze. Skutki ransomware w szpitalu nie kończą się na stracie finansowej.
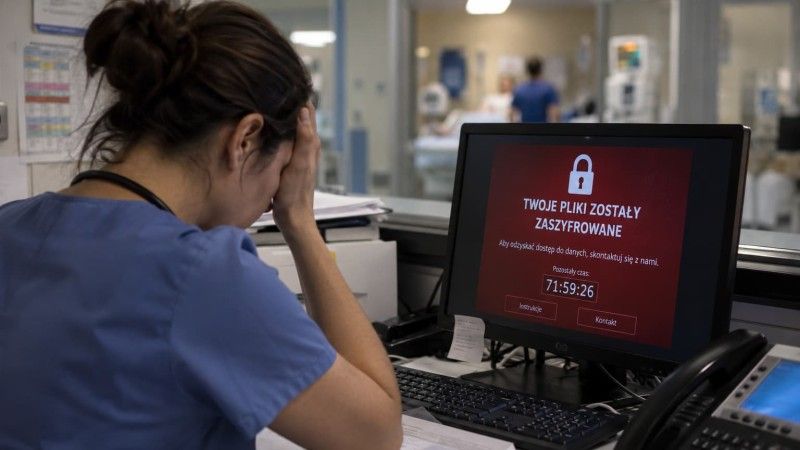
Zaszyfrowanie systemów oznacza brak dostępu do dokumentacji medycznej, wstrzymanie rejestracji pacjentów i sparaliżowane systemy diagnostyki obrazowej. W skrajnych przypadkach placówka musi przekierować karetki do innych szpitali, bo nie jest w stanie bezpiecznie przyjąć pacjenta.
To nie teoria ostatnie miesiące w Polsce
Skala zagrożenia nie jest hipotetyczna. Tylko między marcem a lipcem 2026 r. cyberataki dotknęły kilku polskich placówek medycznych. Samodzielny Publiczny Wojewódzki Szpital Zespolony w Szczecinie padł ofiarą ransomware na przełomie lutego i marca, co wymagało wsparcia specjalistów Wojsk Obrony Terytorialnej.
Kilka dni później, 13 marca, ten sam typ ataku dotknął Bonifraterskiego Centrum Medycznego, odpowiadającego za trzy szpitale i osiem innych placówek ze zidentyfikowanym wysokim ryzykiem kradzieży danych pacjentów. Centralne Biuro Zwalczania Cyberprzestępczości potwierdziło, że za atakami na Szczecin i Bonifraterskie Centrum stoi prawdopodobnie ta sama grupa przestępcza, odpowiedzialna łącznie za ponad 700 podobnych ataków na świecie.

W kolejnych tygodniach doszło do incydentów w Centrum Medycznym „Eskulap” w Raciborzu, Świętokrzyskim Centrum Rehabilitacji w Czarnieckiej Górze oraz sieci placówek PaKK-Med. Najpoważniejszym potwierdzonym dotąd przypadkiem wycieku pozostaje incydent w systemie MyDr, gdzie doszło do naruszenia danych blisko 19 mln osób. Zdarzały się też incydenty wykraczające poza kradzież danych CBZC potwierdziło sprawę manipulacji parametrami wentylacji w jednym z polskich szpitali, w związku z którą zarzuty usłyszało dwóch obywateli Rosji.
To pokazuje, że w ochronie zdrowia stawką bywa nie tylko poufność danych, ale bezpośrednie bezpieczeństwo fizyczne pacjentów. Skalę zjawiska potwierdzają też dane CSIRT Centrum e-Zdrowia: w 2025 r. odnotowano 1441 incydentów bezpieczeństwa w sektorze ochrony zdrowia, wobec 1028 rok wcześniej i 435 w 2023 r. wzrost o ponad 60 proc. rok do roku, w tym osiem ataków ransomware i pięć incydentów poważnych w rozumieniu ustawy o KSC.
Ten sam framework, inne priorytety wdrożenia
Poniższe podejście nie wymaga osobnego modelu zarządzania bezpieczeństwem dla sektora zdrowia. Wymaga zastosowania tego samego SZBI, który obowiązuje w administracji publicznej, z inaczej rozłożonymi akcentami.
Klasyfikacja aktywów według wpływu na bezpieczeństwo pacjenta, nie tylko na dostępność danych. System rejestracji pacjentów i system podtrzymywania funkcji życiowych wymagają różnego poziomu redundancji. Rejestr ryzyk powinien to odzwierciedlać wprost, a nie traktować oba systemy jako równorzędne pozycje w tabeli.

Plan ciągłości działania z realnym scenariuszem offline. W administracji awaria systemu informatycznego oznacza pracę na papierze przez kilka dni. W szpitalu procedury awaryjne muszą pozwolić personelowi medycznemu bezpiecznie funkcjonować bez dostępu do systemów przez godziny, nie dni z jasną instrukcją, kto w tym czasie podejmuje decyzje kliniczne bez wsparcia elektronicznej dokumentacji.
Szkolenia dopasowane do ryzyka klinicznego. Obowiązek edukacji personelu z art. 8 ust. 1 pkt 2 lit. i ustawy o KSC nie różni się formalnie między sektorami. W szpitalu jednak kliknięcie w link phishingowy przez jedną pielęgniarkę czy lekarza może uruchomić łańcuch zdarzeń kończący się przekierowaniem karetek a nie tylko utratą danych administracyjnych.
Zgłaszanie incydentów bez opóźnień wynikających z hierarchii klinicznej. Terminy 24 i 72 godzin obowiązują niezależnie od tego, czy incydent wykryje dział IT, czy personel medyczny. Procedura eskalacji musi być znana także poza działem informatycznym pielęgniarka, która zauważy nietypowe zachowanie systemu, powinna wiedzieć, do kogo to zgłosić bez zbędnej zwłoki.
Wspólny mianownik dla administracji i ochrony zdrowia
Dyrektor szpitala i naczelnik wydziału bezpieczeństwa w urzędzie administracji publicznej pracują dziś w tym samym reżimie prawnym. Oboje odpowiadają osobiście za zatwierdzenie środków zarządzania ryzykiem. Oboje podlegają karom administracyjnym za brak SZBI, sięgającym w skrajnych przypadkach 300 proc. rocznego wynagrodzenia kierownika (art. 73a).
Oboje mogą i powinni czerpać z tego samego doświadczenia wdrożeniowego dobrze zaprojektowany rejestr ryzyk, przejrzysta struktura odpowiedzialności i regularne ćwiczenia sprawdzają się niezależnie od tego, czy stawką jest ciągłość usługi publicznej, czy życie pacjenta. Różnica leży nie w przepisach, tylko w priorytetach ich wdrożenia. Sektor ochrony zdrowia, mając ten sam punkt startu co administracja, ma mniej czasu na błędy.





Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].