- WIADOMOŚCI
Cyberatak na francuskie sklepy. Lodówki za stare na łatki
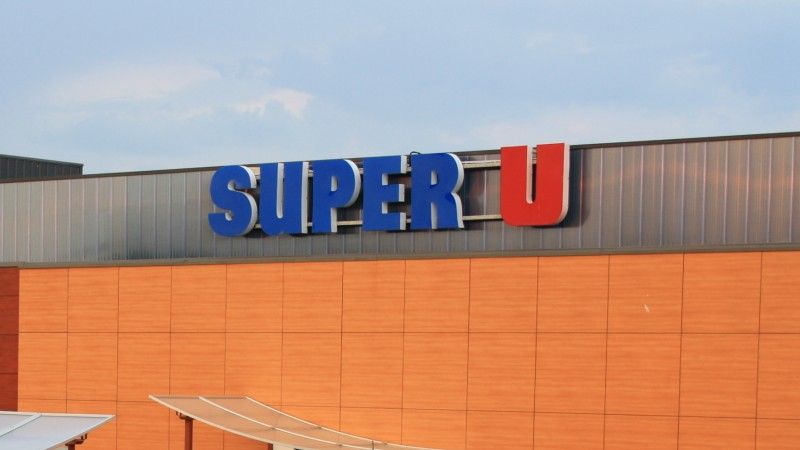
Autor. Lionel Allorge - Own work, CC BY-SA 3.0, https://commons.wikimedia.org/w/index.php?curid=15214112
Część zhakowanych lodówek we francuskich sklepach nie musi otrzymać łatek bezpieczeństwa od producentów. Agencja UE ds. Cyberbezpieczeństwa przypomniała, że Akt o cyberodporności zobowiązuje twórców do usuwania podatności jedynie podczas okresu świadczenia wsparcia. W przypadku produktów z zakończonym okresem, producent musi jedynie zgłaszać podatności oraz incydenty.
W połowie października w ponad 350 sklepach na terenie Francji doszło do nietypowego cyberataku. Aktorzy zagrożeń uzyskali dostęp do lodówek w kilku sieciach handlowych i doprowadzili do ich rozmrożenia poprzez ustawienie wysokich temperatur. Jak podawaliśmy, żadna z grup nie przyznała się do jego przeprowadzenia; nie wiązano go również z atakiem na holenderską sieć Albert Heijn.

Przepisy zobowiązują tylko do zgłaszania podatności
Głos w sprawie zabrała również Agencja Unii Europejskiej ds. Cyberbezpieczeństwa (ENISA) – i nie jest on optymistyczny dla właścicieli lodówek. Jak opisuje serwis The Record, instytucja wskazała na Akt o cyberodporności (CRA), według którego producenci muszą nie tylko zgłaszać incydenty oraz podatności, lecz także publikować aktualizacje łatające te dziury.
Problem dotyczy jednak produktów, w przypadku których zakończono już okres wsparcia. W tym gronie znajdują się lodówki wyprodukowane przez Danfoss, które stały się obiektem cyberataku. Tutaj producent nie musi łatać podatności – przepisy zobowiązują go jedynie do zgłoszeń.
Od grudnia 2027 roku wymagania przewidziane przez CRA będą ostrzejsze. Okres wsparcia określony przez producentów będzie musiał obejmować spodziewany czas używania sprzętu. Przepis ten nie będzie jednak obejmował produktów wprowadzonych na rynek przed tym terminem lub tych, których okres wsparcia już się zakończył.
Nie wiadomo, kto stoi za atakiem
Francuska agencja cyberbezpieczeństwa ANSSI zaapelowała do użytkowników lodówek o niezwłoczne odcięcie dostępu do urządzeń z poziomu sieci. Wsparcie prewencyjne oraz naprawcze obejmuje wszystkie sektory, które mogą zostać tym problemem dotknięte – najważniejszym z nich są sieci handlowe.
Postępowania w sprawie prowadzą nie tylko cybereksperci, lecz także prokuratura. Przedstawiciel paryskiej prokuratury przyznał, że liczba poszkodowanych wynosi ok. 700. W dalszym ciągu nie wiadomo, kto miał przeprowadzić cyberatak.
Same urządzenia wyprodukowane przez Danfoss wycofano ze sprzedaży w październiku 2016, zaś okres wsparcia zakończono w 2021 roku. W zeszłym roku z kolei firma ogłosiła, że wymusza „całkowite zakończenie obsługi” starych produktów. Powołała się przy tym na nowe unijne przepisy, które miałyby nałożyć na nią nowe zobowiązania w zakresie dostarczania aktualizacji zabezpieczeń.





Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].