


- WIADOMOŚCI
Ataki na wodociągi i oczyszczalnie. Wicepremier wydał rekomendacje
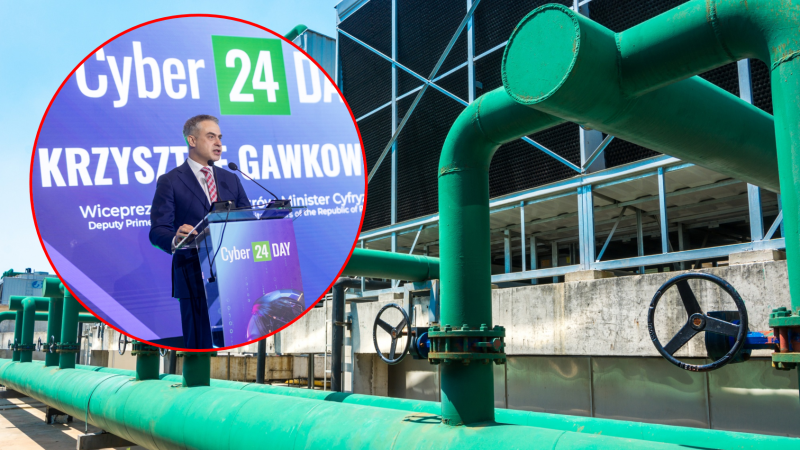
Autor. Tło: Pixabay.com. Licencja: https://pixabay.com/service/license-summary/. Zdjęcie: CyberDefence24
Wicepremier i minister cyfryzacji Krzysztof Gawkowski opublikował rekomendacje dla bezpieczeństwa systemów w sektorze wodno-kanalizacyjnym. Od drugiej połowy 2024 roku obserwowaliśmy liczne cyberataki na stacje uzdatniania wody oraz oczyszczalnie ścieków. Jakie są zalecenia dla systemów OT i paneli administracyjnych?
21 września opublikowano Rekomendację Pełnomocnika Rządu ds. Cyberbezpieczeństwa dotyczącą bezpieczeństwa systemów w sektorze wodociągowo-kanalizacyjnym.
„Bezpośrednia dostępność systemów OT i ich paneli administracyjnych z sieci Internet zwiększa ryzyko nieuprawnionego dostępu do systemów automatyki. Przejęcie kontroli nad takimi systemami może prowadzić do zakłócenia procesów technologicznych, przerwania ciągłości działania oraz powstania zagrożenia dla bezpieczeństwa ludzi” – czytamy w komunikacie.
Komunikat zawiera rekomendacje opracowane w ramach współpracy Ministerstwa Cyfryzacji i CSIRT Infrastruktura. Podmioty KSC powinny niezwłocznie zastosować się do zaleceń z dokumentu, ponieważ ryzyko manipulowania parametrami technicznymi obiektów nie jest wyłącznie teoretyczne, co niejednokrotnie opisywaliśmy na łamach CyberDefence24.

Rekomendacje pełnomocnika rządu
Systemy OT to sprzęt, oprogramowanie i sieci odpowiedzialne za sterowanie i nadzór nad procesem przemysłowym. Podstawową metodą ochrony przed zagrożeniami dla nich jest separacja od Internetu, co zostało wskazane w pierwszym punkcie rekomendacji.
W październiku 2025 roku ABW wskazywało w odpowiedzi na pytania prasowe naszej redakcji, że „potencjalnie skompromitowane podmioty posiadały zasoby IT dostępne z publicznej sieci Internet, w tym panele HMI sterujące procesami technologicznymi”. Podobne zalecenie wydał również CERT Polska w maju 2024 roku.
Urządzenia OT powinny być również odseparowane od sieci IT (np. w ramach segmentacji). Oprócz tego, wśród rekomendacji znalazło się m.in.:
- aktualizowanie oprogramowania;
- objęcie systemów OT w planach odtworzenia po awarii;
- wieloskładnikowe uwierzytelnianie;
- zmiana domyślnych haseł logowania;
- blokowanie nieużywanych kont;
- wyłączenie domyślnych kont;
- stosowanie polityki minimalnych wymaganych uprawnień oraz cykliczny przegląd uprawnień użytkowników;
- logowanie zdarzeń (np. w ramach SIEM.
W dokumencie wskazano również „cykliczny przegląd reguł dostępowych na zaporach sieciowych oraz urządzeniach dostępowych np. koncentratorach VPN”. Jest to szczególnie ważne z racji na liczne krytyczne podatności w urządzeniach takiego rodzaju.
Oprócz tego podkreślono obejmowanie systemów OT w ramach Systemu Zarządzania Bezpieczeństwem Informacji (SZBI) oraz utrzymywanie kanałów komunikacji z CSIRT-ami.
Cyberataki na wodociągi
W przeszłości wielokrotnie informowaliśmy o cyberatakach na podmioty z sektora wodno-kanalizacyjnego. Na celowniku cyberprzestępców znalazły się m.in.:
- stacje uzdatniania wody (Tolkmicko, Sierakowo, Małdyty, Szczytno, Jabłonna Lacka);
- oczyszczalnie ścieków (Kuźnica, Witkowo, Chodaczów).
Niedawno informowaliśmy również o nieudanej próbie ataku na wodociągi na Lubelszczyźnie. Celem był panel administracyjny.
W raporcie z działalności CERT Polska w 2025 roku znalazł się opis incydentu, który miał realne skutki dla odbiorców usług.
„W wyniku zalogowania się do urządzeń stacji uzdatniania wody hakerzy zmienili ustawienia pomp, co doprowadziło do wyczerpania zasobów w zbiorniku, a w konsekwencji spowodowało przerwę w dostawie wody. Po odzyskaniu dostępu do paneli sterujących wartości zostały przywrócone do stanu właściwego i po napełnieniu zbiorników przywrócono dostawę wody. Incydent spowodował przerwę w dostarczaniu wody na ok. 6 godzin dla ok. 2,5 tys. mieszkańców gminy” – czytamy w dokumencie CERT-u.
W sierpniu br. Prokuratura Okręgowa w Białymstoku przekazała nam informacje o postawieniu zarzutów dwóm obywatelom Rosji w związku z kilkunastoma cyberatakami, w tym na stacje uzdatniania wody i oczyszczalnie ścieków.

Cyberbezpieczeństwo
Niedawno opisywaliśmy raport Najwyższej Izby Kontroli odnośnie bezpieczeństwa dostarczania wody. NIK znalazł liczne uchybienia w tym zakresie.
Ministerstwo Cyfryzacji koordynuje projekt „Cyberbezpieczne Wodociągi”. Niektóre problemy jednostek (np. dotyczące VAT) uniemożliwiły im otrzymanie grantu.
W sierpniu 2025 roku doszło do nieudanej próby odcięcia dużego miasta od wody, co opisywał wiceminister Dariusz Standerski. W marcu br. wicepremier Gawkowski podkreślił, że w samym 2025 roku doszło do 94 ataków na sektor wodno-kanalizacyjny.





Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].