


- WAŻNE
- WIADOMOŚCI
Afera Pegasusa. Raport komisji śledczej ujawnia niepokojące informacje
Autor. Sejmowa komisja śledcza ds. Pegasusa/Sejm TV
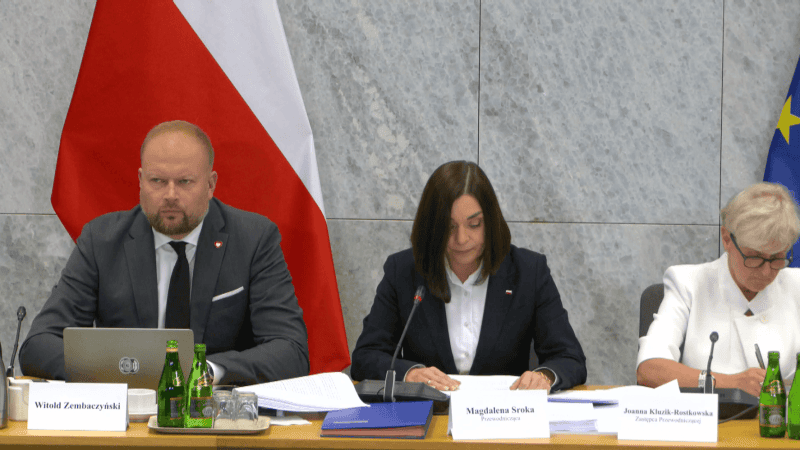
Pegasus nie działał lokalnie w serwerowni CBA, lecz poprzez sieć anonimizującą rozmieszczoną w różnych częściach świata – wynika z raportu sejmowej komisji śledczej, która badała sprawę od stycznia 2024 r. Biuro miało też nie posiadać haseł do części kont z uprawnieniami administratora. „Moduł serwera do infekowania urządzeń był pod wyłączoną kontrolą producenta” – wskazała Magdalena Sroka w podsumowaniu prowadzonego śledztwa. W sprawę mają być zamieszane głośne nazwiska, w tym politycy i szefowie służb.
Przypomnijmy, że pierwsze przypadki użycia Pegasusa w Polsce zostały ujawnione pod koniec grudnia 2021 r. Wówczas sprawa dotyczyła mecenasa Romana Giertycha i prokurator Ewy Wrzosek. Z czasem pojawiały się jednak kolejne nazwiska, wobec których miał zostać wykorzystany izraelski system (np. Krzysztofa Brejzy i Jacka Karnowskiego).
Komisja PE: doszło do naruszenia prawa
„Aferę Pegasusa” badały senacka komisja nadzwyczajna oraz Komisja śledcza Parlamentu Europejskiego. Ta druga na początku maja 2023 r., kończąc swoją 14-miesięczną misję, przedstawiła raport z głównymi wnioskami dotyczącymi narzędzia firmy NSO Group w m.in. naszym kraju.
Wskazano w nim, że w Polsce i na Węgrzech doszło do naruszenia unijnego prawa, ponieważ np. władze zlikwidowały tam niezależne mechanizmy nadzoru.
W przypadku naszego kraju Komisja PE stwierdziła, że użycie Pegasusa było częścią „systemu inwigilacji opozycji i krytyków rządu, mającego na celu utrzymanie rządu przy władzy”.

Afera Pegasusa. Nowe fakty od ABW
Teraz pojawiły się nowe fakty w sprawie. Decyzją Prokuratora Generalnego odtajniono część opinii ABW.
Jak informowaliśmy, według ustaleń Agencji dane pozyskiwane za pomocą Pegasusa trafiały za granicę a CBA nie miało pełnej kontroli nad systemem. Co więcej, jego producent – NSO Group – posiadał techniczną możliwość pozyskania dostępu do materiałów gromadzonych w ramach kontroli operacyjnej polskich służb.
Z kolei premier Donald Tusk przekazał publicznie, że z podpisanej umowy na zakup licencji wynika, iż Polska nie mogła stosować Pegasusa wobec numerów pochodzących z np. Rosji, Białorusi, Korei Północnej oraz innych państw stwarzających ryzyko terrorystyczne.
Komisja śledcza: Producent Pegasusa miał dostęp do danych z kontroli operacyjnej
Podczas poniedziałkowego (12 października br.) posiedzenia sejmowa komisja śledcza ds. Pegasusa przedstawiła raport dotyczący wykorzystania izraelskiego systemu w naszym kraju. Jej działalność rozpoczęła się w styczniu 2024 r. a za jej powołaniem opowiedziało się 432 posłów i posłanek.

Autor. Sejmowa komisja śledcza ds. Pegasusa/Sejm TV
W trakcie obrad wybrzmiały wszystkie ustalenia pojawiające się w częściowo ujawnionej opinii ABW, o czym pisaliśmy na naszych łamach. Usłyszeliśmy, że Pegasus nie działał lokalnie w serwerowni CBA, lecz poprzez sieć anonimizującą rozmieszczoną w różnych częściach świata.
Według komisji, Biuro nie posiadało haseł do części kont z uprawnieniami administratora w przeciwieństwie do NSO Group.
„Moduł serwera do infekowania urządzeń był pod wyłączoną kontrolą producenta” – przekazała Magdalena Sroka.
Co więcej, w przypadku wsparcia technicznego prowadzonego ze strony izraelskiej firmy (np. eliminacji błędów czy aktualizacji) nie przerywano kontroli operacyjnej.
Komisja twierdzi, że NSO Group miała pełny dostęp do danych pozyskiwanych w ramach czynności realizowanych przez polskie służby.

Pegasusa nie tylko w rękach CBA. Brak akredytacji bezpieczeństwa
Producent Pegasusa posiadał też techniczną możliwość odcięcia klientów od narzędzia i tak też się stało. W przypadku naszego kraju licencja została odebrana w 2022 r. a to oznacza, że zagraniczne przedsiębiorstwo pozbawiło polskie służby dostępu do systemu.
Poza CBA z systemu miały korzystać też SKW, ABW i nawet Policja.
578 osób w 2017-2022 CBA, ABW i SKW stosowały kontrolę urządzenia końcowego. Raport sejmowej komisji śledczej ds. Pegasusa
Zdaniem komisji, narzędzie nie posiadało akredytacji bezpieczeństwa. Co więcej, CBA nigdy nie wystąpiło o przeprowadzenie procesu akredytacyjnego, co oznaczałoby, że od 2017 r. Pegasus miał działać poza systemem bezpieczeństwa państwa.

Autor. Sejmowa komisja śledcza ds. Pegasusa/Sejm TV
Służby ostrzegały przed Pegasusem, ale i tak go kupiono
W trakcie prezentacji raportu z działalności komisji śledczej wybrzmiało też, że zarówno ABW jak i SKW ostrzegało przed Pegasusem, wskazując, że jego wykorzystanie grozi ujawnieniem niejawnych informacji i zdradzić zainteresowanie kontroli operacyjnej. Służba odmówiła wręcz udziału w zakupie systemu.
Decyzja miała zapaść jednak na styku Ministerstwa Sprawiedliwości pod władzą Zbigniewa Ziobry oraz pionu służb specjalnych na czele z Mariuszem Kamińskim i Michałem Wosiem. W 2017 r. ówczesny szef CBA Ernest Bejda – według komisji – zwrócił się do resortu sprawiedliwości o pieniądze na zakup narzędzia.

Miliony na zakup Pegasusa to nie wszystkie koszty
Pegasus miał finalnie kosztować Polskę znacznie więcej niż 25 mln zł. Przewodnicząca Magdalena Sroka przekazała publicznie, że mowa o 33,4 mln zł, z czego ponad 8 mln to procent od zakupu, który trafił do pośrednika jako wynagrodzenie.
Jednak łączna suma być znacznie większa i wiąże się z m.in. administrowaniem i eksploatacją systemu. Konkretna kwota znajduje się w niejawnych dokumentach.
Zawiadomienia do prokuratury
Przewodnicząca Komisji Magdalena Sroka przekazała, że na podstawie przeprowadzonych ustaleń zawiadomienia do prokuratury zostaną złożone wobec następujących osób:
- Zbigniew Ziobro (były minister sprawiedliwości i Prokurator Generalny),
- Mariusz Kamiński (były szef MSWiA i minister koordynator służb specjalnych),
- Maciej Wąsik (zastępca ministra koordynatora służb specjalnych),
- Michał Woś (były wiceminister sprawiedliwości),
- Ernest Bejda (były szef CBA),
- Grzegorz Ocieczek (były wiceszef CBA),
- Piotr Pogonowski (były szef ABW),
- Maciej Materka (były szef SKW),
- Teresa Rutkowska-Szmydyńska (prokurator),
- Mikołaj Pawlak (były rzecznik praw dziecka i dawny pracownik Ministerstwa Sprawiedliwości),
- Maciej Szpanowski (były szef SKW).
Wskazanym wyżej osobom komisja zarzuca przekroczenie uprawnień, a wobec części nawet umożliwienie ujawnienia informacji niejawnych podmiotom zagranicznym.






Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].