- WIADOMOŚCI
- OPINIA
RODO i KSC. Jak pogodzić obowiązki i odpowiedzialność? [OPINIA]
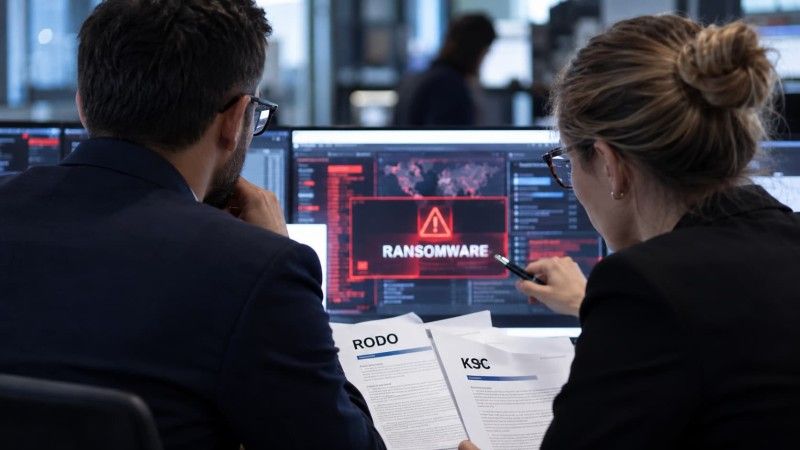
Autor. CyberDefence24 / Zdjęcie wygenerowane przez ChatGPT
Cyberatak, wyciek danych i dwa niezależne obowiązki. Gdy dochodzi do poważnego incydentu, organizacja musi nie tylko opanować kryzys, ale również sprostać wymaganiom RODO i ustawy o krajowym systemie cyberbezpieczeństwa (KSC). W grę wchodzą różne terminy, procedury i odpowiedzialność. Kluczowa staje się współpraca inspektora ochrony danych z osobami odpowiedzialnymi za cyberbezpieczeństwo. Tyle że granica między ich kompetencjami nie zawsze jest oczywista.
W przypadku cyberataku liczy się każda godzina. Trzeba ustalić skalę zagrożenia, zabezpieczyć systemy, ocenić ryzyko dla danych osobowych i zdecydować, jakie informacje oraz do kogo powinny trafić.
Problem zaczyna się wtedy, gdy osoby odpowiedzialne za cyberbezpieczeństwo i ochronę danych działają niezależnie od siebie. To samo zdarzenie może bowiem uruchomić dwie odrębne procedury, a błędy w ich realizacji oznaczają nie tylko ryzyko dla organizacji, ale również konsekwencje prawne i finansowe.
Zobacz też 

Jak więc podzielić obowiązki, zapewnić skuteczną współpracę i jednocześnie zachować niezależność inspektora ochrony danych? Wyjaśniamy.
Jedno zdarzenie, dwa reżimy
Ransomware zaszyfrował bazę z danymi pracowników. W jednej chwili uruchamiają się dwa zegary. Pierwszy odmierza czas z ustawy o krajowym systemie cyberbezpieczeństwa (KSC). Drugi wynika z RODO. Każdy ma innego adresata, inny termin i inny zakres informacji.
Organizacje często mylą te dwa pojęcia, więc warto je rozdzielić.
- Naruszenie ochrony danych osobowych (art. 4 pkt 12 RODO) dotyczy danych osobowych i ryzyka dla osób, których dane dotyczą.
- Incydent w rozumieniu ustawy o KSC (art. 2 pkt 5) dotyczy bezpieczeństwa systemów informacyjnych. Dane nie muszą być osobowe.
- Incydent poważny (art. 2 pkt 7) może istotnie pogorszyć lub przerwać usługę. Dopiero on rodzi obowiązek zgłoszenia do CSIRT.
Możliwe są trzy scenariusze. Pomyłkowy e-mail z danymi do niewłaściwego adresata to naruszenie bez incydentu. Awaria systemu sterowania, w którym nie ma danych osobowych, to incydent bez naruszenia. Atak na bazę danych pacjentów albo pracowników to oba zdarzenia naraz.
Dwa zegary
RODO wymaga zgłoszenia naruszenia Prezesowi UODO w ciągu 72 godzin od jego stwierdzenia (art. 33 ust. 1). Przy wysokim ryzyku trzeba też zawiadomić osoby, których dane dotyczą (art. 34 ust. 1). Zgłoszenie można przekazać etapami (art. 33 ust. 4).
Ustawa o KSC przewiduje tryb wieloetapowy dla incydentów poważnych (art. 11 ust. 1 pkt 4 i 4a):
- wczesne ostrzeżenie w ciągu 24 godzin od wykrycia,
- zgłoszenie incydentu w ciągu 72 godzin,
- sprawozdanie końcowe w ciągu miesiąca.
Podmiot ważny będący podmiotem publicznym stosuje reżim węższy, bez wczesnego ostrzeżenia i części sprawozdań (art. 12c).
Obie ścieżki łączy system S46, który obsługuje zgłoszenia incydentów i naruszeń RODO (art. 46 ust. 1). Organ cyberbezpieczeństwa przekazuje Prezesowi UODO informację o podejrzeniu naruszenia w ciągu 7 dni (art. 59a). Zgłoszenie do jednego organu nie zwalnia więc z drugiego, a oba organy mogą porównać, co organizacja im napisała.
Kto za co odpowiada?
Inspektor ochrony danych (IOD, w skrócie DPO) doradza administratorowi, monitoruje zgodność z RODO i jest punktem kontaktowym dla organu nadzorczego. Nie decyduje o sposobach przetwarzania danych i nie zastępuje administratora.

Ustawa o KSC nie tworzy stanowiska o nazwie „pełnomocnik ds. cyberbezpieczeństwa”. Wymaga natomiast, by kierownik przydzielił zadania z zakresu cyberbezpieczeństwa i nadzorował ich wykonanie (art. 8d).
Pełnomocnik, koordynator czy szef komórki to w praktyce osoba lub struktura, która prowadzi system zarządzania bezpieczeństwem informacji, obsługuje incydenty i przygotowuje materiał do decyzji.
Ostateczne decyzje podejmuje w obu reżimach ta sama osoba: kierownik podmiotu, który jest też administratorem danych. To on podpisuje zgłoszenie i odpowiada za jego treść.
Granica niezależności
Współpraca ma jedno ograniczenie. IOD musi być niezależny, a jego inne zadania nie mogą prowadzić do konfliktu interesów (art. 38 ust. 6 RODO).
Pokazuje to decyzja Prezesa UODO z 2 stycznia 2026 r. (sygn. DKN.5131.4.2025, nieprawomocna). Inspektor był jednocześnie dyrektorem w spółce, a część spraw związanych z przetwarzaniem danych należała do jego zakresu. Spółka udzieliła mu też pełnomocnictwa do reprezentowania jej przed UODO. Organ uznał, że IOD nie może:
- decydować o celach i sposobach przetwarzania danych,
- zastępować administratora, na przykład w zgłaszaniu naruszeń,
- oceniać własnej pracy.
Nie miało znaczenia, że dyrektor odpowiadał tylko za część procesów. Nałożono karę 978 tys. zł. Wniosek dla praktyki jest prosty: osoba, która wdraża zabezpieczenia i podejmuje decyzje o ich kształcie, nie powinna jednocześnie je oceniać jako inspektor.
Jak to ułożyć w praktyce?
Wspólna kwalifikacja zdarzenia. W pierwszych godzinach obie role oceniają to samo zdarzenie równolegle. Osoba ds. cyberbezpieczeństwa ocenia wpływ na usługę i systemy. IOD ocenia ryzyko dla osób. Wynik w jednym reżimie nie zwalnia z oceny w drugim.
Jedna procedura, dwa tory. Procedura reagowania na incydenty zawiera osobną ścieżkę dla naruszeń danych. Każdy krok ma przypisanego wykonawcę i osobę, która decyduje. Decyduje kierownik, nie IOD.
Jeden rejestr zdarzeń. Rejestr incydentów i rejestr naruszeń prowadzone w oderwaniu od siebie dają sprzeczne opisy tego samego zdarzenia. Lepiej mieć jedno źródło prawdy z dwiema perspektywami oceny.
Spójne ryzyko. Analiza ryzyka w SZBI i ocena skutków dla ochrony danych (art. 35 RODO) korzystają z tej samej inwentaryzacji systemów i danych. Powielanie inwentaryzacji zabiera czas i prowadzi do rozbieżności.
Wspólne szkolenia i ćwiczenia. Scenariusz ćwiczenia z atakiem na bazę danych sprawdza obie ścieżki zgłoszeń naraz. Pokazuje, kto dzwoni do kogo i kto podpisuje.
Zapis ról na piśmie. Regulamin lub zarządzenie określa, kto zbiera informacje, kto ocenia, kto doradza i kto decyduje. W razie kontroli organizacja pokaże, że podział nie jest przypadkowy.
Administracja publiczna
Jednostki publiczne muszą wyznaczyć IOD (art. 37 ust. 1 lit. a RODO). Jednocześnie jako podmioty kluczowe lub ważne podlegają ustawie o KSC. Obie role istnieją więc niemal w każdej instytucji, a mała jednostka często obsadza je tymi samymi osobami lub dwiema osobami z jednego pionu.

To właśnie tam konflikt interesów jest najbardziej prawdopodobny. Warto sprawdzić zakres obowiązków IOD i osoby odpowiedzialnej za cyberbezpieczeństwo, zanim zrobi to organ nadzorczy.
Obie funkcje służą temu samemu celowi: ochronie ludzi i usług przed skutkami błędów i ataków. Najlepiej działają wtedy, gdy zna je każda ze stron, a decyzje podejmuje ten, kto za nie odpowiada.




Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].