


- sponsorowane
- WIADOMOŚCI
Jak wdrożyć NIS2 i nie utonąć w procedurach? Praktyczny przewodnik odpowiada na wyzwania UKSC
Autor. Materiały prasowe
Wejście w życie unijnej dyrektywy NIS2 oraz nowelizacja Ustawy o Krajowym Systemie Cyberbezpieczeństwa (UKSC) stawiają polskie firmy i instytucje przed koniecznością całkowitego unowocześnienia podejścia do cyberbezpieczeństwa i gruntownych zmian organizacyjnych. W odpowiedzi na skomplikowane przepisy i niepewność rynku powstał praktyczny przewodnik – kompendium wiedzy stworzone przez ekspertów, które ma posłużyć jako realna mapa drogowa wdrożenia.
Patronat medialny
Dzisiejszy krajobraz zagrożeń – rosnąca liczba ataków, wykorzystanie sztucznej inteligencji przez atakujących, a także zależność infrastruktury krytycznej od cyfrowych łańcuchów dostaw sprawiają, że tradycyjne procedury bezpieczeństwa przestają wystarczać. Zadaniem dyrektywy NIS2 jest podniesienie ogólnego poziomu odporności cyfrowej w państwach UE poprzez nałożenie konkretnych, nowych obowiązków na szeroki wachlarz podmiotów: od sektora energetycznego i ochrony zdrowia, po administrację publiczną, logistykę czy przetwórstwo żywności.
Dyrektywa NIS2 drastycznie rozszerza katalog wymagań, a także podmiotów objętych regulacją, wymuszając m.in. wdrożenie cyklicznych audytów i analizy ryzyka, planów ciągłości działania, czy rygorystycznych procedur raportowania incydentów. Nowe zasady podkreślają też znaczenie bezpieczeństwa na całej długości łańcucha dostaw (kwestia weryfikacji dostawców i podwykonawców) oraz wprowadzają osobistą odpowiedzialnośc członków zarządu za zaniechania w obszarze cyberbezpieczeństwa. Szczegóły najważniejszych zapisów przeanalizowaliśmy w artykule Osobista odpowiedzialność zarządu i 24 godziny na reakcję. Czy NIS2 wymusi transformację polskich firm i organizacji?
Jak wskazuje Prezes Klastra #CyberMadeInPoland, Łukasz Gawron, unijne przepisy wyznaczają zupełnie nowy standard oparty na dojrzałości procesowej i odpowiedzialności:
Dyrektywa NIS2 zmienia podejście do cyberbezpieczeństwa, unowocześnia je. Widzimy potrzebę skonsolidowanej wiedzy, gdzie w jednym miejscu można poczytać o wymogach ustawy, w bardzo prosty i przejrzysty sposób, ale też zasięgnąć wiedzy praktyków jak do tego podejść u siebie w firmie.
Prezes Klastra #CyberMadeInPoland, Łukasz Gawron
Przewodnik jako praktyczna mapa drogowa
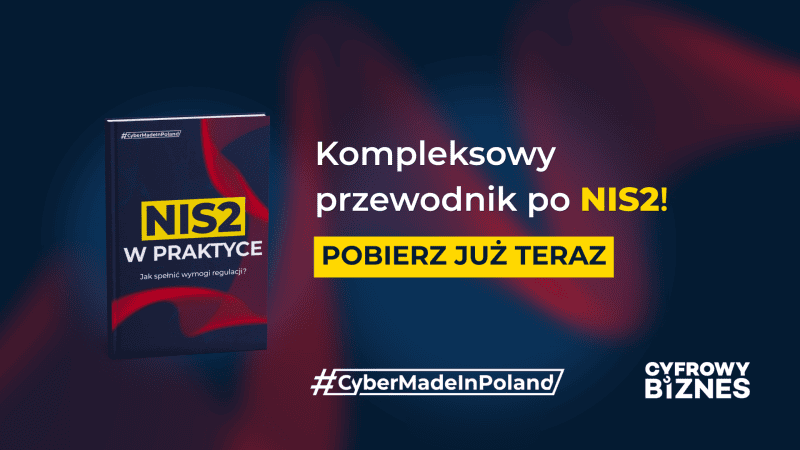
Największym wyzwaniem przy wdrażaniu nowej regulacji jest przełożenie skomplikowanych zapisów prawnych na konkretne działania techniczne i organizacyjne. Z tego powodu Klaster #CyberMadeInPoland zdecydował się stworzyć „NIS2 w praktyce. Jak spełnić wymogi regulacji?” – praktyczny przewodnik napisany przez praktyków rynku cyberbezpieczeństwa w Polsce, a swoją cegiełkę dorzucili również przedstawiciele Ministerstwa Rozwoju i Technologii oraz Ministerstwa Cyfryzacji, a także CSIRT Infrastruktura.
Przewodnik ma służyć jako uniwersalne narzędzie do komunikacji wewnątrz organizacji. Autorzy opracowania postawili na prostotę przekazu, aby umożliwić sprawną współpracę między różnymi działami – od inżynierów IT, przez prawników, aż po zarządy.
”Staraliśmy się unikać bardzo specyficznych i technicznych pojęć. Wiemy, że nie każdy zna się na cyberbezpieczeństwie i chcemy, żeby to był uniwersalny materiał nie tylko dla działów IT i cyber, ale też dla prawników, inspektorów ochrony danych i zarządów, którzy się zaangażują w budowanie systemu cyberbezpieczeństwa w organizacjach” – tłumaczy Łukasz Gawron.
Przewodnik miał swoją premierę 24 września podczas wydarzenia branżowego w siedzibie MRiT.

Autor. Polski Klaster Cyberbezpieczeństwa
Lekcje z polskich wdrożeń: szpitale, urzędy, biznes
Tym, co wyróżnia przewodnik spośród innych opracowań na temat dyrektywy NIS2 i UKSC, są autentyczne przykłady wdrożeniowe udostępnione przez praktyków rynku. W publikacji przeanalizowano wyzwania, z jakimi mierzyły się polskie podmioty w trakcie dostosowywania procesów do wyższych wymogów rygoru bezpieczeństwa.
Na stronach przewodnika znajdują się przede wszystkim liczne case studies, w tym przykłady z sektora ochrony zdrowia, urzędów oraz przedsiębiorstw prywatnych. Autorzy omówili nie tylko konkretne przeszkody organizacyjne i sposoby ich pokonania, ale też wskazali korzyści dla organizacji. Jak tłumaczy Łukasz Gawron:
Udało nam się zebrać pokaźną listę ekspertów, którzy podzielili się swoją wiedzą, doświadczeniem i przede wszystkim praktyką. Dlatego w wielu rozdziałach znajdują się konkretne studia przypadków z polskich wdrożeń w szpitalach, urzędach, różnego rodzaju organizacjach. Eksperci omawiają wyzwania na jakie trafili, jak na nie odpowiedzieli i jakie udało się osiągnąć z tego tytułu korzyści. Ten przewodnik jest praktyczną mapą drogową, cennym materiałem w rozmowach choćby z zarządem.
Prezes Klastra #CyberMadeInPoland, Łukasz Gawron
Czy działy IT potrzebują wsparcia zarządu?
Potrzebę stworzenia przejrzystej mapy drogowej dosadnie potwierdzają wyniki ankiety przeprowadzonej przez Klaster na przełomie czerwca i lipca tego roku:
”93 na 174 organizacje były na etapie przedwdrożeniowym: analizowały wymagania albo w ogóle nie zaczęły. To pokazało na jakim etapie jest rynek” – mówi Łukasz Gawron.
Ankietowani wskazują, że wyzwania związane z NIS2 mają charakter przede wszystkim zarządczy i organizacyjny, a nie wyłącznie technologiczny. Zidentyfikowano również niebezpieczną „lukę percepcji”.
”Bariery są organizacyjne, nie techniczne: brak budżetu i brak czasu to najczęściej zgłaszane wyzwania związane z wdrażaniem NIS2 w organizacjach. (…) W ankiecie zidentyfikowaliśmy również lukę percepcji. Zapytaliśmy czy barierą może być brak wsparcia zarządu i 33% ankietowanych odpowiedziało »tak«. Co ciekawe, sporo takich odpowiedzi spłynęło od prawników i inspektorów ochrony danych, którzy odpowiadają za wdrożenie NIS2 w organizacjach, w szczególności w administracji publicznej. Zarząd widzi problem inaczej niż zespół, pomimo tego że ustawa nakłada kary personalne, które uderzają po kieszeniach członków zarządu” – wylicza prezes Klastra.
Pierwsze obowiązki i terminy: Czasu jest mniej, niż się wydaje
Najgorszą strategią, jaką organizacja może przyjąć wobec nowelizacji UKSC i dyrektywy NIS2, jest czekanie. Terminy legislacyjne wymuszają sprawne podjęcie kroków operacyjnych – i to już teraz.
3 października 2026 r. – to pierwsza ważna data, oznaczająca termin wpisu do wykazu podmiotów prowadzonego przez Ministerstwo Cyfryzacji. Część organizacji została wpisana automatycznie, a reszta musi dokonać samoidentyfikacji i samodzielnego wpisu.
3 kwietnia 2027 r. – tego dnia mija 12 miesięcy od wejścia w życie nowelizacji i jest to jednocześnie koniec okresu dostosowawczego. Dla podmiotów podlegających pod ustawę oznacza to termin na realizację obowiązków wynikających z ustawy, a także rozpoczęcie korzystania z systemu S46.
3 kwietnia 2028 r. – mijają 24 miesiące i nadchodzi moment pierwszego audytu bezpieczeństwa dla podmiotów kluczowych. Od tego dnia organy właściwe ds. cyberbezpieczeństwa mogą również nakładać kary finansowe na podmioty niespełniające wymogów ustawy.
Może się wydawać, że to odległe terminy, ale pracy jest bardzo dużo. Prawidłowe zaklasyfikowanie zasobów, stworzenie planów ciągłości działania, przeszkolenie kadry zarządczej i zweryfikowanie łańcucha dostawców to proces, który w średniej lub dużej organizacji zajmuje od kilku do kilkunastu miesięcy.
Dla większości podmiotów nie jest to kwestia prostego audytu, ale przebudowy kultury organizacyjnej. Materiały takie jak opublikowany przewodnik stają się w tym kontekście nieocenionym wsparciem – pozwalają pominąć etap wyważania otwartych drzwi, dając do ręki gotową, sprawną mapę drogową do pełnej zgodności z prawem.
Przewodnik jest dostępny bezpłatnie na stronie Klastra #CyberMadeInPoland.



Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].