


- WIADOMOŚCI
Cyberatak na Autopay. Kto będzie musiał wymienić kartę?
Autor. CyberDefence24/Canva
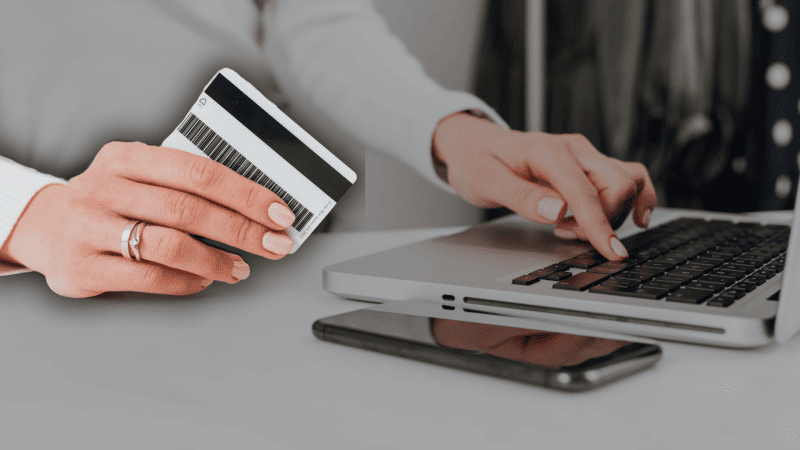
Cyberprzestępcy uzyskali dostęp do systemów Autopay – jednego z największych polskich operatorów płatności internetowych. Zagrożone są dane kart wykorzystywanych do płatności online, a część banków już zdecydowała się na ich zastrzeżenie. Według ustaleń spółki, atak mógł być wspomagany sztuczną inteligencją. Sprawę bada CSIRT KNF.
Do wykrycia włamania doszło 11 listopada 2026 roku. Autopay poinformował, że nieuprawnione osoby przedostały się do infrastruktury firmy i uzyskały dostęp do części informacji związanych z obsługiwanymi transakcjami.
Operator zablokował wykryte kanały dostępu, zabezpieczył zaatakowane serwery i wzmocnił monitoring swoich systemów.
Jak wynika z ustaleń Niebezpiecznika, zagrożone mogły zostać numery kart płatniczych, adresy e-mail i IP, a w przypadku doładowań telefonów też numery komórkowe.
Spółka w komunikatach dla poszkodowanych zapewnia jednak, że incydent nie obejmował ich danych logowania do bankowości internetowej.
Autopay nie ujawnił liczby osób objętych zdarzeniem ani okresu, z którego pochodzą zagrożone informacje. Nie potwierdzono też, czy przestępcy skopiowali dane lub wykorzystali je do nielegalnych transakcji.
Do tej pory nie potwierdziliśmy skopiowania ani wykorzystania danych, ale nie możemy tego całkowicie wykluczyć.
Autopay w odpowiedzi dla Niebezpiecznika

Działania ochronne banków
Na zagrożenie zareagowały już instytucje finansowe. Jak podaje RMF24, niektóre banki prewencyjnie zastrzegły wybrane karty Visa i Mastercard – one zdecydowały się na wzmocnienie kontroli transakcji.
Sytuację monitoruje CSIRT KNF – zespół odpowiedzialny za reagowanie na cyberzagrożenia w sektorze finansowym. Zdarzenie zostało też zgłoszone zgodnie z mechanizmem przewidzianym w unijnym rozporządzeniu o odporności cyfrowej instytucji finansowych, DORA.
1/2 Komunikat CSIRT KNF dotyczący incydentu cyberbezpieczeństwa w spółce Autopay W związku z incydentem cyberbezpieczeństwa dotyczącym spółki Autopay, CSIRT KNF prowadzi analizę zdarzenia oraz na bieżąco monitoruje jego potencjalny wpływ na rynek finansowy. CSIRT KNF otrzymał zgłoszenie incydentu w ramach określonego w rozporządzeniu DORA mechanizmu raportowania incydentów związanych z ICT i podjął działania w tym zakresie. W ramach prowadzonych działań analizujemy dostępne informacje, ze szczególnym uwzględnieniem bezpieczeństwa klientów instytucji finansowych oraz środków podejmowanych przez banki w reakcji na incydent. Banki będą informować klientów, których sytuacja ta może dotyczyć, o ewentualnych działaniach związanych z bezpieczeństwem ich kart płatniczych. Zakres podejmowanych środków, w tym ewentualna wymiana kart płatniczych, wynika z indywidualnej oceny ryzyka dokonywanej przez poszczególne banki. CSIRT KNF kontynuuje analizę sytuacji oraz monitoruje działania podejmowane przez instytucje finansowe. Klientom zalecamy kierowanie się informacjami przekazywanymi im bezpośrednio przez ich banki.
— CSIRT KNF (@CSIRT_KNF) November 20, 2026
Z komunikatu zespołu wynika, że informacje o zagrożonych numerach kart trafiły do ich wydawców (banków). To poszczególne placówki oceniają ryzyko i decydują, czy konieczna będzie wymiana kart, ich zablokowanie albo czasowe ograniczenie płatności internetowych.
Klienci nie muszą więc automatycznie występować o wydanie nowej karty – to banki będą się z nimi kontaktować jeśli taka wymiana będzie konieczna. Warto jednak zastrzeć PESEL i regularnie kontrolować historię rachunku, natychmiast zgłaszając nieznane operacje.
Szczególną ostrożność należy zachować wobec prób phishingu – SMS-ów i e-maili zachęcających do rzekomej weryfikacji danych. Informacje najlepiej sprawdzać bezpośrednio w aplikacji lub na oficjalnej stronie banku.

Sztuczna inteligencja mogła pomóc przestępcom
Według informacji przekazanych przez Autopay, atak nie opierał się na tradycyjnym phishingu ani wykorzystaniu złośliwego oprogramowania – wykazywał natomiast cechy zaawansowanej automatyzacji wspieranej przez AI, na co zwróciliśmy uwagę a poprzedniej publikacji na ten temat. Dokładna metoda przełamania zabezpieczeń pozostaje jednak przedmiotem analizy.
Incydent wpisuje się w rosnące obawy dotyczące wykorzystywania sztucznej inteligencji przez cyberprzestępców, o czym FBI już kilkukrotnie przestrzegało. Wicepremier i minister cyfryzacji Krzysztof Gawkowski ostrzegał też, że w 2027 roku liczba cyberataków wymierzonych w Polskę może wzrosnąć nawet dziesięciokrotnie.
Wiemy, że działania wymierzone w Autopay nie były odosobnionym przypadkiem i podobne próby dotykały firm w wielu krajach.
Krzysztof Gawkowski, Minister Cyfryzacji
Krzysztof Gawkowski w rozmowie z RMF FM zwrócił również uwagę, że podobne cyberataki były też wymierzone w przedsiębiorstwa na całym świecie. Określił tego typu cyfrowe zagrożenia elementem trwającej wojny hybrydowej. Zaznaczył przy tym, że polskie służby wdrożyły procedury reagowania kryzysowego.
Aby wzmocnić polską cyberodporność, Ministerstwo Cyfryzacji 17 listopada opublikowało rekomendację pełnomocnika rządu ds. cyberbezpieczeństwa, przygotowaną we współpracy z Urzędem KNF i CSIRT KNF.




Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].