


- WIADOMOŚCI
Wyciek danych z JPMorgan Chase. Tysiące e-maili klientów w darkwebie
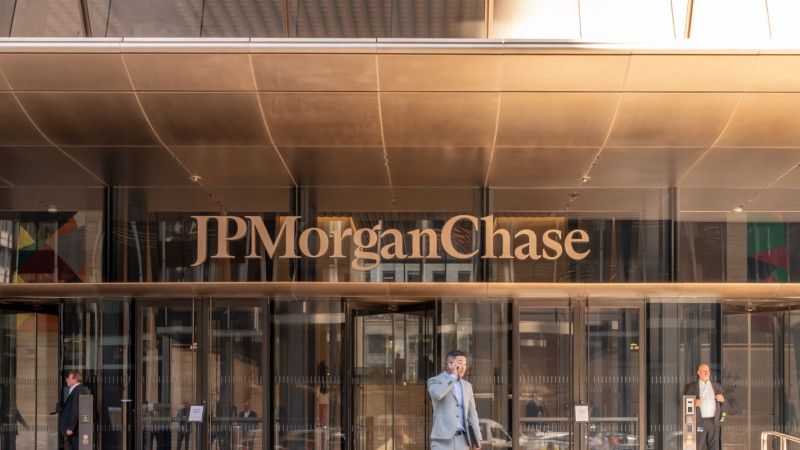
Autor. ajay_suresh - JPMorgan Chase - 270 Park Avenue, CC BY 4.0, https://commons.wikimedia.org/wiki/Special:Redirect/page/200546786
Bazy danych JPMorgan Chase padły ofiarą cyberataku. Hakerom udało się włamać do podmiotu świadczącego usługi dla holdingu finansowego i przejąć dane kilkunastu tysięcy klientów. Za operacją ma stać jedna z grup ransomware.
Informacje o incydencie cyberbezpieczeństwa w amerykańskim holdingu finansowym pojawiły się w czwartek w godzinach popołudniowych czasu polskiego. Jako pierwszy zdarzenie potwierdził Chase; według opublikowanego wpisu na X (dawnym Twitterze), zaatakowany został podmiot zewnętrzny świadczący usługi dla firmy.

"Atak na podmiot zewnętrzny"
„Na podstawie dotychczasowych ustaleń uważamy, że osoby atakujące uzyskały dostęp do niektórych danych marketingowych przechowywanych przez tych dostawców, które mogą obejmować nazwiska i adresy e-mail niektórych klientów” – napisała instytucja.
We have learned that third parties who provide services to the firm were the target of a cyber attack. Based on our investigation so far, we believe the attackers accessed certain marketing data held by those vendors, which may include some customer names and email addresses. There is no disruption to our services. Where appropriate, we will contact affected customers directly and offer support, including complimentary credit monitoring. There is no connection to service disruption some customers experienced earlier this week.
— Chase (@Chase) November 19, 2026
Zapewniono przy tym, że nie doszło do zakłóceń w działaniu usług. Całe zdarzenie ma nie być powiązane z problemami, które wystąpiły na początku tygodnia. Po kilku minutach analogiczny wpis pojawił się na profilu J.P. Morgan.
Podejrzenia co do uzyskania nieautoryzowanego dostępu potwierdziły się po kilku godzinach. Według wpisu Bitcoin News, w darkwebie pojawiły się dane wykradzione z bazy JPMorgan Chase. Paczka obejmuje ok. 16 tys. adresów e-mail, powiązanych z programem kart Reserve, przeznaczonego dla klientów zarządzających aktywami ponad 10 mln dol. Za ich publikacją stoi grupa ransomware n0n.
„Wyciek obejmuje również niektóre numery telefonów, identyfikatory kont oraz 124 adresy e-mail pracowników banku” – podkreślono we wpisie. Osoby, których e-maile pojawiły się w darkwebie, mogą stać się celem ataków phishingowych.
UPDATE: HACKERS LEAK JPMORGAN CHASE CUSTOMER DATA ON DARK WEB Ransomware group n0n has published stolen data containing approximately 16,000 customer email addresses linked to JPMorgan’s invitation-only Reserve card program, typically reserved for clients with $10 million or more in managed assets. The leak also includes some phone numbers, account IDs, and 124 bank employee email addresses. Cybersecurity researchers warn the exposed high-net-worth clients could face targeted phishing attacks. JPMorgan says the breach originated with third-party vendors, not its own systems, and is unrelated to Monday’s banking outages.
— Bitcoin News (@BitcoinNewsCom) November 19, 2026
Wcześniej był atak na Visę i MasterCard
Jak podaje Reuters, kilka dni temu grupa n0n ujawniła również niektóre dane klientów Visa i MasterCard. W przypadku Visy przedstawiciel firmy przekazał, że twierdzenia powiązane są z „incydentem związanym z zewnętrznym dostawcą usług w regionie Azji i Pacyfiku”. Zaprzeczył również, jakoby zdarzenie dotknęło systemów organizacji, a także ewentualnemu ujawnieniu numerów kart.
Rzecznik MasterCard również wskazał, że w wyniku incydentu u zewnętrznego dostawcy doszło do „ujawnienia ograniczonej liczby adresów e-mail” posiadaczy kart, którzy brali udział w programie lojalnościowym. Informacje były jednak niezwiązane z płatnościami.
„Nie ma to żadnego wpływu na sieć płatniczą Mastercard ani na możliwość korzystania z kart przez użytkowników” – podkreślił przedstawiciel firmy cytowany przez Reutersa.
W Polsce doszło natomiast do cyberataku na AutoPay. Jak opisywaliśmy, sprawcy uzyskali dostęp do systemów firmy, a co za tym idzie – do numerów kart płatniczych, adresów e-mail oraz IP. Zapewniono przy tym, że nie zostały ujawnione dane logowania do bankowości elektronicznej.





Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].