


- WIADOMOŚCI
Ponad 500 tys. fałszywych kont Gmail. Google pod lupą indyjskiej policji
Autor. ChatGPT/CyberDefence24
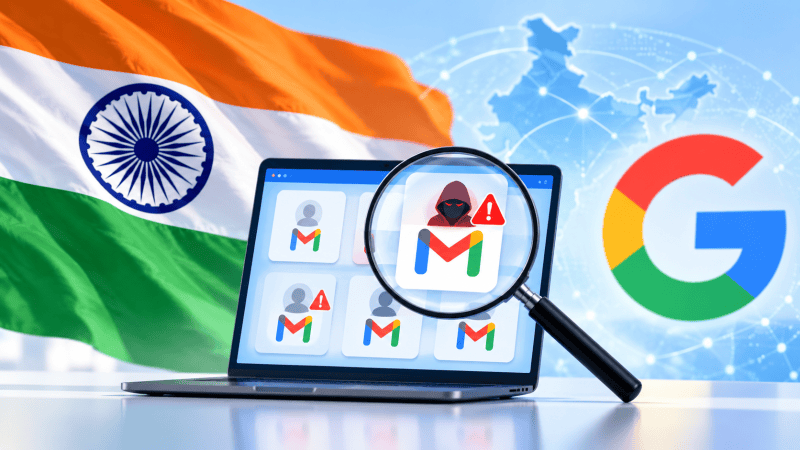
Indyjska policja rozbiła sieć, która miała utworzyć i wykorzystywać ponad pół miliona fałszywych kont Gmail. Służyły one m.in. do wysyłania fałszywych gróźb bombowych do instytucji państwowych. Śledczy chcą teraz uzyskać wyjaśnienia od Google i ustalić, w jaki sposób na tak dużą skalę udało się obchodzić zabezpieczenia platformy.
Jak informuje Reuters, policja w indyjskim stanie Gudźarat zatrzymała dwie osoby związane z siecią, która miała tworzyć i zarządzać setkami tysięcy kont Gmail. Konta miały być wykorzystywane od 2022 roku.
Śledczy ujawnili listę zawierającą 513 847 identyfikatorów kont Gmail i przypisanych do nich haseł. Według policji konta były wykorzystywane m.in. do wysyłania fałszywych alarmów bombowych do urzędów i instytucji publicznych.
Skala procederu została określona przez przedstawicieli indyjskich służb jako bezprecedensowa.
Google ma odpowiedzieć na pytania policji
Sprawa nie ogranicza się jednak wyłącznie do zatrzymanych osób. Indyjskie służby zamierzają zwrócić się również do Google.
Vivek Bheda, wysoki rangą funkcjonariusz policji Gudźaratu zajmujący się cyberprzestępczością, przekazał Reutersowi, że śledczy chcą uzyskać od firmy wyjaśnienia dotyczące mechanizmów zabezpieczających Gmaila.
Policja zamierza również zwrócić się do Google o wprowadzenie zmian, które miałyby utrudnić omijanie zabezpieczeń przy masowym tworzeniu kont.

Według Reutersa Google ma zostać formalnie wskazane jako podmiot objęty postępowaniem. Na obecnym etapie nie wiadomo jednak, czy firmie mogą grozić jakiekolwiek zarzuty lub sankcje.
Google, należące do Alphabetu, nie odpowiedziało na prośbę agencji o komentarz.
Pół miliona kont z uwierzytelnianiem dwuskładnikowym
Szczególne zainteresowanie śledczych wzbudził fakt, że fałszywe konta miały posiadać skonfigurowane uwierzytelnianie dwuskładnikowe.
2FA jest dodatkową warstwą ochrony, która ma zwiększać bezpieczeństwo konta i utrudniać jego przejęcie nawet w przypadku poznania hasła przez osobę trzecią.
Indyjska policja chce obecnie ustalić, w jaki sposób przestępczej sieci udało się skonfigurować ten mechanizm dla tak ogromnej liczby kont.
Sposób, w jaki przestępcom udało się uruchomić uwierzytelnianie dwuskładnikowe dla ponad pół miliona kont, jest jednym z wątków dalszego śledztwa.
Groźby przed szczytem BRICS
Postępowanie rozpoczęło się po wiadomości otrzymanej 10 września przez władze Gudźaratu. Zawierała ona groźbę bombową i została wysłana na kilka dni przed szczytem państw BRICS w Nowym Delhi.
Według policji autorzy wiadomości grozili również państwom współpracującym z Indiami, alarm okazał się jednak fałszywy.
Śledczy ustalili również, że jedna z zatrzymanych osób miała pozostawać w kontakcie z osobą z Bangladeszu, która – według Reutersa – nabywała pakiety kont i częściowo płaciła za nie kryptowalutami, aby wykorzystywać je do wysyłania fałszywych wiadomości.

Indyjskie służby coraz intensywniej przyglądają się także roli platform technologicznych w cyberprzestępczości. Reuters zwraca uwagę, że Google już wcześniej znalazło się pod lupą tamtejszych władz w związku z wykorzystywaniem platformy Firebase przez przestępców prowadzących oszustwa finansowe.
Według szacunków cytowanych przez agencję straty związane z cyberprzestępczością finansową w Indiach przekraczają 2 mld dolarów rocznie.





Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].