


- WIADOMOŚCI
- WAŻNE
ING Bank Śląski naruszał prawa klientów. Ponad 18 mln zł kary
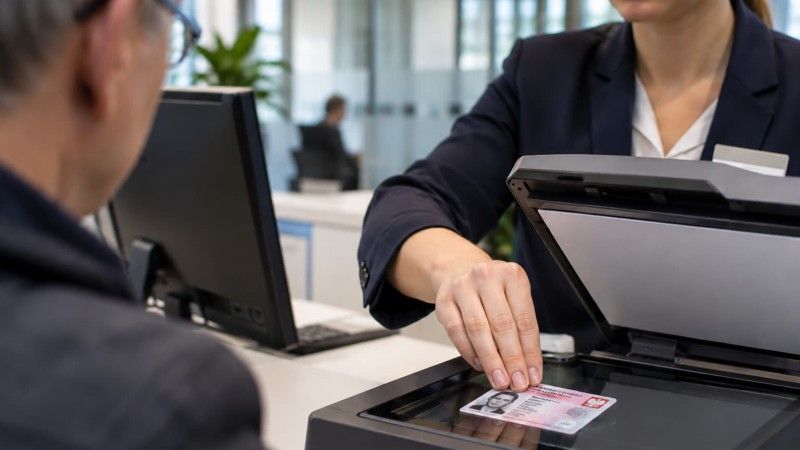
Autor. CyberDefence24 / Zdjęcie wygenerowane przez ChatGPT
ING Bank Śląski ukarany kwotą ponad 18,4 mln zł za nadmierne i nieuzasadnione kopiowanie dokumentów tożsamości klientów oraz osób zainteresowanych jego usługami. Wyrok pokazuje, że nawet obowiązki związane z przeciwdziałaniem praniu pieniędzy nie dają instytucjom finansowym nieograniczonego prawa do gromadzenia danych osobowych.
Wojewódzki Sąd Administracyjny w Warszawie 23 października 2026 r. oddalił skargę ING Banku Śląskiego, podtrzymując decyzję Prezesa UODO o nałożeniu administracyjnej kary pieniężnej w wysokości 18 416 400 zł.
Jak poinformował Urząd Ochrony Danych Osobowych w komunikacie z 2 listopada 2026 r., sprawa dotyczyła praktyki kopiowania dokumentów tożsamości klientów i potencjalnych klientów bez odpowiedniej analizy, czy takie działanie jest rzeczywiście konieczne.
Nie jest to nowa kara. Decyzję wydano w lipcu 2025 r., a jej szczegóły opisywaliśmy już na CyberDefence24.

Obecnie sąd administracyjny przyznał rację organowi nadzorczemu. Wyrok nie jest jednak ostatecznym zakończeniem sprawy – bankowi przysługuje skarga kasacyjna do Naczelnego Sądu Administracyjnego.
Bank kopiował dokumenty także przy reklamacjach
Kontrola UODO wykazała, że w okresie od 1 kwietnia 2019 r. do 23 września 2020 r. ING Bank Śląski stosował procedury przewidujące skanowanie dokumentów tożsamości w wielu sytuacjach, bez indywidualnego sprawdzania zasadności takiej czynności.
Zmiana praktyki nastąpiła po wejściu w życie znowelizowanych przepisów dotyczących przeciwdziałania praniu pieniędzy i finansowaniu terroryzmu, czyli ustawy AML.
Bank uznał, że przepisy te uzasadniają kopiowanie dokumentów w przypadkach wskazanych w jego wewnętrznych procedurach. Niekiedy od wykonania skanu uzależniano możliwość przeprowadzenia czynności na rzecz klienta.
Problem polegał na tym, że dokumenty kopiowano również w sytuacjach niemających związku z realizacją obowiązków wynikających z ustawy AML.
UODO wskazał jako przykład reklamację dotyczącą bankomatu.
18,4 mln zł kary dla ING Banku Śląskiego. WSA podtrzymał decyzję Prezesa UODO @MiroWroblewski. Sprawa dotyczyła nadmiernego i nieuzasadnionego kopiowania dokumentów tożsamości klientów oraz potencjalnych klientów banku. https://t.co/zjH2GQxb6T https://t.co/3uuFtPM6Xc
— Urząd Ochrony Danych Osobowych (@UODOgov_pl) November 2, 2026
Zdaniem organu nadzorczego bank nie oceniał indywidualnie ryzyka związanego z konkretną osobą i realizowaną operacją. W efekcie pozyskiwał więcej danych, niż było to uzasadnione.
Kiedy bank może skanować dowód osobisty?
Rozstrzygnięcie nie oznacza całkowitego zakazu kopiowania dokumentów tożsamości przez banki.
Ustawa AML pozwala instytucjom obowiązanym przetwarzać informacje znajdujące się w dokumentach klientów, a w określonych sytuacjach również sporządzać ich kopie. Nie jest to jednak uprawnienie nieograniczone.
Jak wyjaśnia UODO, podstawą powinno być podejście oparte na ryzyku. Bank musi ustalić, czy w konkretnym przypadku zastosowanie określonych środków bezpieczeństwa finansowego jest niezbędne.
Dopiero gdy przeprowadzona ocena uzasadnia konieczność skopiowania dokumentu, takie działanie może być zgodne z prawem.
Oznacza to, że samo powołanie się na przepisy dotyczące przeciwdziałania praniu pieniędzy nie wystarcza do automatycznego skanowania dowodów osobistych wszystkich klientów.
W ocenie Prezesa UODO ING Bank Śląski naruszył zasady zgodności przetwarzania z prawem, ograniczenia celu i minimalizacji danych określone w art. 5 ust. 1 lit. a–c RODO, a także art. 6 ust. 1 dotyczący podstaw prawnych przetwarzania.
Miliony klientów i wrażliwe informacje
Znaczenie sprawy wynika również ze skali działalności banku oraz charakteru pozyskiwanych informacji.
Zgodnie z wcześniejszym komunikatem UODO dotyczącym decyzji z 2025 r., bank obsługiwał w 2020 r. około 4,72 mln klientów, w tym 4,24 mln klientów indywidualnych.
Nie oznacza to, że dokumenty wszystkich tych osób zostały bezpodstawnie skopiowane. Dane pokazują jednak potencjalną skalę przetwarzania informacji przez instytucję.
Skan dowodu osobistego może obejmować m.in. imię i nazwisko, numer PESEL, datę urodzenia, wizerunek oraz serię i numer dokumentu.

Są to informacje, które w przypadku nieuprawnionego wykorzystania mogą stwarzać zagrożenia dla prywatności i bezpieczeństwa tożsamości.
Wcześniej UODO podkreślał, że mimo wysokiego ryzyka związanego z zakresem gromadzonych danych nie stwierdzono, aby klienci ponieśli z tego tytułu szkodę.
Nie chodzi więc o ujawniony wyciek danych czy potwierdzoną kradzież tożsamości, ale o przetwarzanie informacji bez odpowiedniego uzasadnienia prawnego.
Sąd potwierdza stanowisko UODO
Przy ustalaniu wysokości kary Prezes UODO uwzględnił masową skalę działalności banku i związany z nią obowiązek zachowania szczególnej staranności przy przetwarzaniu danych osobowych.
Zdaniem organu od instytucji finansowej należy oczekiwać profesjonalnego podejścia nie tylko do przeciwdziałania przestępczości finansowej, lecz również do przestrzegania przepisów o ochronie danych.
WSA podzielił stanowisko regulatora co do zasadności nałożonej kary, oddalając skargę banku.
Sprawa ma znaczenie wykraczające poza ING Bank Śląski. Pokazuje, że wdrożenie procedury bezpieczeństwa nie zwalnia administratora danych z obowiązku sprawdzania jej proporcjonalności i zgodności z RODO.
Dla instytucji finansowych to istotny sygnał, że obowiązek weryfikowania tożsamości klienta nie oznacza automatycznego prawa do przechowywania kopii jego dokumentu przy każdej operacji.
Z kolei dla klientów rozstrzygnięcie przypomina, że nawet jeśli bank prosi o dokument w ramach swoich procedur, sposób wykorzystania zawartych w nim danych musi mieć określoną podstawę prawną i odpowiadać rzeczywistej potrzebie.





Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].