


- WIADOMOŚCI
Wyciek danych z Pentagonu. Ponad 3 mln osób dotkniętych incydentem
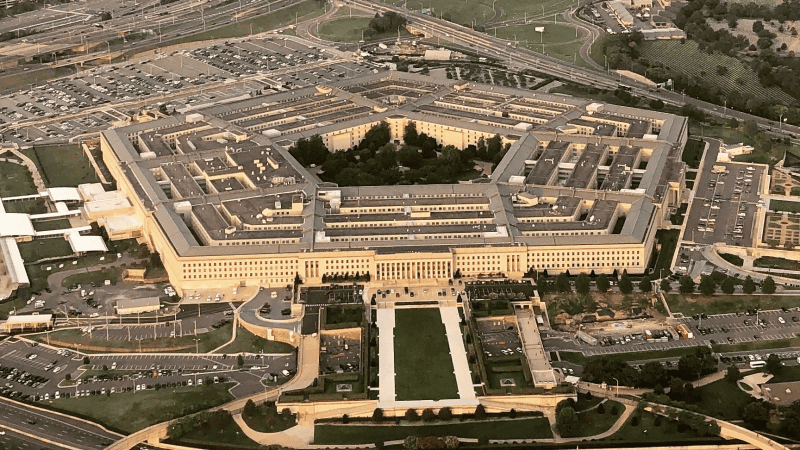
Autor. Touch Of Light / Wikimedia Commons
Ponad 3 mln osób związanych z amerykańskim wojskiem mogło paść ofiarą poważnego wycieku danych z systemów Pentagonu. Nieuprawnieni użytkownicy przez wiele miesięcy mieli dostęp do części informacji przechowywanych przez Defense Manpower Data Center (DMDC), w tym danych osobowych żołnierzy, weteranów i pracowników cywilnych.
Według informacji przekazanych poszkodowanym, ”niewielka grupa nieuprawnionych użytkowników” miała dostęp do plików od października 2025 roku aż do wykrycia luki 16 lipca 2026. DMDC zapewnia, że podatność została wówczas usunięta, a system ponownie zabezpieczono.
Skala incydentu jest duża. Według Federal News Network, ujawnione informacje dotyczą blisko 2,8 mln żyjących i około 294 tys. zmarłych osób.
Wśród potencjalnie ujawnionych informacji wymieniane są:
- nazwiska,
- płeć,
- data urodzenia,
- dane kontaktowe,
- numery Social Security
- szczegóły wojskowej specjalizacji zawodowej.
DMDC natychmiast podjęło działania w zakresie reagowania na incydenty związane z prywatnością i cyberbezpieczeństwem, zgodnie z wytycznymi i politykami Biura Zarządzania i Budżetu.
Zawiadomienie DMDC
DMDC zarządza łącznie dokumentacją dotyczącą ponad 60 mln osób związanych z Departamentem Obrony.
Reddit pomógł nagłośnić sprawę
O sprawie zrobiło się głośniej za sprawą papierowych zawiadomień o naruszeniu bezpieczeństwa, rozsyłanych do potencjalnych poszkodowanych. Jeden z nich, który udostępnił dokument na subreddicie r/AirForce na Reddicie, zastanawiając się, czy korespondencja jest prawdziwa – zawarty w niej kod QR prowadził do usługi monitorowania tożsamości, co wzbudziło podejrzenia internauty.

Pentagon uspokaja, a pytań nie brakuje
Pentagon przekonuje, że dotychczas nie znalazł dowodów wskazujących na wykorzystanie przejętych informacji do oszustw lub innych nadużyć. Osobom objętym incydentem zaoferowano 12 miesięcy bezpłatnego monitorowania kredytowego.
Nadal nie podano jednak, kim byli nieuprawnieni użytkownicy, dlaczego uzyskali dostęp do systemu ani czy działali celowo. Nie wyjaśniono też, dlaczego część wrażliwych danych była przechowywana w formie niezaszyfrowanej.





Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].