


- WIADOMOŚCI
Pentagon wybiera matematykę. Wyścig o bezpieczeństwo w erze komputerów kwantowych

Autor. CyberDefence24/Canva
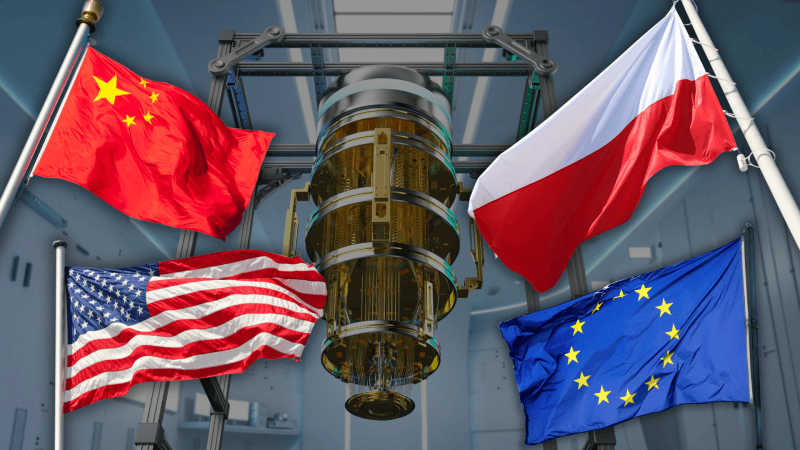
Wyścig o bezpieczeństwo komunikacji w epoce komputerów kwantowych już się rozpoczął. Pentagon stawia przede wszystkim na kryptografię postkwantową, podczas gdy Chiny rozwijają największą na świecie infrastrukturę kwantowej dystrybucji kluczy. Europa i NATO nie wybierają jednak jednej z tych dróg. Coraz wyraźniej widać, że przyszłość może należeć do modelu hybrydowego, w którym matematyczne algorytmy chronią miliony rozproszonych urządzeń.
Pentagon dokonał wyboru, który może na wiele lat określić sposób ochrony amerykańskiej komunikacji wojskowej. USA nie zamierzają opierać przyszłego bezpieczeństwa swoich systemów przede wszystkim na kwantowej dystrybucji kluczy, lecz na kryptografii postkwantowej – PQC, czyli algorytmach matematycznych projektowanych tak, aby pozostały bezpieczne również wtedy, gdy powstaną komputery kwantowe zdolne do łamania znacznej części używanej obecnie kryptografii asymetrycznej.
Tę zmianę opisują Morgan Bazilian i Chris Bronk, którzy przedstawiają amerykańską decyzję jako wybór matematyki zamiast fizyki: Pentagon chce zabezpieczyć ogromną i rozproszoną infrastrukturę wojskową przede wszystkim za pomocą algorytmów możliwych do wdrażania w istniejących systemach, podczas gdy Chiny od lat rozwijają również fizyczną infrastrukturę QKD – Quantum Key Distribution, czyli kwantowej dystrybucji kluczy.
Im więcej wiadomo jednak o działaniach podejmowanych przez USA, NATO, Unię Europejską i Polskę, tym wyraźniej widać, że rzeczywisty podział nie przebiega według prostego schematu „matematyka albo fizyka”. Pentagon rzeczywiście uznał PQC za podstawową drogę zabezpieczenia swoich systemów przed przyszłym zagrożeniem kwantowym, ale NATO i państwa europejskie równolegle rozwijają lub testują QKD. Wyłania się więc raczej warstwowa architektura bezpieczeństwa, w której poszczególne technologie mają chronić różne rodzaje infrastruktury i odpowiadać na odmienne wymagania operacyjne.
Pentagon wyznacza dwa terminy
Najbardziej konkretne zasady zawiera opublikowana przez Departament Wojny USA [„Strategia kryptografii postkwantowej”.](https://dodcio.defense.gov/Portals/0/Documents/Library/DoW-PQC-Strategy.pdf ) Dokument ustanawia dwa zasadnicze terminy. Do 31 grudnia 2030 roku wszystkie systemy resortu mają obsługiwać kryptografię postkwantową albo zostać wycofane. Do 31 grudnia 2031 roku wszystkie systemy mają już używać PQC, poza przypadkami objętymi przewidzianymi w strategii wyjątkami.
Znaczenie tej decyzji wykracza daleko poza prostą wymianę kilku algorytmów. Pentagon musi przebudować zabezpieczenia obejmujące systemy dowodzenia, centra danych, łączność satelitarną, urządzenia mobilne, systemy uzbrojenia oraz sieci taktyczne działające w bardzo różnych warunkach operacyjnych. Zasadniczym kryterium nie jest więc wyłącznie matematyczna odporność konkretnego algorytmu. Równie istotna jest możliwość jego wdrożenia na ogromną skalę, utrzymywania przez wiele lat i późniejszej wymiany bez konieczności przebudowy całej infrastruktury.
Podobną logikę przyjmuje NATO. Sojusz zapowiedział w styczniu 2026 roku przyspieszenie wdrażania kryptografii postkwantowej w celu długoterminowej ochrony wrażliwych danych i komunikacji przed przyszłymi zagrożeniami związanymi z rozwojem komputerów kwantowych. Strategia podkreśla jednocześnie konieczność zapewnienia ciągłości działania usług krytycznych w stałych, mobilnych i rozproszonych stanowiskach dowodzenia.
To właśnie skala i mobilność stanowią jeden z najważniejszych argumentów przemawiających za PQC. System wojskowy nie składa się wyłącznie z dwóch zabezpieczonych centrów połączonych światłowodem. Musi działać w samolotach, okrętach, satelitach, dronach, radiostacjach, pojazdach i mobilnych stanowiskach dowodzenia.
Zobacz też 

Kryptografia postkwantowa schodzi na poziom pola walki
Nie jest to już wyłącznie strategia dotycząca odległej przyszłości. NATO opisywało eksperyment, w którym [rozwiązania postkwantowe wykorzystano do wsparcia systemu identyfikacji swój–obcy dla taktycznych dronów]( https://www.act.nato.int/article/shine-2025/). W projekcie uczestniczyła również polska firma Resquant. Znaczenie tego doświadczenia polega przede wszystkim na pokazaniu, że PQC może być wdrażana nie tylko w dużych centrach danych, lecz również na relatywnie niewielkich i ruchomych platformach taktycznych. W takich warunkach budowa specjalizowanej infrastruktury QKD byłaby znacznie trudniejsza.
Podobny proces zachodzi w systemach amerykańskich. Narodowa Agencja Bezpieczeństwa USA (NSA) podała, że zatwierdzona 27 marca 2026 roku wersja 2.8.0 pakietu dotyczącego bezpiecznego dostępu mobilnego wprowadziła wymagania CNSA 2.0 związane z algorytmami odpornymi na zagrożenia postkwantowe. Przejście na nowe zabezpieczenia schodzi więc z poziomu strategii państwowej do konkretnych architektur komunikacyjnych.
Zagrożenie zaczyna się przed powstaniem odpowiedniego komputera
Presja czasu nie oznacza, że istnieje już komputer kwantowy zdolny do masowego łamania współczesnej kryptografii. Problem polega na tym, że przeciwnik nie musi czekać na jego skonstruowanie.
Narodowy Instytut Standardów i Technologii (NIST), federalna agencja podlegająca Departamentowi Handlu USA, zwraca uwagę na scenariusz, w którym przeciwnik przechwytuje zaszyfrowane dane dzisiaj, przechowuje je przez kilka lub kilkanaście lat, a następnie próbuje je odszyfrować po uzyskaniu wystarczających możliwości kwantowych. Mechanizm ten określa się jako „harvest now, decrypt later” – „zbieraj teraz, odszyfruj później”.
Dla wojska i służb wywiadowczych jest to szczególnie poważne zagrożenie. Projekty systemów uzbrojenia, informacje dotyczące struktur dowodzenia, źródeł wywiadowczych czy długoterminowych planów operacyjnych mogą zachowywać wartość przez wiele lat. Jeżeli takie dane zostaną przechwycone obecnie, ich bezpieczeństwo zależy również od tego, czy wykorzystywana dzisiaj kryptografia pozostanie odporna w przyszłości. Z tego powodu migracja musi rozpocząć się przed pojawieniem się maszyny zdolnej praktycznie wykorzystać przewagę kwantową przeciwko współczesnym systemom kryptograficznym.

Matematyczne fundamenty już istnieją
Pentagon nie rozpoczyna tej przebudowy bez gotowych standardów. NIST opublikował w sierpniu 2024 roku trzy podstawowe standardy: ML-KEM do ustanawiania wspólnych sekretów kryptograficznych oraz ML-DSA i SLH-DSA do podpisów cyfrowych. Zostały one zapisane odpowiednio jako FIPS 203, FIPS 204 i FIPS 205. NIST zalecił rozpoczęcie przechodzenia na nowe standardy bez czekania na dalszy rozwój komputerów kwantowych.
Nie oznacza to jednak, że bezpieczeństwo nowych algorytmów można uznać za problem rozwiązany raz na zawsze. Sam proces standaryzacyjny pokazuje, jak istotna pozostaje ciągła kryptoanaliza.
Dobrym przykładem jest algorytm podpisu cyfrowego HAWK. NIST poinformował o ujawnieniu matematycznej słabości tego algorytmu, rozpatrywanego jako kandydat do standaryzacji podpisu cyfrowego. Słabość została odkryta przy wykorzystaniu modelu AI przez badaczy Anthropic, a dzień później zespół HAWK wycofał konstrukcję z procesu NIST. Instytut podkreślił jednocześnie, że odkryta podatność nie dotyczy zatwierdzonych wcześniej ML-KEM i ML-DSA.
Nie był to pierwszy taki przypadek. W 2022 roku matematycy Wouter Castryck i Thomas Decru przedstawili skuteczny atak na protokół SIDH, na którym opierał się algorytm SIKE. NIST wcześniej zakwalifikował SIKE do czwartej rundy procesu standaryzacji kryptografii postkwantowej, a po ujawnieniu ataku zespół SIKE uznał SIKE i SIDH za niezabezpieczone i odradził ich stosowanie.
Przypadki HAWK i SIKE pokazują, że przyszłe bezpieczeństwo nie może zależeć od założenia, iż jeden konkretny algorytm pozostanie bezpieczny przez dziesięciolecia. Coraz większego znaczenia nabiera crypto-agility – elastyczność kryptograficzna, czyli możliwość zastępowania jednego mechanizmu innym bez przebudowy całego systemu. Pentagon nie poszukuje więc jednego „ostatecznego szyfru”. Potrzebuje architektury, w której algorytmy można stosunkowo szybko wymieniać wraz ze zmianą zagrożenia.
Pentagon nie traktuje QKD jako podstawy odporności kwantowej
Alternatywną technologią jest kwantowa dystrybucja kluczy – QKD. Wykorzystuje ona właściwości mechaniki kwantowej do tworzenia i przekazywania materiału kryptograficznego. W odpowiednio skonstruowanym systemie próba ingerencji w transmisję może pozostawić wykrywalny ślad.
Problem pojawia się przy próbie zastosowania QKD w ogromnej, ruchomej i heterogenicznej sieci wojskowej. [NSA nie rekomenduje obecnie stosowania QKD ani QC do ochrony amerykańskich systemów bezpieczeństwa narodowego](https://www.nsa.gov/Cybersecurity/Quantum-Key-Distribution-QKD-and-Quantum-Cryptography-QC/ ), wskazując między innymi na ograniczenia infrastrukturalne, koszty, problemy integracyjne, konieczność ochrony zaufanych elementów systemu oraz trudności z weryfikacją bezpieczeństwa rzeczywistych implementacji.
Podobnie Departament Wojny nie traktuje QKD i sieci kwantowych jako rozwiązań zapewniających odporność kryptograficzną wymaganą w realizowanym przejściu na PQC.
Nie oznacza to całkowitego amerykańskiego odrzucenia badań nad komunikacją kwantową. Chodzi o znacznie węższą decyzję: Pentagon nie zamierza opierać na QKD podstawowego mechanizmu ochrony swoich systemów przed zagrożeniem wynikającym z rozwoju komputerów kwantowych.
Zobacz też

NATO nie rezygnuje z QKD
Stanowisko Pentagonu nie oznacza, że cały Zachód przyjął identyczną strategię. NATO DIANA poinformowała o [instalacji systemów QKD firmy Celare Quantum Communications w duńskim Ministerstwie Obrony](https://www.diana.nato.int/connect/quantum-encryption-technology-from-diana-innovator-installed-in-the-danish-ministry-of-defence.html ).
Pokazuje to, że w strukturach NATO jednocześnie rozwijane są dwa kierunki. Sojusz przyspiesza wdrażanie PQC i eksperymentuje z jej wykorzystaniem nawet w systemach taktycznych, ale QKD pozostaje przedmiotem testów i wdrożeń tam, gdzie warunki infrastrukturalne pozwalają na jego zastosowanie.
Nie ma w tym rzeczywistej sprzeczności. PQC i QKD częściowo rozwiązują inne problemy i mają odmienne ograniczenia operacyjne. PQC może być skalowana na ogromną liczbę urządzeń i systemów mobilnych. QKD może natomiast stanowić dodatkową warstwę zabezpieczenia wybranych połączeń o szczególnie wysokiej wartości, jeżeli koszt i wymagania infrastrukturalne są możliwe do zaakceptowania.
Chiny zbudowały największą infrastrukturę QKD
Najbardziej rozwiniętym przykładem praktycznego zastosowania kwantowej dystrybucji kluczy są obecnie Chiny. Artykuł opublikowany w „npj Quantum Information” opisuje China Quantum Communication Network (CN-QCN) jako działającą infrastrukturę przekraczającą 10 tys. kilometrów. Sieć obejmuje 145 światłowodowych węzłów szkieletowych, 20 sieci metropolitalnych w 17 prowincjach i około 80 miastach, a także sześć stacji naziemnych współpracujących z mikrosatelitą Jinan-1.
Po uwzględnieniu wcześniejszej magistrali Pekin–Szanghaj całkowita długość chińskiej infrastruktury światłowodowej wykorzystującej QKD przekracza 12 tys. kilometrów. Autorzy publikacji określają ją jako największą istniejącą sieć tego rodzaju.
Skala przedsięwzięcia pokazuje, że QKD przestało być wyłącznie technologią eksperymentalną. Nie oznacza jednak, że Chiny stworzyły uniwersalną „kwantową sieć”, zdolną w jednakowy sposób zabezpieczać każdy rodzaj łączności. CN-QCN jest rozległą infrastrukturą łączącą stałe węzły i wykorzystującą zaufane węzły pośredniczące, co oznacza, że bezpieczeństwo systemu zależy nie tylko od mechaniki kwantowej, lecz również od fizycznej ochrony urządzeń, węzłów i klasycznej infrastruktury zarządzającej siecią.
Ma to zasadnicze znaczenie dla zastosowań wojskowych. QKD znacznie łatwiej wdrożyć pomiędzy stałymi centrami dowodzenia, ośrodkami państwowymi lub innymi strategicznymi punktami połączonymi kontrolowaną infrastrukturą światłowodową niż w przypadku samolotu bojowego, okrętu podwodnego, mobilnego stanowiska dowodzenia czy radiostacji żołnierza. W takich środowiskach problemem stają się mobilność, dostępność odpowiedniego kanału transmisji, konieczność utrzymywania specjalistycznej infrastruktury oraz zależność od jej fizycznych elementów. Rozwój chińskich sieci QKD należy więc traktować jako dowód dojrzałości tej technologii w określonych zastosowaniach infrastrukturalnych, a nie jako dowód, że może ona zastąpić kryptografię postkwantową we wszystkich systemach łączności.

Unia Europejska rozwija obie ścieżki
Model europejski jest bardziej hybrydowy. Komisja Europejska wskazuje, że wszystkie państwa członkowskie powinny rozpocząć przechodzenie na PQC najpóźniej do końca 2026 roku. Systemy i zastosowania wysokiego ryzyka powinny natomiast zostać objęte tym procesem możliwie szybko i nie później niż do końca 2030 roku.
Jednocześnie Unia rozwija EuroQCI – European Quantum Communication Infrastructure, czyli europejską infrastrukturę komunikacji kwantowej. Nie jest to jednak gotowy, w pełni zintegrowany system. Komisja Europejska przyznała w maju 2026 roku, że mimo dotychczasowego postępu nadal istnieją luki i wąskie gardła, które trzeba usunąć przed stworzeniem certyfikowanej i bezpiecznej od końca do końca europejskiej infrastruktury kwantowej.
Równocześnie Komisja Europejska w dokumencie „Plan działania UE w zakresie kryptografii postkwantowej – wyniki konsultacji” przedstawiła rezultaty konsultacji, w których respondenci wskazywali m.in. na znaczenie podejścia opartego na ryzyku, rozwiązań hybrydowych i crypto-agility.
Nie oznacza to, że Komisja w tym konkretnym dokumencie ustanowiła wszystkie te elementy jako nowe obowiązujące zasady. Pokazuje jednak kierunek debaty wokół europejskiej migracji. Europa przygotowuje szerokie przejście na PQC, zachowując jednocześnie QKD jako potencjalną dodatkową warstwę bezpieczeństwa dla wybranych połączeń.
Polska przygotowuje się do modelu hybrydowego
Podobny kierunek pojawia się w Polsce, choć trzeba precyzyjnie określić status dokumentów państwowych.
Ministerstwo Cyfryzacji w marcu 2026 roku przedstawiło dokument określający kierunek dalszych prac państwa nad technologiami kwantowymi. Nie jest to jeszcze ostateczna Polityka Rozwoju Technologii Kwantowych. [Założenia rekomendują wdrożenie do 2030 roku algorytmów postkwantowych w administracji publicznej oraz wybranych sektorach gospodarki,](https://www.gov.pl/web/cyfryzacja/rozwoj-technologii-kwantowych-w-polsce—zaktualizowane-zalozenia-polityki ) wymieniając między innymi energetykę, bankowość i ochronę zdrowia. Dokument przewiduje również przygotowanie „Planu przejścia na kryptografię postkwantową”.
Te same Założenia do Polityki Rozwoju Technologii Kwantowych przewidują pilotażowe wdrożenia QKD oraz rozwijanie hybrydyzacji QKD z PQC. Rekomendują również rozwój krajowych mechanizmów certyfikacji systemów odpornych na zagrożenie kwantowe oraz preferowanie produkcji krytycznych komponentów w Polsce lub innych państwach Unii Europejskiej.
Status dokumentu doprecyzowało Ministerstwo Cyfryzacji, informując 13 marca 2026 roku o zakończeniu prac nad zaktualizowanymi założeniami i kontynuowaniu prac nad docelową polityką.
Nie można więc jeszcze pisać, że Polska przyjęła ostateczną strategię hybrydową. Można natomiast stwierdzić, że oficjalne założenia przygotowywanej polityki przewidują równoległe wykorzystanie PQC i wybranych zastosowań QKD.
Podobne równoległe podejście widać w planach Instytutu Łączności – Państwowego Instytutu Badawczego, który wskazuje cyberbezpieczeństwo wykorzystujące kryptografię postkwantową oraz rozwój infrastruktury kwantowej jako odrębne obszary działalności. Pojęcia „infrastruktury kwantowej” nie należy jednak automatycznie utożsamiać wyłącznie z QKD, ponieważ obejmuje ono szerszy zakres technologii kwantowych.
Polska uczestniczy również w budowie fizycznej infrastruktury QKD. PIONIER News opisuje m.in. projekty QCI-AT-CZ-PL, QCI-SK-CZ-PL, QAUNT GPLCZ, QCI.dk — Cross Border i PIONIER-Q-SAT, które mają połączyć polską infrastrukturę QKD z sieciami innych państw europejskich w ramach EuroQCI. Podaje również, że PIONIER-Q osiągnęła pełną operacyjność w III kwartale 2024 roku i została rozbudowana do 1770 km.
Z kolei Wrocławskie Centrum Sieciowo-Superkomputerowe informowało o zakończeniu testów infrastruktury QKD oraz przygotowaniach do dalszej rozbudowy połączeń.
Polska znajduje się więc na etapie rozwijania dwóch równoległych zdolności: szerokiego przechodzenia na kryptografię postkwantową oraz budowania i testowania wybranych zastosowań komunikacji kwantowej.

Nie chodzi o zwycięstwo jednej technologii
Po uwzględnieniu działań Pentagonu, NSA, NATO, Unii Europejskiej, Chin i Polski tytułowa teza Small Wars Journal — „Pentagon: matematyka ponad fizyką” — pozostaje trafnym opisem zasadniczej decyzji amerykańskiego resortu obrony, ale nie oddaje całego obrazu zmian zachodzących w bezpieczeństwie komunikacji.
Pentagon wybrał kryptografię opartą na matematyce jako podstawę masowej ochrony przede wszystkim dlatego, że potrzebuje rozwiązania możliwego do zastosowania w ogromnej liczbie różnorodnych systemów: od centrów danych i satelitów po drony, radiostacje i sieci taktyczne.
Nie oznacza to jednak końca QKD. Dania instaluje tę technologię w resorcie obrony, Unia Europejska rozwija EuroQCI, a polskie założenia polityki kwantowej przewidują zarówno przechodzenie na PQC, jak i pilotaże oraz hybrydyzację z QKD.
Z tej racji najbardziej prawdopodobnym kierunkiem rozwoju staje się wielowarstwowa architektura bezpieczeństwa. Kryptografia postkwantowa może stać się podstawową technologią ochrony masowych, rozproszonych i mobilnych systemów. QKD może natomiast znaleźć zastosowanie w wybranych, szczególnie wrażliwych połączeniach, w których wartość chronionej informacji uzasadnia koszt i wymagania specjalistycznej infrastruktury.
Najważniejszym problemem pozostaje czas. Państwa nie mogą rozpocząć przechodzenia na nowe zabezpieczenia dopiero w chwili pojawienia się komputera kwantowego zdolnego do praktycznego łamania współczesnej kryptografii. Wtedy część danych przechwytywanych i archiwizowanych wcześniej mogłaby już być zagrożona.
Zestawienie harmonogramów amerykańskich, europejskich i polskich pokazuje, że rok 2030 wyłania się jako jeden z najważniejszych horyzontów planistycznych migracji najbardziej wrażliwych systemów na kryptografię postkwantową. Nie jest to wspólnie ustalona przez te państwa data graniczna ani prognoza momentu powstania kryptograficznie istotnego komputera kwantowego. Jest to horyzont wynikający z planowania bezpieczeństwa oraz czasu potrzebnego na zastąpienie infrastruktury kryptograficznej stworzonej dla świata, w którym wystarczająco wydajne komputery kwantowe jeszcze nie istnieją.




Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].