


- WIADOMOŚCI
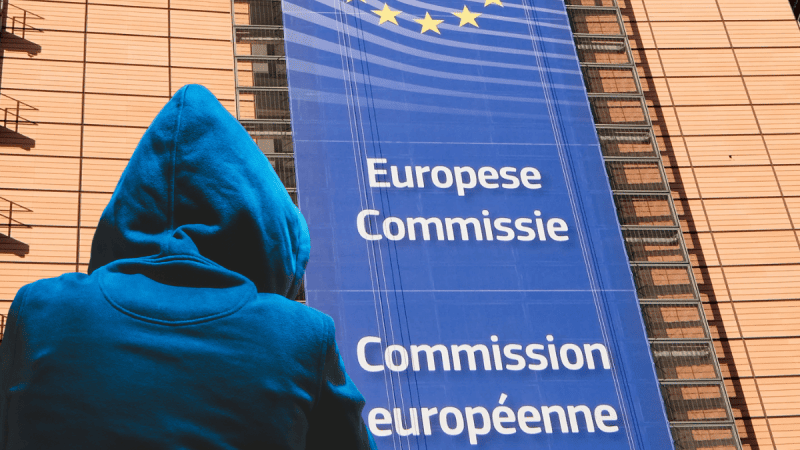
Cyberatak na Komisję Europejską. Sprawcy wykorzystali narzędzie AI
Autor. CyberDefence24/Canva
Komisja Europejska potwierdziła, że pod koniec października padła ofiarą cyberataku. Pierwsze informacje pojawiły się w czwartek rano; według przedstawiciela unijnego organu, podczas operacji wykorzystano narzędzia sztucznej inteligencji. Zespół cyberbezpieczeństwa czasowo wyłączył część aplikacji. Postępowanie w sprawie wciąż trwa.
Organy unijne są jednym z głównych celów ataków cybernetycznych. Sama Komisja Europejska była obiektem zainteresowania aktorów zagrożeń już kilkukrotnie. Tylko w tym roku słyszeliśmy o dwóch operacjach wymierzonych w infrastrukturę instytucji. Na początku lutego zaatakowano infrastrukturę telefonii komórkowej, zaś pod koniec marca przeprowadzono działania przeciwko infrastrukturze chmurowej.

Atak z wykorzystaniem narzędzia AI
W czwartek rano pojawiły się informacje o kolejnej akcji hakerów przeciwko KE. Tym razem jednak, jak podaje Politico, celem była sama instytucja. Według cytowanego przez portal przedstawiciela organu, atak został „w większości opanowany”.
Zdaniem zespołu CERT-EU, atak przeprowadzili „międzynarodowi hakerzy”, którzy wykorzystali ARTEX. Jest to publiczne narzędzie wykorzystujące sztuczną inteligencję, które pozwala ekspertom cyberbezpieczeństwa identyfikować podatności w systemach IT. Zakłócenia miały trwać 10 dni, obejmując m.in. platformę do generowania odcinków wypłat oraz system refundacji leczenia.
Cyberatak został potwierdzony przez Thomasa Regniera, rzecznika prasowego Komisji Europejskiej, który nazwał go „cyberkampanią stworzoną przez AI”. W wypowiedzi przytoczonej przez Euronext wyjaśnił, że w ramach działań prewencyjnych tymczasowo wyłączono część aplikacji, z których korzystała instytucja. Postępowanie wciąż trwa, zaś kolejne decyzje mają być podejmowane na bieżąco w oparciu o nowe ustalenia.
Postępowanie wyjaśniające trwa
Incydent cyberbezpieczeństwa został wykryty 22 października. Jego dokładna skala nie jest jeszcze znana; według rzecznika, na razie nie znaleziono dowodów na uzyskanie nieuprawnionego dostępu do danych pracowników Komisji. Od zdarzenia nie pojawiły się również informacje o żądaniach okupu. Regnier nie chciał jednak powiedzieć, kto może być odpowiedzialny za przeprowadzenie ataku.
Według Politico, w reakcji na ten oraz inne cyberataki KE zwołała pilne posiedzenie Rady Zarządzającej, najwyższego organu ds. zarządzania kryzysowego. Ze strony Departamentu ds. usług cyfrowych pojawił się nakaz zwiększenia kontroli bezpieczeństwa, zaś Henna Virkkunen, komisarz ds. technologii przedstawiła podczas Kolegium Komisarzy informacje co do podjętych działań.





Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].