


- sponsorowane
- WIADOMOŚCI
- WAŻNE
- WYWIADY
Atak na ORLEN może być atakiem na państwo. Koncern ujawnia skalę cyberzagrożeń
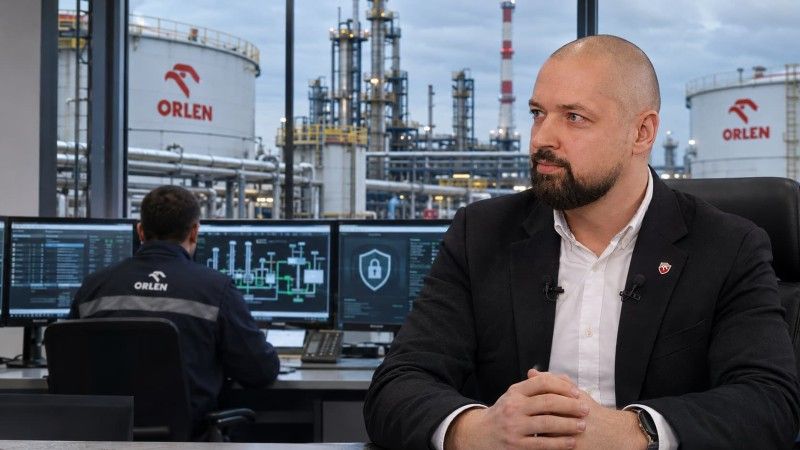
Około 370 mln zdarzeń identyfikowanych kwartalnie w systemach ORLENU, setki spółek i infrastruktura kluczowa dla dostaw paliw oraz energii. Skala działalności koncernu sprawia, że poważny cyberatak może mieć konsekwencje wykraczające poza samą organizację. „Nie zbudujemy takiej twierdzy, która jest odporna na każdy atak – mówi w rozmowie z CyberDefence24 Robert Oleński, pełniący obowiązki dyrektora Biura Cyberbezpieczeństwa ORLEN.
Cyberbezpieczeństwo koncernu paliwowo-energetycznego nie sprowadza się jedynie do ochrony danych i systemów informatycznych. Od sprawności infrastruktury ORLENU zależą procesy istotne dla funkcjonowania gospodarki i bezpieczeństwa państwa.
O skali tych wyzwań rozmawialiśmy z Robertem Oleńskim podczas Cyber24 Days 2026.
Jak wyjaśnia, Grupa ORLEN skupia około 330 spółek, a jej działalność obejmuje kilka kontynentów. Dodatkowo koncern współpracuje z licznymi dostawcami technologii i partnerami biznesowymi. Powstaje w ten sposób rozbudowany ekosystem, którego bezpieczeństwo wymaga stałego monitorowania.
370 mln zdarzeń w systemach ORLENU
„Kwartalnie składamy takie raporty do Rady Nadzorczej i tam identyfikujemy około 370 milionów zdarzeń w naszych systemach kwartalnie” – mówi Oleński.
Nie oznacza to 370 mln skutecznych cyberataków. Mowa o zdarzeniach identyfikowanych w systemach bezpieczeństwa, które wymagają odpowiedniej analizy.
Jak podkreśla rozmówca, zagrożenia obejmują cały wachlarz działań: od phishingu i prób wyłudzenia danych po skoordynowane ataki hybrydowe, wymierzone jednocześnie w różne obszary infrastruktury.
W przypadku tak dużej organizacji szczególnego znaczenia nabiera jednak nie tylko wykrywanie zagrożeń, lecz także przygotowanie do działania w sytuacji, gdy do incydentu rzeczywiście dojdzie.
Cyberatak na ORLEN może zagrozić państwu
Zdaniem Oleńskiego cyberodporność jest pojęciem szerszym niż samo cyberbezpieczeństwo. Obejmuje również bezpieczeństwo fizyczne, ochronę systemów IT i OT oraz zdolność do utrzymania i odtwarzania kluczowych procesów.
„Jeżeli weźmiemy pod uwagę tę skalę działalności ORLEN, to zakładamy, że taki incydent nadejdzie” – przyznaje.
Dlatego organizacja nie może skupiać się wyłącznie na zapobieganiu cyberatakom. Musi również wiedzieć, jak ograniczyć ich skutki i zapewnić ciągłość działania.
Szczególne znaczenie ma identyfikacja systemów niezbędnych do funkcjonowania koncernu, w tym infrastruktury wspierającej dostawy paliw i energii.
„Jeżeli sobie zobaczymy systemy, które mają dostarczyć paliwo, i te systemy przestaną działać, to można powiedzieć, że atak na ORLEN może być atakiem na państwo, wymierzonym w ciągłość działania państwa” – podkreśla Oleński.
Nie każdy incydent oznacza zagrożenie dla dostaw paliw czy energii. W przypadku strategicznego przedsiębiorstwa skutki poważnego ataku mogą jednak wykraczać poza jedną organizację i wpływać na funkcjonowanie innych sektorów gospodarki.
Spółki Skarbu Państwa łączą siły
W rozmowie poruszono również temat porozumienia podpisanego 7 października 2026 r. w Ministerstwie Aktywów Państwowych przez ORLEN, PGE, Eneę, Tauron i KGHM.
Jego celem jest rozwijanie współpracy i wymiany informacji o zagrożeniach dla infrastruktury krytycznej, w tym cyberatakach, sabotażu i działaniach hybrydowych.
Zdaniem Oleńskiego wspólna analiza informacji z różnych przedsiębiorstw może pomóc wcześniej wykrywać skoordynowane kampanie, które obejmują wiele organizacji jednocześnie.
Takie rozwiązanie mogłoby również uzupełniać funkcjonujący w krajowym systemie cyberbezpieczeństwa system S46.
Zobacz też 

Jak zaznacza rozmówca, zagrożenia coraz częściej mają charakter wielowymiarowy. Cyberataki mogą być łączone z dezinformacją i działaniami fizycznymi. Dlatego współpraca nie powinna ograniczać się wyłącznie do wymiany informacji technicznych.
Łańcuch dostaw. Ryzyko nie kończy się na podpisaniu umowy
Kolejnym wyzwaniem jest bezpieczeństwo dostawców technologii. ORLEN korzysta zarówno z rozwiązań dużych międzynarodowych producentów, jak i mniejszych przedsiębiorstw.
„Jeżeli ktoś dostarcza do ORLENU jakąś technologię, to wpisuje się w ryzyko ORLENU” – wyjaśnia Oleński.
Kluczowe znaczenie ma to, do jakich zasobów dostawca uzyskuje dostęp i czy jego technologia jest wykorzystywana w systemach wspomagających, czy krytycznych.
Zobacz też

W przypadku mniejszych firm dodatkowym zagrożeniem może być brak możliwości zapewnienia długoterminowego utrzymania produktu, np. w razie zakończenia działalności dostawcy.
Dlatego koncern analizuje bezpieczeństwo technologii nie tylko przed podpisaniem umowy, lecz także przez cały okres jej wykorzystywania. Znaczenie mają m.in. zmiany właścicielskie, rozwój produktu oraz pojawianie się nowych zagrożeń.
Materiał sponsorowany. Powstał we współpracy z ORLEN.





Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].