


- WIADOMOŚCI
Nowy, ale zainfekowany sprzęt. Ponad milion urządzeń w przestępczej sieci
Autor. CyberDefence24/Canva
Ponad milion urządzeń, głównie przystawek telewizyjnych z Androidem, zostało włączonych do przestępczej sieci bez wiedzy właścicieli. Za jej stworzeniem miał stać sam producent sprzętu, który zarabiał na udostępnianiu zainfekowanych urządzeń innym podmiotom. Google poinformowało o rozbiciu botnetu XCPE.
2 listopada 2026 r. Google Threat Intelligence Group ujawniło szczegóły operacji wymierzonej w botnet XCPE. Wspólne działania m.in. japońskiej policji i firm zajmujących się cyberbezpieczeństwem (HUMAN Security, Lumen i TrendAI) pozwoliły zakłócić funkcjonowanie rozległej sieci urządzeń wykorzystywanych do nielegalnych operacji w tym generowania fałszywych wyświetleń reklam i wykradania danych.
Według ustaleń Google za proceder odpowiada chińska firma Videostrong Technology, zajmująca się produkcją urządzeń z Androidem. Badacze są przekonani, że umieszczanie szkodliwego oprogramowania w sprzęcie było celowe i stanowiło element działalności nastawionej na zysk.
Odkryliśmy, że to złośliwe oprogramowanie było wbudowane bezpośrednio w wiele różnych modeli urządzeń i marek na przestrzeni wielu lat, wspierane przez dedykowaną infrastrukturę i stale rozwijane konfiguracje, aby uniknąć wykrycia i zarządzać partnerami.
Google Threat Intelligence
XCPE ukryty w urządzeniach z Androidem
XCPE to tzw. backdoor, czyli ukryty mechanizm umożliwiający zdalny dostęp do urządzenia. W tym przypadku był on instalowany fabrycznie – użytkownik mógł kupić sprzęt, który od początku zawierał zagrożenie.
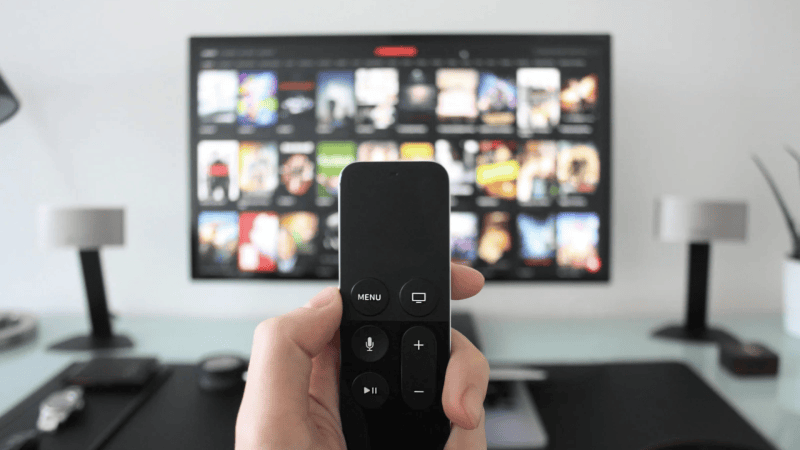
Złośliwy kod wykryto w urządzeniach różnych marek i modeli, jednak zdecydowaną większość stanowiły przystawki telewizyjne z Androidem (TV boxy), które po podłączeniu do telewizora umożliwiają korzystanie z aplikacji i serwisów streamingowych, podobnie jak w Smart TV. Wykryto go też w sprzęcie do karaoke, urządzeniach wykorzystywanych w telemedycynie i elektronicznych ekranach informacyjnych.
XCPE miał uprawnienia systemowe, a jego usunięcie zwykłymi metodami było praktycznie niemożliwe. Nawet jeśli użytkownik pozbył się szkodliwej aplikacji, mogła się ona ponownie zainstalować po uruchomieniu urządzenia.
Ponadto oprogramowanie zaprojektowano tak, żeby utrudnić jego wykrycie. Potrafiło wyłączyć zabezpieczenia Google Play Protect, a dodatkowe szkodliwe elementy pobierało dopiero po pierwszym uruchomieniu sprzętu. W ten sposób producent omijał część kontroli bezpieczeństwa.
Cyberprzestępcy zarabiali na cudzych urządzeniach
Botnet jest rozproszony na całym świecie, a pewne skupiska mogą oznaczać, że dystrybutor danej marki ma szansę na penetrację rynku.
Google Threat Intelligence
Videostrong miało udostępniać dostęp do zainfekowanego sprzętu innym grupom, które instalowały własne złośliwe aplikacje. Jednym ze sposobów zarabiania było wykorzystywanie domowych połączeń internetowych jako serwerów pośredniczących, czyli tzw. proxy.
Oznaczało to, że obce osoby mogły przesyłać ruch internetowy przez urządzenie ofiary, korzystając z jej adresu IP. Właściciel sprzętu nie musiał nawet zauważyć, że jego połączenie służy do działań, na które nie wyraził zgody.
Innym źródłem dochodów były oszustwa reklamowe. Zainfekowane urządzenia mogły w tle generować fałszywe wyświetlenia reklam i symulować aktywność użytkowników. Pozwalało to nieuczciwym podmiotom zarabiać na reklamach, których nikt faktycznie nie oglądał.
Operatorzy potrafili też wykonywać zdalne polecenia, przechwytywać obraz ekranu, symulować naciskanie przycisków czy pozyskiwać informacje o urządzeniu i kontach użytkowników. Zagrożenie obejmowało więc także prywatność i bezpieczeństwo danych.
Google odcięło dostęp do milionów urządzeń
W ramach operacji Google podjęło działania prawne zmierzające do wyłączenia serwerów i domen internetowych służących do zarządzania XCPE. Uderzono też w infrastrukturę wykorzystywaną przez ponad tuzin innych rodzin złośliwego oprogramowania powiązanych z tą siecią.
Skala operacji może być znacznie większa niż początkowe 1,3 mln urządzeń. Google szacuje, że zakłócenie działania infrastruktury współpracujących grup przestępczych pozwoli odciąć im dostęp do co najmniej 10 milionów kolejnych zainfekowanych urządzeń, przejętych także innymi metodami.
Konsekwencje poniosła również firma Videostrong. Google zakończyło z nią współpracę i zakazało (jej i powiązanym podmiotom) produkowania certyfikowanych urządzeń z Androidem i dostarczania oprogramowania innym certyfikowanym producentom.
Zapowiedziano też zmiany w procedurach weryfikowania oprogramowania fabrycznie instalowanego na urządzeniach Android TV, aby ograniczyć ryzyko podobnych nadużyć.
Co to oznacza dla użytkowników?
Rozbicie botnetu utrudnia przestępcom wykorzystywanie przejętego sprzętu, ale nie oznacza automatycznie usunięcia szkodliwego kodu z każdego urządzenia. Zwłaszcza, że XCPE znajdował się w oprogramowaniu fabrycznym, a nie w aplikacji samodzielnie pobranej przez właściciela.
Google zaleca kupowanie urządzeń od sprawdzonych producentów, korzystanie z zaufanych sklepów z aplikacjami i upewnienie się, że Google Play Protect pozostaje aktywne. Warto też zachować ostrożność wobec programów oferujących wynagrodzenie za udostępnianie niewykorzystanej przepustowości łącza internetowego.




Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].