


- WIADOMOŚCI
Rosyjscy hakerzy atakowali smartfony. Ujawniono niebezpieczną kampanię
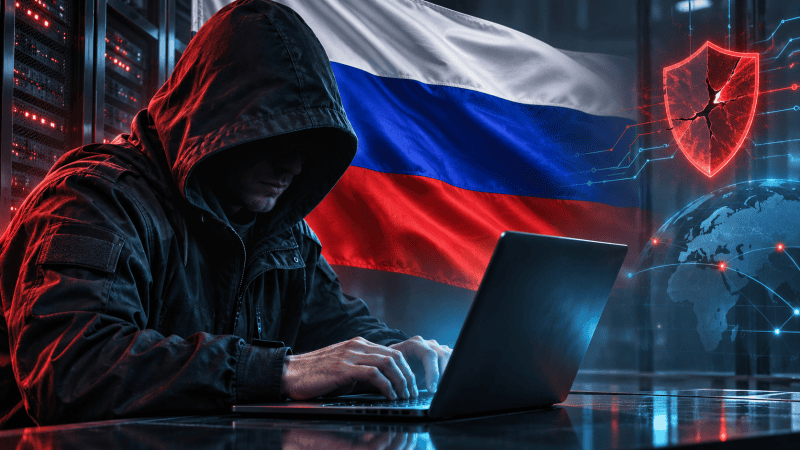
Autor. ChatGPT/CyberDefence24
Zwykłe odwiedzenie strony internetowej mogło wystarczyć do kradzieży danych z niezaktualizowanego iPhone’a lub telefonu z Androidem. Eksperci Sekoia ujawnili rozległą kampanię wykorzystującą przejęte witryny i luki w zabezpieczeniach urządzeń mobilnych. Za operacją prawdopodobnie stoi grupa APT29 powiązana z rosyjskim wywiadem zagranicznym.
Francuska firma Sekoia opublikowała 4 listopada raport o operacji „Poisoned Source”. W połowie października jej analitycy wykryli złośliwy kod na stronach w Ukrainie, USA, Czechach i Bułgarii. Ustalili również, że sprawcy naruszyli bezpieczeństwo ukraińskiej usługi analitycznej, docierając w ten sposób do użytkowników setek kolejnych witryn.
Wystarczyło wejść na zainfekowaną stronę
Hakerzy stosowali trzy metody. Umieszczali złośliwy kod JavaScript na legalnych stronach, tworzyli domeny podszywające się pod znane serwisy oraz ingerowali w skrypt zewnętrznej usługi analitycznej. Niebezpieczna zawartość pojawiała się więc również na autentycznych witrynach.
Po otwarciu strony skrypt zbierał informacje o urządzeniu, systemie i przeglądarce. Serwer napastników dobierał na tej podstawie exploity, czyli kod wykorzystujący luki w zabezpieczeniach iOS lub Androida. Jeśli telefon był podatny, dochodziło do uruchomienia złośliwego oprogramowania i wykradania danych.
Mechanizm nie wymagał dodatkowych działań użytkownika, np. pobierania pliku czy zatwierdzania instalacji. Samo odwiedzenie strony nie oznaczało jednak skutecznej infekcji. Decydowała wersja oprogramowania telefonu.

Przejęta usługa analityczna zwiększyła skalę ataku
Kluczowe okazało się naruszenie bezpieczeństwa Plerdy, ukraińskiej usługi analityki internetowej. Między 27 sierpnia a 3 września 2026 r. atakujący zmodyfikowali jej skrypt wykorzystywany przez tysiące stron, głównie ukraińskich. Odwiedzający mogli pobierać złośliwy kod, choć poszczególne witryny nie musiały zostać bezpośrednio przejęte.
Na działanie exploitów byli więc narażeni odwiedzający setki legalnych serwisów, w tym związanych z ukraińskim wojskiem, rekrutacją i wyposażeniem wojskowym, m.in. dronami. Nie wiadomo, ile urządzeń rzeczywiście zainfekowano.
Osobno przejęto strony ukraińskiej firmy gazowej, amerykańskiego stowarzyszenia branży chemicznej, czeskiego ugrupowania politycznego oraz serwisu związanego z bułgarskim wojskiem. Powstały też fałszywe domeny naśladujące amerykański serwis America250 i stronę luksusowego hotelu w Londynie. Mogły służyć dotarciu do osób o znaczeniu wywiadowczym.
Co mogli wykraść z iPhone'ów i Androidów?
Badacze odtworzyli trzy łańcuchy exploitów. Pierwszy wykradał pliki cookies z iOS 16.7. Drugi, wykorzystujący zestaw DarkSword, atakował iOS 18.5 i pozyskiwał znacznie więcej informacji. Trzeci dotyczył niezaktualizowanych wersji Chrome na Androidzie.
W najbardziej zaawansowanym wariancie dotyczącym iPhone’ów zagrożone były m.in. wiadomości SMS i iMessage, bazy danych WhatsAppa i Telegrama, zapisane hasła i inne informacje z pęku kluczy, kontakty, historia połączeń, zdjęcia oraz dane lokalizacyjne.
Z kolei narzędzie nazwane przez badaczy AndroSnitch zbierało z Androida dane przeglądarki Chrome, w tym pliki cookies, historię i zapisane dane logowania, a także hasła do sieci Wi-Fi.
Skradzione cookies mogły pozwalać na wykorzystanie aktywnych sesji, np. dostęp do poczty bez ponownego podania hasła. Zakres kradzieży zależał od systemu i exploita. Sekoia nie stwierdziła, aby złośliwe moduły zapewniały trwały dostęp do telefonu. Chodziło przede wszystkim o dane.

Ślady prowadzą do rosyjskiego wywiadu
Sekoia wskazuje, że najprawdopodobniej za kampanią stoi grupa APT29, znana również jako Midnight Blizzard czy Cozy Bear. Jest łączona ze Służbą Wywiadu Zagranicznego Federacji Rosyjskiej (SWR) i specjalizuje się w cyberszpiegostwie.
Przemawiają za tym podobieństwa techniczne do wcześniejszych operacji, infrastruktura i charakter zaatakowanych stron. Analitycy współpracowali z ukraińskim CERT-UA i Google Threat Analysis Group. Google wskazało podobieństwa do kampanii APT29 z 2024 r., w której strony administracji Mongolii posłużyły do kradzieży danych z telefonów.
Nie przesądza to o tożsamości sprawców. Nie wiadomo też, czy chcieli infekować jak najwięcej telefonów, czy dotrzeć do wybranych osób. Pozyskane wiadomości, kontakty i dostępy do kont mogły mieć znaczenie wywiadowcze, szczególnie w kontekście wojny w Ukrainie.
Czy zagrożenie nadal istnieje?
Etap wykorzystujący Plerdy zakończył się 3 września. Sekoia nie potwierdziła natomiast unieszkodliwienia całej infrastruktury. Współpracuje z krajowymi zespołami CERT przy identyfikacji ofiar i ocenie możliwości zakłócenia działań napastników.
Wszystkie luki w trzech odtworzonych łańcuchach exploitów zostały załatane przed rozpoczęciem kampanii. Zagrożone były więc przede wszystkim urządzenia bez aktualnych poprawek bezpieczeństwa. Według badaczy wykorzystane mechanizmy nie były skuteczne wobec w pełni zaktualizowanych systemów.





Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].