


- WIADOMOŚCI
- WAŻNE
Hakerzy z Korei Północnej, fałszywa rekrutacja i AI. Jak doszło do ataku na Binance?
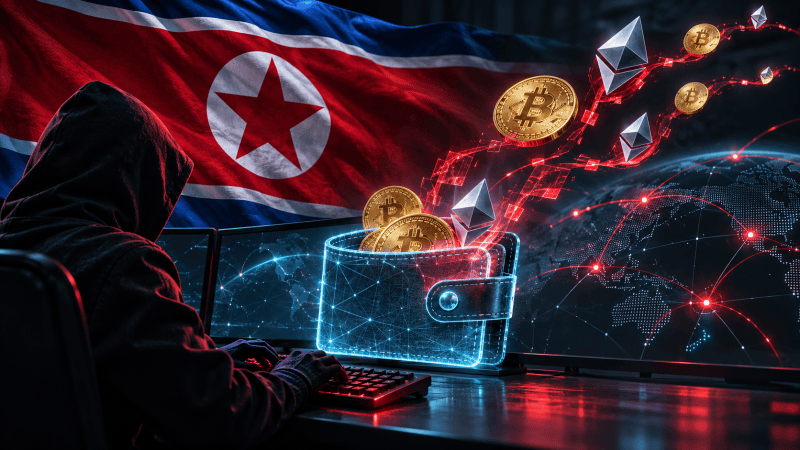
Autor. ChatGPT/CyberDefence24
Fałszywe rozmowy o pracę, zainfekowane zadanie programistyczne i wykorzystanie wewnętrznego narzędzia AI. Binance ujawniło, jak cyberprzestępcy zdobyli dostęp do systemów giełdy, aby ostatecznie ukraść kryptowaluty warte ponad 6 mld dolarów. Nowy raport pozwala odtworzyć kolejne etapy operacji.
29 października br. z portfeli kryptowalutowych Binance wyprowadzono aktywa o wartości około 6,34 mld dolarów. O ataku i jego skali informowaliśmy już na CyberDefence24. Pierwsze ustalenia wskazywały na przejęcie laptopa jednego z inżynierów.
Opublikowany w tym tygodniu wstępny raport Binance pokazuje jednak, że sprawcy wykorzystali kilka punktów dostępu, socjotechnikę i złośliwe oprogramowanie. Ujawniono również rolę wewnętrznego narzędzia sztucznej inteligencji.
Pierwszy atak nastąpił w czerwcu
Początek operacji sięga czerwca 2026 r. Inżynier z zespołu Wallet DevOps, oznaczony w raporcie jako pracownik A, szukał w internecie popularnego narzędzia AI wspomagającego programowanie. Podczas próby jego instalacji pobrał zmodyfikowany instalator Homebrew, menedżera pakietów wykorzystywanego m.in. w systemie macOS.
Instalator zawierał złośliwe oprogramowanie. Zespół bezpieczeństwa Binance wykrył nieprawidłowość, wymienił komputer i zmienił powiązane dane uwierzytelniające. Mimo reakcji firmy, przestępcy zdążyli ustalić, jaką funkcję pełni pracownik oraz kto współpracuje z nim przy obsłudze infrastruktury portfeli kryptowalutowych.

Fałszywa rekrutacja z dwiema rozmowami
We wrześniu z pracownikiem oznaczonym jako Inżynier B skontaktowała się przez legalną platformę rekrutacyjną osoba podająca się za dyrektora projektu. Na profilu zawodowym inżyniera znajdowała się informacja o jego pracy w Binance. Rozmówca zaproponował udział w rekrutacji do firmy, która w rzeczywistości nie istniała.
Całość przygotowano tak, aby proces wyglądał wiarygodnie. Najpierw przeprowadzono rozmowę wideo na żywo z rzekomym przedstawicielem działu HR. Osoba ta udostępniła kandydatowi profil w mediach społecznościowych zawierający prywatne zdjęcia i nagrania. Miało to wzbudzić zaufanie pracownika.
Drugi etap odbył się w popularnym komunikatorze. Tym razem inżynier rozmawiał z osobą podszywającą się pod dyrektora generalnego fikcyjnego przedsiębiorstwa. Binance nie podało nazw platform wykorzystanych przez sprawców.
Zadanie rekrutacyjne zainfekowało komputer
Pod koniec drugiej rozmowy rzekomy dyrektor polecił kandydatowi pobranie zadania programistycznego. Inżynier ściągnął na służbowy komputer repozytorium kodu, które zawierało ukryte złośliwe oprogramowanie. Uruchomiło się ono podczas konfiguracji projektu.
W ten sposób atakujący uzyskali możliwość wykonywania poleceń na urządzeniu i komunikowania się z własnym serwerem. Malware zastępowało prawidłowy komponent narzędzia pyenv, służącego do zarządzania wersjami języka Python, jego złośliwą wersją. Wykorzystano również techniki zaciemniania kodu i usuwania śladów aktywności.
Według Binance, zabezpieczenia komputera nie wykryły wówczas zagrożenia. Zadanie, które miało weryfikować umiejętności kandydata, umożliwiło więc przestępcom przejęcie jego urządzenia.

Wewnętrzne AI pozwoliło rozszerzyć dostęp
20 października sprawcy wykorzystali zainfekowany komputer Inżyniera B oraz wewnętrzne narzędzie AI Binance, aby uzyskać kontrolę nad systemami dwóch kolejnych pracowników. Byli to wspomniany wcześniej inżynier z zespołu Wallet DevOps oraz pracownik zajmujący się oprogramowaniem portfeli, oznaczony jako Inżynier C.
Narzędzie AI znalazło się na ścieżce ataku i posłużyło do rozszerzenia dostępu do firmowej infrastruktury. Binance nie wyjaśniło jednak, jak dokładnie sprawcy je wykorzystali, ani nie ujawniło jego nazwy. Nie ma więc podstaw, aby przypisywać incydent konkretnej technice ataku na modele AI.
Na komputerze Inżyniera A przestępcy znaleźli następnie token uprawniający do wdrażania kontenerów. Pozwolił on przejść od przejętych urządzeń pracowników do systemów związanych z obsługą portfeli kryptowalutowych.
Jak uzyskano dostęp do środków?
29 października atakujący zalogowali się na komputer Inżyniera C, wykorzystali dane uwierzytelniające skradzione Inżynierowi A, wdrożyli kontener i uruchomili złośliwy skrypt.
Sprawcy uzyskali nieautoryzowany dostęp do wewnętrznej usługi podpisywania transakcji. Dzięki temu mogli inicjować transfery z portfeli giełdy poza standardowym procesem wypłat.
Pierwsze opisane operacje rozpoczęły się o 20:05 UTC. W ciągu czterech minut z pięciu portfeli przesłano 233,46 mln jednostek kryptowaluty XRP na adres kontrolowany przez atakujących. Wyprowadzono również inne kryptowaluty, w tym bitcoiny.
Wykorzystano także mechanizm EIP-7702 w sieci Ethereum, który pozwala przekazywać określone uprawnienia inteligentnym kontraktom. Umożliwiło to kontynuowanie nieautoryzowanych transferów mimo wstrzymania wypłat przez Binance. Cofnięcie uprawnień zapisanych w blockchainie wymagało odrębnych działań.

Binance odbudowało systemy
Po incydencie giełda odbudowała zaatakowany system obsługi portfeli i wewnętrzne narzędzie AI. Wymieniono przejęte urządzenia, unieważniono powiązane z nimi poświadczenia oraz wzmocniono kontrole bezpieczeństwa. Binance zapowiedziało również niezależny audyt.
Do 3 listopada udało się zamrozić lub przechwycić aktywa o wartości około 2,85 mld dolarów. Firma zadeklarowała pokrycie strat użytkowników.
FBI wskazuje na Koreę Północną
Za cyberatakiem na Binance stoją najprawdopodobniej hakerzy powiązani z Koreą Północną. Amerykańskie FBI w komunikacie z 31 października oficjalnie przypisało odpowiedzialność za kradzież reżimowi w Pjongjangu.
Służba powiązała incydent z działalnością określaną jako TraderTraitor, obejmującą północnokoreańskie operacje cyberprzestępcze wymierzone w sektor kryptowalutowy.
Według Binance, w 2026 roku jej zespoły bezpieczeństwa wykryły i udaremniły 57 przypadków cyberzagrożeń, które podejrzewano o związki z Koreą Północną.
Wśród stosowanych metod znajdowały się fałszywe procesy rekrutacyjne, zainfekowane narzędzia programistyczne oraz próby kradzieży danych uwierzytelniających. Mechanizm wykorzystany podczas październikowego ataku wpisuje się zatem w schemat działań, które giełda obserwowała już wcześniej.




Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].