


- WIADOMOŚCI
Ataki na zamrażarki z krwią. CSIRT CeZ ostrzega
Autor. CyberDefence24/Canva
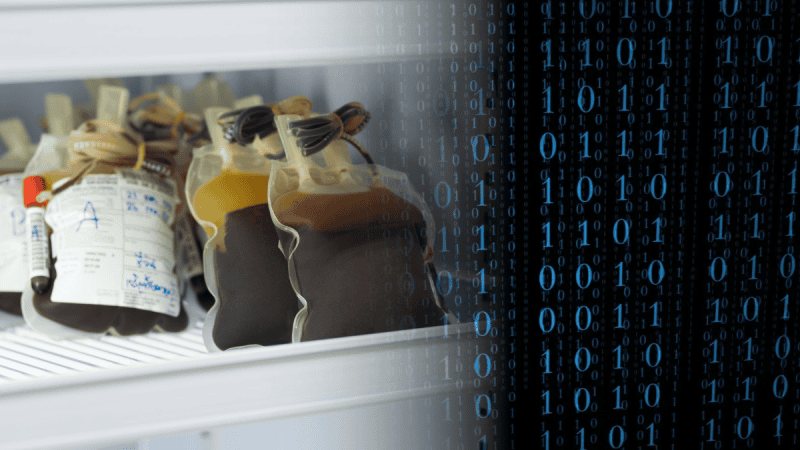
Ataki na systemy chłodnicze przechowujące krew i osocza wymagają szczególnej uwagi – ostrzega CSIRT CeZ. W odpowiedzi na doniesienia z Francji, zespół przygotował rekomendacje dla podmiotów ochrony zdrowia. Oprócz weryfikacji zabezpieczeń i monitoringu pracy urządzeń, zalecono odcięcie niewspieranych i nieaktualizowanych urządzeń od internetu.
Na przełomie października i listopada urządzenia chłodnicze w całej Europie znalazły się na celowniku aktorów zagrożeń. Jak informowaliśmy w naszym serwisie, hakerzy rozmrozili lodówki w sklepach w Belgii, Holandii, Irlandii, Szwecji oraz Estonii. W środę z kolei pojawiły się informacje o operacji przeciwko zamrażarkom we Francji, w których zgromadzono osocze do transfuzji.

Nieaktualizowane urządzenia odciąć od sieci
Ostatni z incydentów skłonił CSIRT CeZ do wydania rekomendacji dla podmiotów służby ochrony zdrowia. Jak czytamy w specjalnym komunikacie, ataki na systemy chłodnicze w których przechowywane są krew, osocze czy leki mogą powodować zakłócenia w działalności operacyjnej i straty materialne.
Zespół zalecił, aby dokonać przeglądu uprawnień administratorów oraz dostawców zewnętrznych, zapewnić oddzielenie sieci biurowej od OT, a także ograniczyć dostęp zdalny do systemów technicznych i go kontrolować. Najważniejszą z rekomendacji jest jednak odcięcie od sieci urządzeń posiadających interfejsy komunikacyjne i systemy zarządzania, jeżeli urządzenia są już niewspierane bądź nie otrzymują aktualizacji.
Domyślne hasła zmienić na mocniejsze
Dodatkowo, podmioty służby zdrowia powinny mocniej monitorować zmiany w pracy i konfiguracji urządzeń krytycznych, a także sprawdzić zabezpieczenia systemów chłodniczych oraz innych systemów OT. Poza tym, zespół zalecił przetestowanie procedur reagowania na incydenty wraz z planami ciągłości działania oraz zastąpienie domyślnych dostępów nowymi, ze znacznie silniejszymi hasłami.
„Podmiotom sektora ochrony zdrowia zaleca się zachowanie podwyższonej czujności oraz bieżące monitorowanie infrastruktury technicznej wspierającej procesy krytyczne” – podkreślił CSIRT CeZ w komunikacie z rekomendacjami.





Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].