- WIADOMOŚCI
Twórcy PHP: pierwsze sygnały o lukach pojawiły się w 2024
Autor. CyberDefence24/Canva
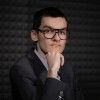
Pierwsze sygnały o podatnościach otrzymaliśmy w 2024 roku – poinformowała PHP Foundation. Po publikacji łatek dla krytycznych podatności w PHP organizacja ujawniła, jak znaleziono luki. Każde z rozwiązań opracowanych przez ekspertów napotkało jednak na poważne problemy, co w konsekwencji opóźniało naprawienie błędów. Wykrycie obu luk w sierpniu 2026 roku było możliwe dzięki zaawansowanym narzędziom sztucznej inteligencji.
W środę 21 października cały świat informatyczny stanął przed poważnym kryzysem związanym z dwiema krytycznymi lukami bezpieczeństwa znalezionymi w kodzie PHP. Jak informowaliśmy w naszym serwisie, podatności CVE-2026-109618 oraz CVE-2026-109619 ocenione na CVSS 9.2 pozwalają na zdalne wykonanie kodu na wszystkich wersjach PHP, począwszy od 5.0.
Problem był na tyle poważny, że z PHP korzysta znaczna część oprogramowania – od WordPressa po PHPMyAdmin. Komunikat w dniu wydania łatki opublikowała nawet premier Japonii, Sanae Takaichi.
皆様に、今夜に対応して頂きたい大至急のお願いです。 多くのウェブサイトで使用されているPHPに関し、PHPのセキュリティチームが、重大な2件の脆弱性に関する注意喚起を行っています。 公開しているウェブサイトでPHPを使用しているか確認し、今夜、10月21日午後11時(日本時間)に公開される修正パッチについて、可及的速やかに適用できるよう準備をお願いします。 修正パッチを速やかに適用することが困難な場合は、例えばウェブサイト等を一時的に停止させることも、リスクを低減させるための有効策の一つと考えられます。 国家サイバー統括室のXアカウントでも関係する情報を発信していますので、そちらも参考にして下さい。 国家サイバー統括室(注意・警戒情報)(@cyber_forecast) / X
— 高市早苗 (@takaichi_sanae) October 21, 2026
Audyt z 2024 ujawnił pierwszą poszlakę
Po udostępnieniu aktualizacji, PHP Foundation w specjalnym komunikacie ujawniła przebieg całego procesu identyfikacji podatności. Według organizacji, pierwsze wskazówki o istnieniu luki CVE-2026-109618 pojawiły się w 2024 roku, gdy firma Quarkslab przeprowadzała zewnętrzny audyt bezpieczeństwa. Powstała wówczas teoria o możliwym wykorzystaniu błędu OOM (out-of-memory, wyczerpanie dostępnej pamięci), ale nie znaleziono możliwych wektorów.
„Aby rozwiązać problem OOM, zespół ds. bezpieczeństwa PHP opracował kilka rozwiązań. Każde z nich wiązało się jednak m.in. z naruszeniem kompatybilności wstecznej, nowym potencjałem ataków DoS lub koniecznością wprowadzenia zmian w wielu rozszerzeniach, co wydawało się niemożliwe do skoordynowania. Zespół ds. bezpieczeństwa PHP, działając w oparciu o konsensus, miał trudności z wyborem między tymi rozwiązaniami i obawiał się konsekwencji niewłaściwego wyboru” – czytamy w stanowisku.
Niewielki zespół oraz brak wiedzy co do wykorzystania błędu OOM spowodowały, że prace nad łatką wstrzymywano i rozpoczynano od zera kilkukrotnie. Fundacja stwierdziła, że był to efekt „niedoskonałości strukturalnych” z braku zasobów i procesu decyzyjnego zespołu ds. bezpieczeństwa.
Dwa miesiące pracy i wycieki w dwa dni
Organizacji udało się włączyć PHP w skład programu OpenAI Patch the Planet, mającego wspierać niezależnych deweloperów. W jego ramach pod koniec lipca 2026 roku firma Calif rozpoczęła audyt PHP, który 11 sierpnia znalazł podatność RCE (remote code execution, zdalne wykonanie kodu) z tym samym źródłem błędu OOM zidentyfikowanym dwa lata wcześniej. Tego samego dnia zgłosiła ją sama OpenAI. Przez następne tygodnie odkrywano wszystkie szczegóły znalezionego problemu.
Na przygotowaniu łatki historia się nie zakończyła. Pierwotny termin publikacji wyznaczono na godzinę 16:00 czasu polskiego 22 października, jednak oznaczenia podatności wyciekły we wtorek po południu. W odpowiedzi PHP Foundation ogłosiła szczegóły o 21:30 czasu polskiego, przyspieszając aktualizację o dobę… po czym firma Calif pół godziny później przez przypadek opublikowała film ze szczegółami błędu.
„Film przedstawiał działający proof-of-concept wykorzystany przeciwko szeregowi celów, oraz ujawniał kilka dodatkowych szczegółów dotyczących tych luk. Wkrótce potem w mediach społecznościowych zaczęły krążyć kopie filmu, którego oryginał usunięto” – wyjaśnia fundacja w swoim komunikacie.
Ujawnienie proof-of-concept przyspieszyło wykorzystanie luki przez atakujących. Z kolei w środę rano jeden z dystrybutorów PHP wbrew nałożonemu embargo opublikował obrazy łatek, co pozwoliło atakującym na przeanalizowanie aktualizacji.
PHP Foundation: wyciągnęliśmy wnioski
PHP Foundation podkreśliła, że znalezienie błędu było możliwe nie tylko dzięki przebudowie zespołu bezpieczeństwa organizacji. Dużą rolę odegrały wprowadzone narzędzia sztucznej inteligencji, jak Claude Mythos od Anthropic czy Daybreak Red od OpenAI, a także wspomniany program Patch the Planet.
„ Jesteśmy przekonani, że informacja o poważnej luce w zabezpieczeniach, której naprawa wiąże się z trudnymi decyzjami, dotarłaby teraz do kierownictwa Fundacji PHP znacznie szybciej” – czytamy w stanowisku.
Organizacja zapewniła także o priorytetowym traktowaniu działań zmierzających ku jak najszybszemu usuwaniu luk za pomocą złożonych aktualizacji w przyszłości. Zadeklarowano przy tym „wyciągnięcie wielu wniosków w ostatnich tygodniach”.
Czas pokaże, czy rzeczywiście tak będzie.





Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].