


- WIADOMOŚCI
Systemy drogowe pod ochroną. Kto odpowiada za zaniedbania?
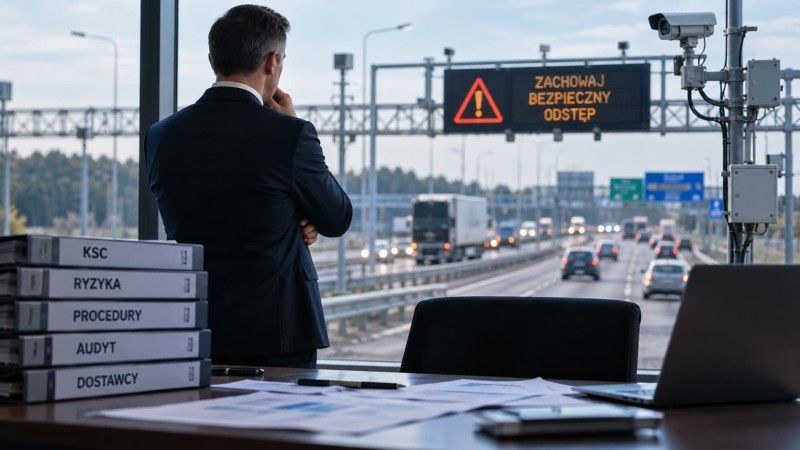
Autor. CyberDefence24 / Zdjęcie wygenerowane przez ChatGPT
Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa przenosi odpowiedzialność za ochronę systemów i danych bezpośrednio na kierowników jednostek. Dyrektorzy zarządów dróg i oddziałów muszą nie tylko zadbać o odpowiednie zabezpieczenia, ale także udokumentować podejmowane decyzje i nadzór nad ich realizacją. Za zaniedbania grożą im osobiste kary finansowe, niezależne od sankcji nakładanych na jednostkę.
Dotąd cyberbezpieczeństwo kojarzyło się z działem IT. Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa (KSC) to zmienia. Ustawa z 23 stycznia 2026 r. (Dz.U. 2026 poz. 252) obowiązuje od 3 kwietnia 2026 r.
Wiąże wykonanie obowiązków wprost z funkcją kierownika. Zgodnie z art. 8c ust. 1 kierownik podmiotu kluczowego lub ważnego odpowiada za wykonywanie obowiązków z zakresu cyberbezpieczeństwa. Kierownikiem jest osoba w rozumieniu ustawy o rachunkowości. W administracji drogowej będzie to dyrektor oddziału, dyrektor zarządu dróg albo inna osoba kierująca jednostką.
Powierzenie zadań informatykowi, inspektorowi lub firmie zewnętrznej nie zdejmuje z kierownika tej odpowiedzialności. Delegować można wykonanie. Odpowiedzialność zostaje.

Co dokładnie spoczywa na kierowniku
Katalog obowiązków osobistych wynika głównie z art. 8d. Kierownik decyduje o systemie zarządzania bezpieczeństwem informacji (SZBI). Zapewnia na niego adekwatne środki finansowe. Przydziela zadania i nadzoruje ich wykonanie. Dba, by personel znał swoje obowiązki, a jednostka działała zgodnie z przepisami i regulacjami wewnętrznymi. Do tego dochodzą dwa obowiązki dodatkowe.
Kierownik musi co roku odbyć udokumentowane szkolenie z zakresu swoich obowiązków (art. 8e). Podmiot odpowiada też za weryfikację niekaralności osób realizujących zadania cyberbezpieczeństwa, także po stronie wykonawców zewnętrznych (art. 8f).
W praktyce ocenie podlega proces decyzyjny. Kontrolujący zapyta, czy ryzyko oszacowano, kompetencje przypisano, środki zabezpieczono, wykonanie monitorowano, a odstępstwa eskalowano. Sam stan zabezpieczeń to tylko część obrazu.
Kara dla kierownika, osobna od kary dla jednostki
Ustawa przewiduje administracyjną karę pieniężną nakładaną bezpośrednio na kierownika (art. 73a). Ma ona trzy cechy, które warto znać.
- Może dotyczyć także jednorazowego zaniechania (art. 73a ust. 2).
- Jest niezależna od kary dla samej jednostki (art. 73a ust. 3). Obie sankcje mogą wystąpić równolegle.
- Karze podlega niewykonanie konkretnego obowiązku ustawowego, nie sam fakt ataku.
Dla kierownika podmiotu publicznego górna granica wynosi 100 proc. jego wynagrodzenia, liczonego jak ekwiwalent za urlop. Limit 300 proc. dotyczy kierowników innych podmiotów, na przykład spółek komunalnych. Organ ocenia przy tym także możliwości
finansowe kierownika. Przy znikomej wadze naruszenia może odstąpić od ukarania (art. 76a). Sankcje wobec samej jednostki są wyższe. Podmiot kluczowy ryzykuje karę do 10 mln euro albo 2 proc. przychodu, podmiot ważny do 7 mln euro albo 1,4 proc. (art. 73).
Kiedy sankcje zaczną działać
Podmioty spełniające przesłanki na 3 kwietnia 2026 r. mają 12 miesięcy na wykonanie obowiązków z rozdziału 3 i 24 miesiące na pierwszy audyt (art. 33). Kary z art. 73 i 73a można nałożyć po raz pierwszy po 3 kwietnia 2028 r. (art. 35).
Zobacz też 

To nie jest czas wolny od obowiązków. To okres, w którym buduje się dowody należytej staranności. Kierownik, który w 2028 r. nie pokaże dokumentacji decyzji, szkoleń i nadzoru, będzie miał trudną pozycję.
Specyfika administracji drogowej
Jednostki zarządzające drogami mają kilka cech, które podnoszą stawkę odpowiedzialności. Rozproszona struktura. Oddziały, rejony i obwody drogowe działają w terenie. Każdy ma własne systemy, urządzenia i dostawców.
Kierownik oddziału odpowiada za swoją jednostkę, nawet gdy wzorce dokumentów i narzędzia pochodzą z centrali. Adaptacja szablonów centralnych do realiów oddziału jest jego decyzją i jego ryzykiem.
Systemy z wpływem na bezpieczeństwo ruchu
Zarządzanie ruchem, tablice zmiennej treści, monitoring, pomiary i systemy poboru opłat to infrastruktura, której zakłócenie widać na drodze. Rejestr ryzyk powinien to odzwierciedlać wprost, a nie traktować tych systemów jak zwykłej poczty czy repozytorium plików.
Duży udział wykonawców zewnętrznych
Utrzymanie systemów, dostawy sprzętu i usługi telekomunikacyjne realizują firmy zewnętrzne. Powierzenie zadań wykonawcy nie przenosi odpowiedzialności. Umowy powinny zawierać klauzule bezpieczeństwa i prawo do audytu, a kierownik musi umieć wykazać, że ryzyko dostawcy oceniono.
Styk z infrastrukturą krytyczną
Jednostka może podlegać jednocześnie KSC i przepisom o ochronie infrastruktury krytycznej. Dokumentacja obu obszarów powinna być spójna, bo kierownik odpowiada za oba reżimy równolegle.
Odpowiedzialność, którą da się zarządzać
Nowe przepisy nie oczekują od kierownika wiedzy technicznej. Oczekują świadomych, udokumentowanych decyzji. Dyrektor jednostki drogowej, który ma jasny podział zadań, zabezpieczone środki, aktualny rejestr ryzyk i ślad własnych decyzji, może spokojnie patrzeć na okres do 2028 r. Kierownik, który uzna sprawę za domenę informatyków, zostaje z odpowiedzialnością, na którą nie ma żadnego dowodu.





Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].