- sponsorowane
- WIADOMOŚCI
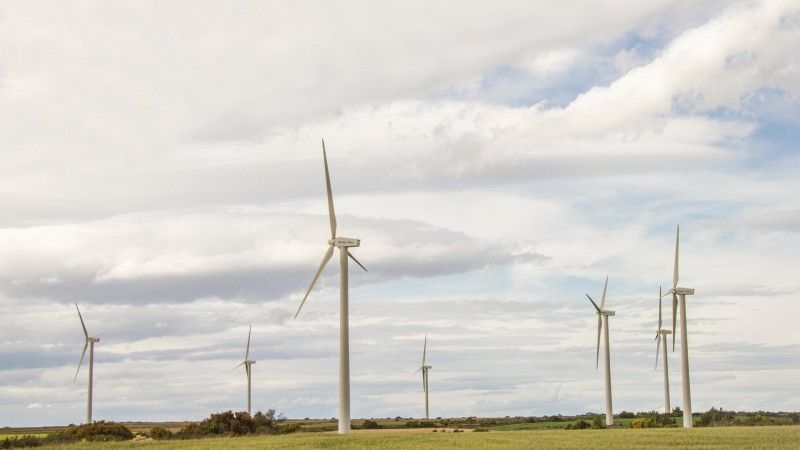
Chiny rezygnują z zagranicznego oprogramowania swoich farm wiatrowych. Czy mamy iść w tę samą stronę i co ma z tym wspólnego certyfikacja?
Autor. DAGMA Bezpieczeństwo IT
W Chinach prowadzona jest wymiana oprogramowania sterującego farmami wiatrowymi, do czego pretekstem są względy bezpieczeństwa. Z drugiej strony przedstawiciele polskiego sektora energetycznego wskazują, że funkcjonują w nim urządzenia bez certyfikacji, a tym samym wiedzy o nich. Brak niezależnego od producenta sprawdzenia technologii sprawia, że korzystając z niego de facto opieramy się jedynie na deklaracji o jej skuteczności. Podmioty, którym powinno zależeć, by bezpieczeństwo swoich danych i systemów traktować priorytetowo, rzadko zwracają uwagę na ten aspekt. Ekspert określa tę sytuację mianem błędnego koła.
Materiał sponsorowany
Skuteczna ochrony informacji niejawnych potwierdzona niezależną ewaluacją
Możliwość ustanawiania europejskich schematów certyfikacji stworzył Cybersecurity Act. Akt jako rozporządzenie UE obowiązuje w Polsce, natomiast wciąż rozwijane są krajowe zdolności operacyjne niezbędne do jego pełnego stosowania. Od sierpnia 2025 r. w naszym kraju obowiązuje ustawa o krajowym systemie certyfikacji cyberbezpieczeństwa. Krajowym organem ds. certyfikacji jest Minister Cyfryzacji, a system obejmuje produkty, usługi i procesy ICT, usługi zarządzane w zakresie bezpieczeństwa oraz systemy zarządzania cyberbezpieczeństwem.
Rosnąca liczba incydentów oraz wymogi związane z wdrażania obowiązków wynikających z Dyrektywy NIS2 i ustawy KSC powodują, że certyfikacja cyberbezpieczeństwa nabiera znaczenia, choćby za sprawą faktu, że staje się coraz ważniejszym elementem oceny dostawców technologii w tym obszarze. Potwierdzają to działania rządu, bo jak zwraca uwagę Paweł Śmigielski, menadżer Stormshield w Polsce: „pierwszym punktem »CyberPiątki«, ogłoszonej przez rząd w odpowiedzi na incydent z aplikacją MyDr, była właśnie certyfikacja podmiotów przetwarzających dane medyczne”.
Temat certyfikacji produktów i technologii, choć nie dominuje w dyskusji o cyberbezpieczeństwie, to również nie jest nowy. A o znaczeniu tego aspektu, choćby w obszarze energetyki, była mowa podczas tegorocznej edycji Europejskiego Kongresu Gospodarczego w Katowicach. W debacie poświęconej zagrożeniom i bezpieczeństwu infrastruktury krytycznej przedstawicielka Polskich Sieci Elektroenergetycznych wspomniała, że w krajowym systemie energetycznym funkcjonuje wiele urządzeń bez certyfikacyjnej pewności, a tym samym pełnej wiedzy i kontroli nad nimi. Zapowiedziano, że spółka zarządzająca infrastrukturą przesyłową przeprowadzi częściową recertyfikację urządzeń funkcjonujących w sieci.
Dowodem na znaczenie kwestii bezpieczeństwa systemu energetycznego jest sygnalizowana przez Ośrodek Studiów Wschodnich, prowadzona w Chinach na szeroką skalę wymiana zagranicznych systemów sterowania w farmach wiatrowych.
„Przejrzeliśmy 1686 dokumentów przetargowych i znaleźliśmy dowody na masową kampanię wymiany i zastępowania, skierowaną przeciwko zagranicznym kontrolerom i oprogramowaniu” - informuje OSW.
„Ten przykład działania, którego celem jest wzmacnianie własnej suwerenności, powinien być dla nas cenną lekcją” – ocenia Aleksander Kostuch, inżynier Stormshield i doradca cyberbezpieczeństwa.
Zobacz też 

Certyfikacja standardem w środowiskach o wysokim ryzyku
Eksperci nie mają wątpliwości, że certyfikowane produkty cyberbezpieczeństwa powinny być standardem dla środowisk przemysłowych o wysokim ryzyku. Wynika to z faktu, że potrzebujemy jasnego zrozumienia funkcji oferowanych przez rozwiązania chroniące wrażliwą infrastrukturę, a także informacji o źródłach ich pochodzenia.
„Wymóg ten dotyczy w równym stopniu narzędzi bezpieczeństwa IT, w tym oprogramowania i sprzętu np. firewalli, systemów obronnych oraz krytycznych sieci informacyjnych” - komentuje Paweł Śmigielski.
Jak wyjaśnia Aleksander Kostuch, doradca w obszarze cyberbezpieczeństwa dla sektora samorządowego i infrastruktury krytycznejcertyfikacje przyznawane przez instytucje europejskie czy NATO potwierdzają jakość i skuteczność rozwiązań.
„Zgodność z Common Criteria EAL4+, wymogami EU Restricted, NATO Restricted, a w przypadku środowisk przemysłowych normą IEC 62443 i standardami TEMPEST potwierdza przydatność produktu do ochrony danych ultrawrażliwych. Jeśli technologia, z której chcemy skorzystać, może pochwalić się wymienionymi certyfikatami to świadczy to o niej jak najlepiej” – mówi ekspert.
Niestety świadomość tej kwestii wśród podmiotów zamawiających usługi bezpieczeństwa pozostaje niewielka i niewystarczająca. Jednocześnie eksperci podkreślają, że nawet najlepszy certyfikat nie załatwia sprawy, a ochronę zapewnia połączenie certyfikacji, rzetelnej oceny dostawcy, bezpiecznej konfiguracji i ciągłego zarządzania ryzykiem.
Zobacz też

Czy z perspektywy polskiego producenta warto się starać?
Jak wygląda procedura przyznania certyfikatu? Dla przykładu w ramach standardu „EU Restricted”, proces obejmuje ewaluację produktu przez właściwy organ państwa członkowskiego, które nie uczestniczyło w jego projektowaniu lub produkcji. „EU Restricted” to oficjalny poziom bezpieczeństwa informacji, których nieuprawnione ujawnienie mogłoby być niekorzystne dla interesów Unii Europejskiej lub państw wspólnoty. Dla Polski jego odpowiednikiem jest poziom informacji zastrzeżonych. Niedawno tę ścieżkę certyfikacji kolejny raz przeszedł Stormshield, producent technologii bezpieczeństwa IT z Grupy Airbus. Stormshield Network Security UTM/NG-Firewall Software Suite został formalnie zatwierdzony przez Sekretarza Generalnego Rady UE jako produkt kryptograficzny do ochrony informacji oznaczonych klauzulą „EU RESTRICTED”.
„Akredytacja potwierdza, że rozwiązania Stormshield są skuteczne, a z perspektywy użytkowników taka informacja jest nie do przecenienia. Produkty posiadające stosowny certyfikat z powodzeniem mogą być wykorzystywane przez administrację publiczną, podmioty sektora krytycznego, wojsko i organizacje działające w innych branżach. Wszędzie tam, gdzie wymagana jest ochrona infrastruktury cyfrowej, w tym w systemach przemysłowych” – wyjaśnia Piotr Zielaskiewicz z DAGMA Bezpieczeństwo IT.
Jednak certyfikacja to proces długotrwały i kosztowny. Z tego względu jej realizacja pozostaje wyzwaniem, szczególnie w przypadku mniejszych firm, również polskich producentów. W efekcie powstaje, swoiste błędne koło, którego skutki dotykają zarówno klientów jak i dostawców rozwiązań.
- Producenci rezygnując z certyfikacji przyczyniają się do osłabienia własnej pozycji na globalnym rynku
- Podmiot korzystający ze sprzętu, który nie został sprawdzony przez niezależnych audytorów dopuszcza do swojej infrastruktury rozwiązania, o których wie zbyt mało.
Dlatego „upowszechnienie praktyki korzystania z certyfikowanych produktów i technologii w kontekście ogólnego poziomu cyberbezpieczeństwa byłoby krokiem w dobrą stronę” – przekonuje Piotr Zielaskiewicz.
A w kontekście problemów, wobec których stają producenci chcący dokonać certyfikacji swoich produktów, ekspert zwraca uwagę, że z prawnego i gospodarczego punktu widzenia ustanowienie programu wsparcia dla przedsiębiorców byłoby zasadne.
„Taki instrument wpisywałby się zarówno w cele unijnego Cybersecurity Act, jak i polskiej ustawy. Nie wymagałby zasadniczo nowych kompetencji państwa, a zapewnienia finansowania i skonstruowania programu zgodnego z zasadami pomocy publicznej” – podsumowuje.
Zobacz też





Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].