


- WIADOMOŚCI
Znajdź luki w polskich systemach i zgarnij pieniądze. W puli milion złotych
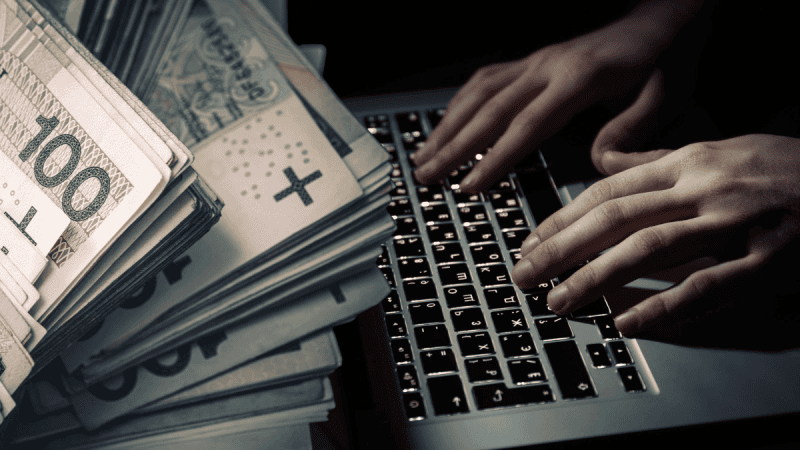
Autor. CyberDefence24/Canva
Milion złotych w puli nagród dla łowców luk w ramach nowego programu ogłoszonego przez rząd i NASK. Ma to być „jedno z pierwszych takich rozwiązań na świecie” skierowanych do etycznych hakerów, przed którymi postawiono konkretne zadanie.
Rusza pierwszy w Polsce program Bug Bounty dla serwisów publicznych. Inicjatywę oficjalnie zaprezentowano 3 listopada br. podczas konferencji z udziałem wicepremiera i ministra cyfryzacji Krzysztofa Gawkowskiego oraz przedstawicieli NASK: dyrektora Radosława Nielka i szefa CERT Polska Marcina Dudka.
Zobacz też 

Milion złotych dla etycznych hakerów
Łowcy luk mogą zgarnąć pieniądze za znalezienie słabych punktów w publicznych serwisach, zanim cyberprzestępcy zrobią z nich użytek. Maksymalna kwota? 20 tysięcy złotych za podatność. W puli znajduje się milion złotych. NASK wskazuje, że to „jedno z pierwszych takich rozwiązań na świecie”.
Dla porównania stawki nagród oferowanych przez prywatne firmy takie jak Microsoft, Meta czy OpenAI mogą wynosić kilka tysięcy dolarów, a czasem wręcz poziomu kilkuset tysięcy dolarów. Nie brakuje przypadków, gdy kwoty te są znacznie wyższe.






Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].