


- WIADOMOŚCI
Oszuści znowu podszywają się pod InPost. CERT Polska wydał ostrzeżenie
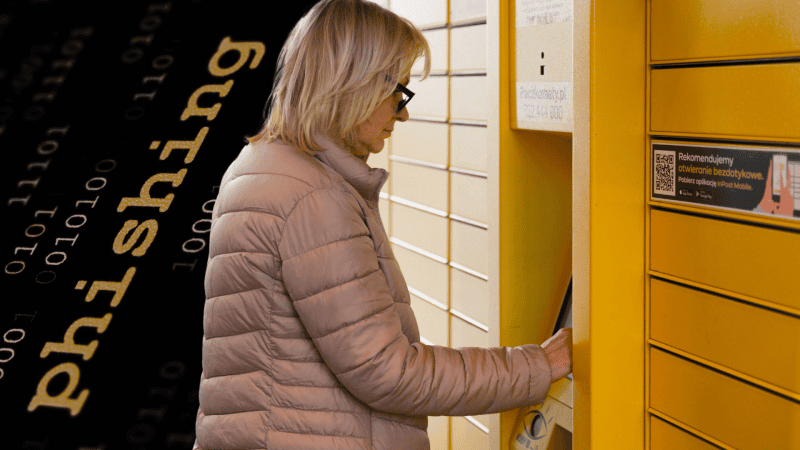
Autor. CyberDefence24/Canva
Choć sezon świątecznych zakupów dopiero się zbliża, cyberprzestępcy już wykorzystują popularność zamówień internetowych, by wyłudzać dane klientów firm kurierskich. CERT Polska ostrzega przed kolejną falą fałszywych SMS-ów, których nadawcy podszywają się pod InPost.
O nowej kampanii oszustów CERT Polska poinformował 9 listopada. Przestępcy próbują przekonać odbiorców wiadomości, że dostarczenie zamówionej paczki napotkało przeszkody: niekompletny adres, potrzeba ponownego uzgodnienia daty doręczenia lub potwierdzenia szczegółów.
Rozwiązanie „problemu” jest przedstawiane jako prosta formalność – wystarczy otworzyć zamieszczony w SMS-ie link i wykonać wskazane czynności.
Odbiorca jednak nie wie, że odnośnik przenosi na spreparowaną witrynę, jedynie imitującą stronę InPostu, a wpisane tam dane osobowe i informacje dotyczące karty trafiają bezpośrednio do przestępców.
Znany sposób
Podobne ataki pojawiają się od lat. Jak opisywaliśmy na naszych łamach, oszuści niejednokrotnie wykorzystywali markę InPostu, chociażby do rozsyłania wiadomości o niewielkich zaległościach w opłatach za dostawę. Eksperci ESET wskazywali wówczas, że fałszywe formularze mogły też służyć do przechwytywania kodów autoryzacyjnych otrzymywanych SMS-em.
W październiku CERT Orange Polska wykrył kampanię wykorzystującą motyw opłat celnych i wizerunek InPostu. Przestępcy żądali pięciu złotych, kierując ofiary na podrobioną stronę operatora.
Jak nie dać się oszukać?
Przede wszystkim nie należy korzystać z odnośników przesyłanych w podejrzanych wiadomościach. Informacje o zamówieniu najlepiej sprawdzić bezpośrednio w aplikacji InPost Mobile lub na oficjalnej stronie przewoźnika.
Sam InPost podkreśla, że nie wysyła SMS-ów z żądaniem dopłaty. Jeżeli wiadomość budzi wątpliwości, warto skontaktować się z firmą przez jej oficjalne kanały:
- adres email: cybersecurity@inpost-group(.)com
- formularz: https://inpost.pl/formularz-kontaktowy-zgloszenie-phishingu
Podejrzanego SMS-a można też bezpłatnie przekazać do CERT Polska na numer 8080 lub za pośrednictwem formularza na stronie internetowej.
Jeśli natomiast dane karty zostały już udostępnione oszustom, należy niezwłocznie skontaktować się z bankiem i zastrzec kartę.




Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].