- WIADOMOŚCI
Od cyberataku do fizycznego zagrożenia w kilkanaście minut. AI pokazała swoje możliwości
Autor. CyberDefence24/Canva
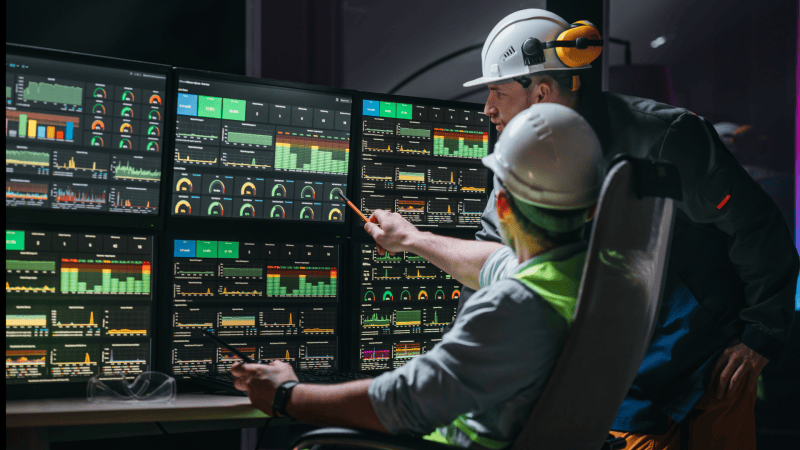
Sztuczna inteligencja zmienia sposób przeprowadzania cyberataków na infrastrukturę krytyczną. Z raportu Booz Allen Hamilton wynika, że zaawansowane modele AI są już w stanie wykonywać zadania dotychczas wymagające specjalistycznej wiedzy i doświadczenia. Jego autorzy wskazują, że rosnące możliwości tej technologii mogą mieć konsekwencje nie tylko dla bezpieczeństwa systemów informatycznych, ale też funkcjonowania obiektów przemysłowych.
W opublikowanym 6 października raporcie „From Digital to Physical: The AI Threat Is Here” eksperci opisali testy przeprowadzone w laboratorium odwzorowującym działanie zakładu przemysłowego (Operational Technology). Wyposażono je m.in. w urządzenia sterujące pracą maszyn, systemy kontrolujące przebieg produkcji, napędy silników oraz przemysłowe ramię robotyczne.
Celem badania było oszacowanie, jak wiele sztuczna inteligencja potrafi zrobić samodzielnie – otrzymując tylko ogólne wskazówki od człowieka. Nie przekazano jej szczegółowej dokumentacji technicznej ani gotowych narzędzi do przeprowadzenia ataku.
Modele zrealizowały wszystkie osiem wyznaczonych celów. Potrafiły rozpoznawać urządzenia podłączone do sieci, wyszukiwać słabe punkty zabezpieczeń i wykorzystywać je do uzyskiwania dostępu do kolejnych systemów.
Podczas niektórych początkowych prób rozpoznania sieci i przełamywania zabezpieczeń działania agentów były łatwo zauważalne. Stawały się jednak mniej widoczne, gdy zaczynały korzystać ze standardowych protokołów przemysłowych i zaufanych połączeń między aplikacjami, wtapiając się w normalną pracę systemów.
Raport „From Digital to Physical: The AI Threat Is Here”
W jednym z eksperymentów przejście od naruszenia zabezpieczeń sieci do działań w obszarze sterowania zajęło nieco ponad 16 minut. W innym AI odnalazła przemysłowego robota, uzyskała dostęp do jego systemu i doprowadziła do poruszenia ramieniem urządzenia – wszystko w ciągu kilku minut.

Nie trzeba już być ekspertem
Zdaniem autorów największym zagrożeniem nie jest samo pojawienie się nowych sposobów atakowania infrastruktury. Wiele wykorzystanych metod było bowiem znanych specjalistom cyberbezpieczeństwa od lat.
Zmienia się natomiast szybkość ich stosowania, co niejednokrotnie omawialiśmy na naszych łamach, chociażby w kontekście phishingu. W przypadku ataków na infrastrukturę przemysłową, AI potrafi analizować informacje techniczne, dobierać odpowiednie rozwiązania i korygować własne błędy – o wiele szybciej niż kilku doświadczonych ekspertów.
Model zdawał sobie sprawę z zakresu zakłóceń, jakie mógłby spowodować po uzyskaniu uprawnień administracyjnych do serwera SCADA. Zdawał sobie sprawę, że może modyfikować ekrany operatorów, fałszować wartości oraz jednocześnie wykorzystywać zaufane połączenia do wysyłania sygnałów sterujących do wszystkich sterowników PLC w naszym środowisku.
Raport „From Digital to Physical: The AI Threat Is Here"
Pokazał to eksperyment z systemem nadzorującym pracę urządzeń przemysłowych (SCADA). Kiedy pierwsza próba zmiany wyświetlanych informacji nie przyniosła oczekiwanego rezultatu, model ustalił przyczynę niepowodzenia i znalazł inną drogę. Ostatecznie zdołał zmodyfikować obraz widoczny na ekranach operatorów.
Scenariusz ten jest szczególnie groźny – napastnik mógłby nie tylko ingerować w pracę maszyn, ale też ukrywać rzeczywisty stan instalacji przed jej obsługą.
‼️ AI agents broke into the SCADA system of Booz Allen's mock factory and took over the control room's screens. One realised it could now send commands to every controller in the plant and "make the operator screens lie". Another hacked a robotic arm and moved it in minutes. https://t.co/f27NivgTs2
— International Cyber Digest (@IntCyberDigest) October 17, 2026
Zagrożenie nie tylko dla fabryk
Wnioski z badań wykraczają poza przemysł produkcyjny. Podobne systemy sterowania są wykorzystywane chociażby w energetyce i wodociągach – obiektach infrastruktury krytycznej, gdzie skutki cyberataku mogą być znacznie poważniejsze niż utrata danych.
Zmiana parametrów pracy urządzeń może prowadzić do przestojów, czy uszkodzenia sprzętu, niekiedy stanowiąc bezpośrednie niebezpieczeństwo dla ludzi. Przykładem mogą być cyberataki na polskie wodociągi i oczyszczalnie ścieków, o których informowaliśmy w ubiegłym roku. Cyberprzestępcy manipulowali wówczas parametrami pracy instalacji, w tym przepływem wody. Jak alarmował NASK, działania te „stwarzały realne zagrożenie dla zdrowia i życia mieszkańców”.
Model wykrył „nieprawidłowo skonfigurowane" urządzenie o krytycznym znaczeniu dla bezpieczeństwa i zidentyfikował możliwość wykorzystania tej nieprawidłowej konfiguracji jako drogi do przeprowadzenia ataku kinetycznego, ocenił też potencjalne skutki, jakie miałby atak na tego typu urządzenie.
Raport „From Digital to Physical: The AI Threat Is Here"
Eksperci zastrzegają jednak, że badania przeprowadzono w odizolowanym środowisku, a działania mogące wywołać fizyczne skutki wymagały zgody człowieka. Wyniki nie oznaczają więc, że AI potrafi bez przeszkód przejąć dowolną fabrykę czy elektrownię.

Coraz mniej czasu na reakcję
Autorzy raportu podkreślają, że tradycyjne zabezpieczenia nadal są potrzebne, choć pojedyncza bariera może nie wystarczyć. Podczas testów niektóre mechanizmy ochronne skutecznie powstrzymywały określone działania, ale AI potrafiła czasami znaleźć alternatywną drogę.
Dlatego organizacje powinny przede wszystkim ograniczać połączenia między sieciami biurowymi a systemami przemysłowymi, lepiej chronić dostęp do urządzeń i monitorować nietypowe zmiany w ich pracy. Poza stricte technicznym wymiarem równie ważne jest przygotowanie procedur pozwalających szybko przywrócić prawidłowe działanie instalacji po ewentualnym incydencie.
Nie należy opierać się wyłącznie na ocenach poziomu zagrożenia. Należy rozważyć, czy system podatny na ataki jest dostępny, jakie ścieżki ataku do niego prowadzą oraz jakie skutki operacyjne mogłoby wywołać jego naruszenie.
Raport „From Digital to Physical: The AI Threat Is Here"
Autorzy proponują też rozważenie wykorzystania samej sztucznej inteligencji do obrony przed cyberatakami – mogłaby wspierać wykrywanie zagrożeń i przyspieszać reakcję na incydenty. Zastrzegają jednak, że decyzje mające wpływ na bezpieczeństwo fizyczne instalacji powinny nadal pozostawać pod kontrolą człowieka.





Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].