


- WIADOMOŚCI
- WAŻNE
Ekspert Google ostrzega przed zagrożeniem dla Polski i Europy ze strony Rosji
Autor. CyberDefence24 / Zdjęcie wygenerowane przez ChatGPT
Rosyjskie cyberataki na infrastrukturę krytyczną Europy mogą wchodzić w nowy, bardziej niebezpieczny etap. „Widzieliśmy już takie działania ze strony GRU, ale nie ze strony FSB” – mówi Jamie Collier z Google Threat Intelligence Group, odpowiadając na pytania CyberDefence24. Ekspert komentując operacje wymierzone w polską energetykę, wskazuje również na rosnące zagrożenie zarówno dla Polski jak i innych krajów Europy.
Rosyjskie operacje wymierzone w infrastrukturę krytyczną, chińskie kampanie szpiegowskie czy coraz bardziej zaawansowane działania cyberprzestępców łączy jedno – rosnące znaczenie automatyzacji oraz wykorzystywania słabości technologicznych i organizacyjnych.
Google Threat Intelligence Group (GTIG), korzystająca m.in. z doświadczeń zespołów zajmujących się reagowaniem na incydenty, analizuje aktywność grup powiązanych z państwami i organizacji cyberprzestępczych na całym świecie.
Podczas rozmowy z dziennikarzami Jamie Collier, Lead Threat Intelligence Advisor w Google Threat Intelligence Group, przedstawiał najważniejsze kierunki rozwoju zagrożeń. W tym sztucznej inteligencji, która staje się jednocześnie narzędziem atakujących, celem włamań oraz coraz ważniejszym elementem systemów obronnych.

Zapytaliśmy go o największe zagrożenia ze strony Rosji dla Polski i pozostałych państw europejskich, a także o to, czy rozwój AI może sprawić, że cyberataki staną się groźniejsze od operacji prowadzonych przez ludzi.

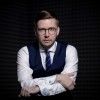
Autor. Materiały prasowe / Google
Rosja i polska energetyka. Niepokojąca zmiana
29 grudnia 2025 roku polska infrastruktura energetyczna stała się celem skoordynowanej operacji cybernetycznej. Atakujący uderzyli w ponad 30 farm wiatrowych i fotowoltaicznych, dużą elektrociepłownię oraz przedsiębiorstwo z sektora produkcyjnego.
Jak wynika z raportu CERT Polska, działania miały charakter destrukcyjny. Nie chodziło o kradzież pieniędzy czy informacji, lecz o uszkodzenie infrastruktury i zakłócenie jej funkcjonowania. Atakujący ingerowali zarówno w systemy informatyczne, jak i urządzenia przemysłowe odpowiadające za funkcjonowanie infrastruktury energetycznej.
Choć zakłócono komunikację części instalacji OZE z operatorem systemu dystrybucyjnego, nie doprowadziło to do przerwania produkcji energii. Nie udało się również wstrzymać dostaw ciepła. Dla Colliera najważniejszy jest jednak nie tylko przebieg wydarzeń, lecz także ich znaczenie dla oceny rosyjskich zdolności ofensywnych.
„Rosja prowadzi destrukcyjne operacje od bardzo dawna. Widzieliśmy takie działania wymierzone w igrzyska olimpijskie, widzieliśmy też operacje przeciwko ukraińskiej energetyce, powiązane z atakami rakietowymi. Nic z tego nie jest nowe” – podkreśla ekspert Google.
Dodaje jednak, że niepokój budzi zmiana charakteru aktywności części rosyjskich grup.
Zobacz też 

Przez lata najbardziej znane destrukcyjne operacje rosyjskich hakerów kojarzone były przede wszystkim z wywiadem wojskowym GRU. To z nim łączono m.in. ataki na ukraiński system energetyczny oraz działalność grupy Sandworm.
Collier zwraca jednak uwagę na coraz bardziej agresywny charakter działań grup powiązanych z Federalną Służbą Bezpieczeństwa, czyli FSB.
„Widzieliśmy już takie działania ze strony GRU, rosyjskiego wywiadu wojskowego, ale nie ze strony FSB” – mówi w odpowiedzi na pytania CyberDefence24. Dotychczas grupy związane z FSB były kojarzone przede wszystkim z cyberwywiadem, długotrwałym utrzymywaniem dostępu do systemów ofiar oraz ostrożnym sposobem prowadzenia operacji.
Grupy odpowiedzialne za tę operację historycznie działały bardzo ostrożnie i w sposób zdyscyplinowany. Gdy ich działania były ujawniane, szybko zmieniały sposób postępowania. To, że teraz podejmują się bardziej destrukcyjnych operacji, jest zmianą w stosunku do tego, co obserwowaliśmy wcześniej.
Jamie Collier z Google Threat Intelligence Group
Zdaniem eksperta zmiana tego modelu stanowi ważny sygnał ostrzegawczy.

Autor. Materiały prasowe / Google
W lipcu 2026 roku Unia Europejska i Wielka Brytania przypisały destrukcyjne działania przeciwko polskiej infrastrukturze krytycznej rosyjskiemu Centrum 16 FSB.
W oświadczeniu Rady UE z 13 lipca 2026 roku wskazano, że jednostka ta prowadziła operacje wymierzone m.in. w polskie elektrociepłownie.
Zagrożenie dla całej Europy. Szczególnie zimą
W odpowiedzi na pytanie CyberDefence24 Collier wskazał, że rosyjskie zainteresowanie infrastrukturą krytyczną nie ogranicza się do Polski. Zagrożone pozostają również inne państwa europejskie, w szczególności infrastruktura odpowiedzialna za dostarczanie podstawowych usług.
„Kiedy patrzymy na nadchodzącą zimę, zagrożenia dla infrastruktury krytycznej w całej Europie są jednym z naszych głównych powodów do niepokoju, jeśli chodzi o Rosję” – podkreślał.

Atak na energetykę w okresie niskich temperatur może prowadzić do problemów z ogrzewaniem, funkcjonowaniem przedsiębiorstw, transportem czy łącznością. W przypadku Polski grudniowa operacja z 2025 roku pokazuje również, że zagrożeniem może być infrastruktura rozproszona – instalacje OZE, urządzenia automatyki przemysłowej oraz systemy umożliwiające zdalne zarządzanie pracą obiektów.
To szczególnie trudne środowisko do zabezpieczenia. Łączy technologie informatyczne i przemysłowe, urządzenia różnych producentów oraz liczne połączenia zewnętrzne. Niebezpieczeństwo polega na tym, że kompromitacja pojedynczego elementu może umożliwić atakującym dotarcie do kolejnych systemów odpowiedzialnych za fizyczne procesy.





Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].