- sponsorowane
- WIADOMOŚCI
SOC w firmie. Jak sztuczna inteligencja zmienia wykrywanie cyberzagrożeń?
Autor. AMP S.A.
Cyberataki stają się coraz bardziej złożone, a firmy muszą analizować rosnącą liczbę zdarzeń bezpieczeństwa. Problemem nie jest już wyłącznie wykrycie zagrożenia, lecz także szybkie rozpoznanie jego znaczenia i podjęcie właściwej decyzji. Dlatego rola Security Operations Center (SOC) w organizacjach rośnie, a sztuczna inteligencja otwiera nowe możliwości automatyzacji pracy zespołów bezpieczeństwa.
Materiał sponsorowany
SOC – centrum bezpieczeństwa nowoczesnej firmy
Security Operations Center to centrum operacji bezpieczeństwa odpowiedzialne za monitorowanie infrastruktury IT, wykrywanie zagrożeń i wspieranie reagowania na incydenty.
Dla przedsiębiorstw SOC oznacza jednak znacznie więcej niż monitoring systemów. To ważny element ochrony ciągłości działania, danych i kluczowych procesów biznesowych.
Jednym z największych wyzwań zespołów SOC jest liczba alertów generowanych przez systemy bezpieczeństwa. Nie każde powiadomienie oznacza rzeczywisty atak, a analiza poszczególnych zdarzeń wymaga czasu i doświadczenia specjalistów.
Samo wykrywanie zagrożeń już nie wystarcza. Kluczowa staje się zdolność do szybkiego łączenia informacji, ustalania priorytetów i podejmowania decyzji.
Agenci AI wsparciem analityków SOC
Rozwiązania wykorzystujące sztuczną inteligencję coraz częściej wspierają zespoły bezpieczeństwa w analizie zdarzeń i identyfikowaniu potencjalnych incydentów.
Przykładem jest Elastic Security, który łączy możliwości SIEM i EDR z mechanizmami analitycznymi opartymi na AI.
Funkcja Attack Discovery pomaga korelować alerty i identyfikować potencjalne scenariusze ataków. Z kolei agenci AI mogą wspierać wstępną analizę zdarzeń (triage), wzbogacać dane o dodatkowy kontekst i przygotowywać rekomendacje dla analityków.
Nie oznacza to zastąpienia specjalistów przez sztuczną inteligencję. Wręcz przeciwnie – AI ma ograniczać powtarzalne czynności, aby analitycy mogli skupić się na rzeczywistych zagrożeniach i podejmowaniu decyzji.
Od technologii do skutecznej ochrony biznesu
Właściwie zaprojektowane SOC wymaga połączenia technologii, odpowiednich procesów i kompetencji specjalistów.
W tym kierunku rozwija swoje usługi AMP S.A., wykorzystując Elastic Security w projektach związanych z monitorowaniem bezpieczeństwa, analizą zdarzeń i usługami SOC-as-a-Service.
Rosnące możliwości agentów AI otwierają kolejne perspektywy usprawnienia pracy centrów operacji bezpieczeństwa – od automatycznej korelacji alertów po wsparcie analizy incydentów.
Dla organizacji oznacza to możliwość szybszego identyfikowania zagrożeń, lepszego wykorzystania zasobów zespołów bezpieczeństwa i budowania odporności na cyberataki.
Przyszłość SOC to nie większa liczba alertów, lecz szybsze i bardziej świadome decyzje.
AI w SOC – jak wygląda to w praktyce?
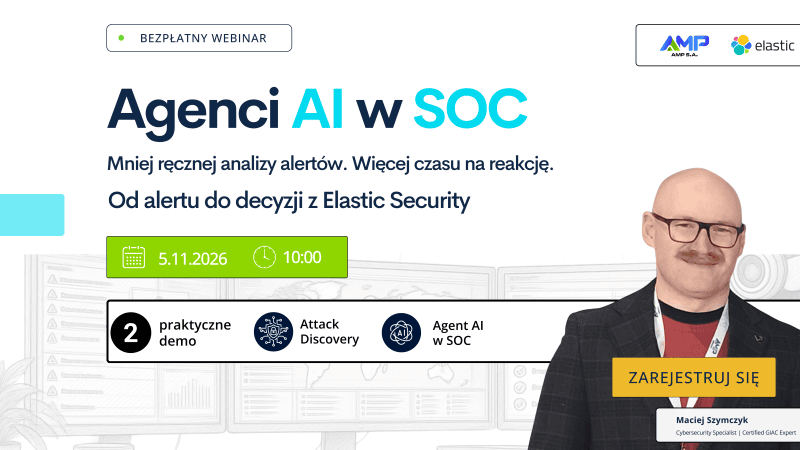
O praktycznych zastosowaniach agentów AI w cyberbezpieczeństwie opowiedzą eksperci AMP podczas bezpłatnego webinaru „Agenci AI w SOC: od alertu do decyzji z Elastic Security”, który odbędzie się 5 listopada 2026 roku.
Podczas wydarzenia uczestnicy zobaczą dwa praktyczne demo – wykorzystanie Elastic Attack Discovery oraz działanie agenta AI wspierającego analizę incydentów w SOC.





Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].