- WIADOMOŚCI
- WAŻNE
Kamery Dahua zhakowane. Sprawdź, czy ktoś Cię podgląda
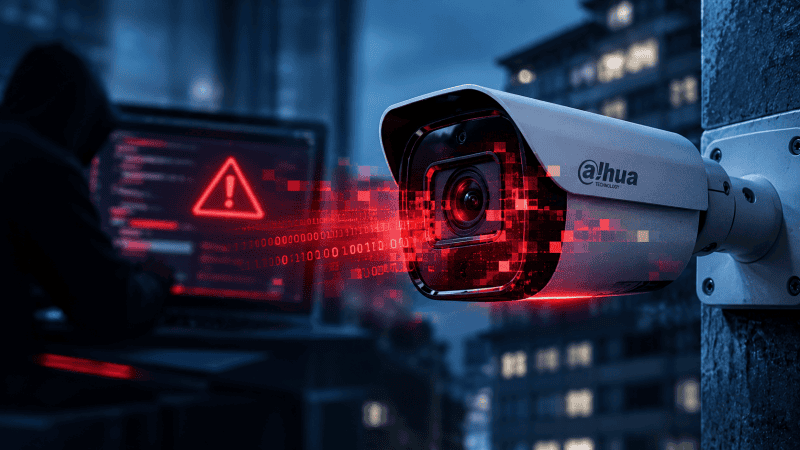
Autor. Zdjęcie wygenerowane przy użyciu modelu ChatGPT
Kamery chińskiego producenta Dahua stały się celem cyberprzestępców – ostrzegają ukraińscy specjaliści. Atakujący uzyskują nieautoryzowany zdalny dostęp do urządzeń, co ma daleko idące konsekwencje.
Ukraiński zespół reagowania na incydenty CERT-UA wydał ostrzeżenie przed aktywnością cyberprzestępców, których celem są kamery firmy Dahua. Specjaliści odnotowali przypadki skutecznego uzyskania nieautoryzowanego zdalnego dostępu do urządzeń.
W komunikacie czytamy, że atakujący mogą przejmować obraz, zmieniać konfigurację urządzenia czy też tworzyć dodatkowe konta.

Masz włączoną tę opcję? Ryzyko dotyczy również twojego urządzenia
Wektorem ataku jest Easy4IP. To platforma peer-to-peer (P2P) umożliwiająca zdalne monitorowanie np. mieszkań/domów poprzez podłączenie urządzenia – w tym przypadku kamer Dahua – do internetu. Jeśli funkcja p2p jest włączona i kamera zostanie dodana do aplikacji Easy4IP, użytkownik zyskuje podgląd na żywo z poziomu smartfona.
Aby tak się jednak stało, należy albo zeskanować kod QR albo wprowadzić numer seryjny urządzenia. I tutaj robi się ciekawie.
Jak podaje CERT-UA, numery seryjne mają przewidywalną budowę. Składają się z 10 znaków początkowych, które są takie same dla określonego modelu sprzętu, a także 5-znakową końcówkę. Efekt?
Atakujący stosując technikę brute-force, odgadują numery seryjne, a następnie sprawdzają, czy są połączone z platformą. To oznacza, że ryzyko dotyczy wszystkich urządzeń z włączoną opcją p2p.
Założenie, że „nikt nie zna numeru seryjnego" nie jest podstawą do uznania urządzenia za bezpieczne.
Komunikat CERT-UA

Sprawdź, czy ktoś cię podgląda
Eksperci apelują o sprawdzenie u siebie oznak naruszenia bezpieczeństwa urządzeń. Niepokojącymi sygnałami są:
- pojawienie się nieznanych kont;
- nieautoryzowane zmiany konfiguracji;
- dzienniki audytu zawierające zdarzenia uwierzytelniania przy użyciu natywnego protokołu producenta (DVRIP) i z adresu lokalnego (127.0.0.1), znak dostępu P2P.
Zobacz też 

Jak zminimalizować ryzyko?
CERT-UA wydał rekomendacje dla użytkowników kamer Dahua. Jeśli posiadacie takie sprzęt, powinniście:
- wyłączyć funkcję P2P/Cloud Access (o ile nie musicie z niej korzystać);
- unikać udostępniania kamer w interncie – w przypadku, gdy chcecie posiadać zdalny dostęp do monitoringu, używajcie VPN i sprawdźcie, czy dostęp jest zapewniony tylko dla dozwolonych adresów IP;
- sprawdzać listę kont – jeśli znajdziecie konta, których nie znacie, odłącznie je natychmiast;
- dokonywać aktualizacji – nie zwlekajcie, gdy pojawią się nowe.




Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].