


- sponsorowane
- WIADOMOŚCI
AI przyspiesza cyberataki, a firmowe systemy pozostają na celowniku. Eksperci Sprint Cyber Forum o rosnącej skali zagrożeń
Autor. Sprint S.A.
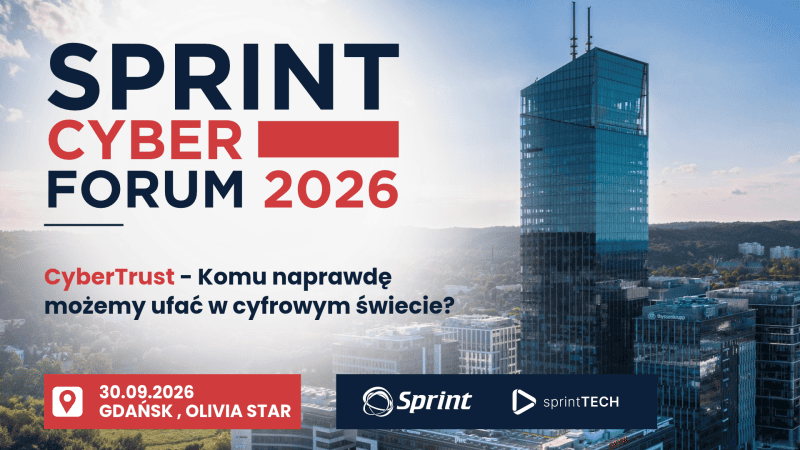
Fałszywe faktury, spreparowane zdjęcia uszkodzonych produktów i cyberataki prowadzone z pomocą sztucznej inteligencji. AI daje cyberprzestępcom nowe możliwości, a przedsiębiorcom zostawia coraz mniej czasu na reakcję. Zagrożeniem są również publicznie dostępne usługi, które mogą stać się furtką do firmowych systemów. Jak dziś wygląda cyfrowa manipulacja i dlaczego tradycyjne metody ochrony mogą już nie wystarczyć? O tym rozmawiali eksperci podczas IV edycji Sprint Cyber Forum w Gdańsku.
Materiał sponsorowany
- Sztuczna inteligencja zmienia skalę, szybkość i koszt cyberataków. Automatyzacja ułatwia rozpoznawanie infrastruktury, identyfikowanie podatności i przygotowywanie kolejnych etapów działań cyberprzestępców.
- Publicznie dostępne bramy VPN, aplikacje i interfejsy API mogą stanowić punkty wejścia do firmowych systemów. Ochrona wymaga nie tylko silnego uwierzytelniania, ale również ograniczania ekspozycji infrastruktury.
- Generatywna AI zwiększa możliwości manipulowania dokumentacją. Fałszowanie faktur, zmiana danych transakcyjnych i tworzenie fikcyjnych dowodów szkód pokazują, że tradycyjna kontrola dokumentów może być niewystarczająca.
Cyberprzestępcy mogą dziś wykorzystywać sztuczną inteligencję do automatyzowania rozpoznania infrastruktury, przyspieszania identyfikacji podatności i przygotowywania coraz bardziej wiarygodnych manipulacji cyfrowych. Jednocześnie organizacje mierzą się z zagrożeniami wynikającymi z publicznej dostępności usług, przejmowania tożsamości oraz niewystarczającej weryfikacji dokumentów.
O tym, jak rozwój AI wpływa na skalę i dynamikę cyberataków oraz jakie mechanizmy obrony powinny rozwijać przedsiębiorstwa, rozmawiali eksperci podczas IV edycji Sprint Cyber Forum w Gdańsku.

Autor. Jacek Klejment, Art Production
Konferencja zorganizowana przez Sprint S.A. i SprintTech odbyła się pod hasłem: „CyberTrust- komu naprawdę możemy ufać w cyfrowym świecie?”. Wydarzenie poświęcono wyzwaniom współczesnego cyberbezpieczeństwa, od ochrony infrastruktury i tożsamości cyfrowej, przez bezpieczeństwo aplikacji i interfejsów API, po wykorzystanie generatywnej sztucznej inteligencji w cyberatakach i manipulacjach dokumentami.
Wśród prelegentów znaleźli się eksperci reprezentujący m.in. SprintTech, Fortinet i Secfense, a gościem specjalnym konferencji był Marcin Maj z Niebezpiecznik.pl.
Cyberatak zaczyna się od ekspozycji. AI zwiększa możliwości atakujących
Jednym z kluczowych tematów tegorocznego Forum była rosnąca automatyzacja cyberataków. Coraz większe znaczenie ma rozpoznawanie infrastruktury, identyfikowanie publicznie dostępnych usług i wykorzystywanie słabości zabezpieczeń, które mogą umożliwić atakującym dostęp do kolejnych zasobów organizacji.
Sztuczna inteligencja zmienia przede wszystkim trzy parametry cyberataków: skalę, szybkość i koszt. Narzędzia automatyzujące analizę kodu i rozpoznawanie infrastruktury mogą ułatwiać wyszukiwanie potencjalnych podatności, a generatywna AI wspierać przygotowywanie bardziej przekonujących scenariuszy socjotechnicznych.
W praktyce oznacza to, że cyberprzestępcy mogą prowadzić działania rozpoznawcze wobec większej liczby celów, szybciej analizować uzyskane informacje i ograniczać nakład pracy potrzebny do przygotowania ataku.
Od phishingu po wycieki danych. Polskie firmy mierzą się z różnymi scenariuszami ataków
Głośne przykłady incydentów z zakresu cyberbezpieczeństwa w Polsce pokazują, jak różnorodne mogą być mechanizmy wykorzystywane przez cyberprzestępców i jak szeroki jest zakres potencjalnych konsekwencji.
Jednym z omawianych przypadków były próby phishingu wykorzystujące markę PGE. Wskazano także incydent dotyczący systemu medycznego MyDr, w którym zagrożone mogły być dane nawet 18,8 mln osób, oraz przypadki związane ze Strefą Klienta biura podróży ITAKA i systemami Cyfrowego Polsatu.
Przykłady te odnosiły się do zagrożeń związanych z nieuprawnionym dostępem do systemów, naruszeniem poufności informacji i potencjalnym wykorzystaniem przejętych danych.
Choć charakter tych zdarzeń był różny, łączy je znaczenie odpowiedniego zabezpieczenia usług dostępnych w sieci, kontroli dostępu oraz monitorowania aktywności mogącej świadczyć o naruszeniu bezpieczeństwa.
VPN na celowniku skanerów. Organizacje muszą ograniczać powierzchnię ataku
Na potrzebę ograniczania powierzchni ataku zwrócił uwagę również Bartosz Cieszewski z Secfense w prezentacji „Twój VPN już jest na liście celów. Jak usunąć go ze skanów atakujących?”.
Publicznie dostępne bramy VPN mogą być wykrywane przez automatyczne skanery poszukujące usług, których podatności lub błędna konfiguracja mogą zostać wykorzystane do uzyskania nieautoryzowanego dostępu. Rozwój automatyzacji i narzędzi wspieranych przez sztuczną inteligencję zwiększa presję na organizacje odpowiedzialne za identyfikowanie i usuwanie luk bezpieczeństwa.
„Przy rosnącej automatyzacji cyberataków organizacje mają coraz mniej czasu na reakcję. Dlatego ochrona zdalnego dostępu nie powinna kończyć się na zabezpieczeniu logowania. Równie istotne jest ograniczanie widoczności usług dla nieautoryzowanych użytkowników, aby utrudnić atakującym już sam etap rozpoznania infrastruktury” - wskazał Bartosz Cieszewski.
W tym kontekście znaczenia nabierają mechanizmy silnego uwierzytelniania, w tym MFA i standard FIDO2, a także rozwiązania ograniczające dostępność usług dla nieuprawnionych podmiotów. Ich zastosowanie może zmniejszać ryzyko wynikające zarówno z przejęcia danych uwierzytelniających, jak i ekspozycji infrastruktury.

Autor. Jacek Klejment, Art Production
Fałszywe faktury i fikcyjne szkody. Generatywna AI zwiększa skalę oszustw
Osobnym obszarem omawianych zagrożeń były manipulacje dokumentami cyfrowymi. Jan Majewski reprezentujący SprintTech, podczas prezentacji „Deep Trace vs. Gen. AI: anatomia cyfrowej manipulacji w dokumentach”, przedstawił mechanizmy wykorzystywania sztucznej inteligencji do tworzenia fałszywych materiałów stanowiących podstawę rozliczeń, reklamacji i decyzji biznesowych.
Jednym z przedstawionych scenariuszy była manipulacja dokumentami PDF, w tym fakturami elektronicznymi. Zmiany mogą dotyczyć dat zakupu, cen, numerów seryjnych czy danych identyfikacyjnych. Wykorzystanie edytorów dokumentów i narzędzi generatywnych pozwala przygotowywać materiały, które na pierwszy rzut oka mogą nie budzić podejrzeń.
Podobnie w przypadku procesów reklamacyjnych i zwrotów towarów, w których wykorzystywana jest spreparowana dokumentacja fotograficzna. Narzędzia AI mogą posłużyć do przedstawiania nieistniejących uszkodzeń produktów i tworzenia materiałów mających uzasadniać roszczenia.
„Technologia pozwala manipulować nie tylko treścią dokumentów, ale również materiałami, które mają potwierdzać określone zdarzenia. Fałszywa faktura czy wygenerowane zdjęcie uszkodzonego produktu mogą wyglądać wiarygodnie. Dlatego coraz większego znaczenia nabiera analiza technicznych śladów ingerencji, a nie wyłącznie ocena wizualna dokumentu” – wyjaśnia Jan Majewski ze SprintTech.
Brak automatycznej analizy metadanych plików, presja czasu i duża liczba zgłoszeń mogą utrudniać wykrywanie manipulacji. W takich warunkach coraz ważniejsze stają się rozwiązania wspierające analizę autentyczności dokumentów i identyfikowanie nieprawidłowości, których nie sposób wykryć podczas rutynowej kontroli.
Pracownicy jako źródło wiedzy o rzeczywistych zagrożeniach
Technologiczne zagadnienia konferencji uzupełniło wystąpienie Marcina mają zNiebezpiecznik.pl, zatytułowane „Skąd ta nieufność? Czyli problemy współczesnego bezpiecznika”. Ekspert zwrócił uwagę, że skuteczna analiza ryzyka wymaga nie tylko odpowiednich narzędzi i procedur, ale również znajomości codziennych praktyk funkcjonujących w organizacji.
Obserwacje pracowników mogą pomóc identyfikować nieprawidłowości, które nie zawsze są widoczne w wynikach audytów technicznych. Dotyczy to między innymi sposobów korzystania z systemów, praktyk związanych z dostępem do danych czy obchodzenia zabezpieczeń wynikającego z codziennych potrzeb operacyjnych.
Tegoroczna edycja Sprint Cyber Forum pokazała, że budowanie cyberodporności wymaga połączenia kilku obszarów: ograniczania ekspozycji infrastruktury, skutecznego zarządzania podatnościami, ochrony tożsamości, weryfikacji autentyczności danych oraz uwzględniania doświadczeń pracowników w procesie zarządzania ryzykiem.
Wraz z rozwojem narzędzi AI i postępującą automatyzacją cyberataków coraz większe znaczenie ma zdolność organizacji do identyfikowania zagrożeń na możliwie wczesnym etapie, zanim doprowadzą one do naruszenia bezpieczeństwa lub zakłócenia działalności.





Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].