- WIADOMOŚCI
UE bierze się za oszustwa na Booking.com
Autor. Wikimedia Commons / Travelarz / CC BY-SA 3.0
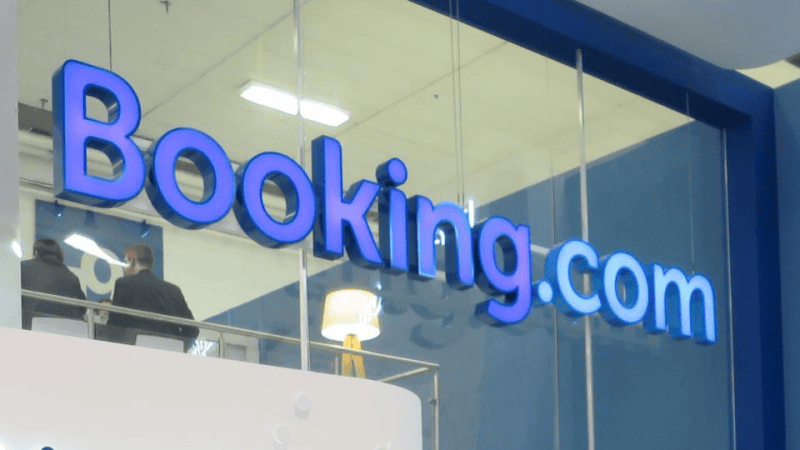
Komisja Europejska wszczęła formalne postępowanie wobec Booking.com. Unijni urzędnicy sprawdzą, czy platforma odpowiednio chroni klientów przed oszustwami internetowymi. Wątpliwości dotyczą też sposobu prezentowania płatnych ofert noclegowych. Jeśli zarzuty się potwierdzą, firmie grożą konsekwencje finansowe.
Rozpoczęte 21 października postępowanie ma ustalić, czy Booking.com przestrzega przepisów aktu o usługach cyfrowych (Digital Services Act, DSA). Regulacja nakłada na bardzo duże platformy internetowe (za którą uznano Booking.com w kwietniu br.) obowiązek zarówno rozpoznawania zagrożeń dla użytkowników, jak i podejmowania faktycznych działań ograniczających ryzyko.
Ustawa o usługach cyfrowych jasno określa obowiązki platform w zakresie przeciwdziałania tym zagrożeniom i musimy dopilnować, aby wiodąca platforma rezerwacyjna w Europie traktowała te obowiązki poważnie.
Henna Virkkunen, wiceprzewodnicząca wykonawcza Komisji Europejskiej ds. suwerenności technologicznej, bezpieczeństwa i demokracji
Komisja podejrzewa, że stosowane przez serwis zabezpieczenia mogą być niewystarczające. Szczególną uwagę zwrócono na fałszywe oferty noclegów – oszuści nagminnie podszywają się pod właścicieli nieruchomości, pobierając za ten nieistniejący pobyt pieniądze. Poszkodowany turysta niekiedy dowiaduje się o przestępstwie dopiero po przyjeździe na miejsce.
Rezerwacja jako przynęta
Jednym z elementów dochodzenia jest wyłudzanie danych poprzez podszywanie się pod zaufane podmioty. W tym przypadku, aby przekonać klientów do wykonania dodatkowej płatności, przestępcy wykorzystują informacje o rzeczywistych rezerwacjach.
Mechanizm ten opisywał już zespół CERT Polska. Cyberprzestępcy przejmują konta obiektów noclegowych, po czym informują gości o rzekomej konieczności potwierdzenia rezerwacji – wiadomość może prowadzić do strony wyłudzającej dane karty płatniczej.
Jak informowaliśmy na naszych łamach, podobne ataki wymierzone są również w samych pracowników hoteli. Przestępcy próbują nakłonić ich do instalacji złośliwego oprogramowania otwierającego drogę do dalszych nadużyć.
Bruksela chce zbadać nie tylko ochronę samych kont, ale też sposób udostępniania danych między Booking.com a obiektami noclegowymi. Pod lupą znajdzie się również wewnętrzny komunikator platformy.

Płatna promocja czy najlepsza oferta?
Osobny wątek postępowania dotyczy przejrzystości reklam. Obiekty noclegowe mogą poprawić swoją widoczność w wynikach wyszukiwania, płacąc platformie wyższą prowizję.
Komisja sprawdzi, czy użytkownik jest wyraźnie informowany o takim mechanizmie. Według niej, ma to znaczenie dla świadomego podejmowania decyzji przez konsumenta.
Zgodnie z ustawą DSA użytkownicy mają prawo wiedzieć, kiedy i w czyim imieniu reklama jest im wyświetlana. Bez tego nie mogą stwierdzić, czy ogłoszenie pojawia się w widocznym miejscu, ponieważ pasuje do ich wyszukiwania, czy też dlatego, że dostawca zakwaterowania zapłacił za tę widoczność.
Komunikat Komisji Europejskiej
Co grozi Booking.com?
Decyzję o wszczęciu postępowania poprzedziła analiza dokumentów przekazywanych przez firmę od 2023 roku. Komisja będzie teraz zbierać kolejne dowody, a w przyszłości może zażądać wprowadzenia zmian w funkcjonowaniu platformy.
Jeśli zostaną udowodnione, uchybienia te będą stanowić naruszenie artykułów 34 i 35 ustawy DSA, (...), a także artykułu 26(1).
Komunikat Komisji Europejskiej
W przypadku stwierdzenia naruszeń DSA, kara może sięgnąć nawet 6 proc. światowego rocznego obrotu przedsiębiorstwa – ten w 2025 r wyniósł 26,9 mld USD (104,44 miliarda zł). Samo rozpoczęcie dochodzenia nie przesądza jednak o winie.
Firma zadeklarowała współpracę z unijnymi organami.




Serwis CyberDefence24.pl otrzymał tytuł #DigitalEUAmbassador (Ambasadora polityki cyfrowej UE). Jeśli są sprawy, które Was nurtują; pytania, na które nie znacie odpowiedzi; tematy, o których trzeba napisać – zapraszamy do kontaktu. Piszcie do nas na: [email protected].